
 #1

 ghostbyt3/windriver-exp
此仓库包含存在漏洞的 Windows 驱动程序的 PoC。
 zerodaylab/powersploit
PowerSploit - 一个 PowerShell 后期渗透利用框架
 dviros/rat-via-telegram
通过Telegram的Windows远程后渗透工具
 enzolovesbacon/inficere
Mac OS X rootkit - 用于学习目的
 panagioto/sharpexchangepriv
一个由 @_dirkjan 开发的 PrivExchange 的 C# 实现。
 ad0nis/ntlm_relay_gat
自动化NTLM中继利用,通过ntlmrelayx.py实现SMB共享枚举、Shell执行、机密转储以及多线程会话下的MSSQL命令执行。
 ripits-sec/couchpotato
Windows 权限提升工具,可修补 ETW 和 AMSI,并使用间接系统调用滥用 SeImpersonatePrivilege,将服务账户或管理员提升至 NT SYSTEM。
 xaitax/totalrecall
该工具提取并显示 Windows 11 中 Recall 功能的数据,提供一种便捷的方式来访问有关你电脑活动快照的信息。
 harryanon/r0ak
用于从管理员上下文中使用字体验证执行重定向技术读取、写入和执行内核模式代码的Windows命令行实用程序,实现高级内核调试和系统故障排除。
 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater 代表 Static Kitten 组织攻击中的主要载荷和整个对抗行动的支柱。
 ze0r/cve-2018-8453-exp
cve-2018-8453 exp
 math1as/cve-2020-1337-exploit
CVE-2020-1337 Windows Print Spooler 特权提升
 jingmatrix/pixel-ksu-root
帮助获取 Pixel 设备 root 权限的 CVE 研究与漏洞利用
 raffaele-forte/climber
检查 UNIX/Linux 系统的权限提升漏洞

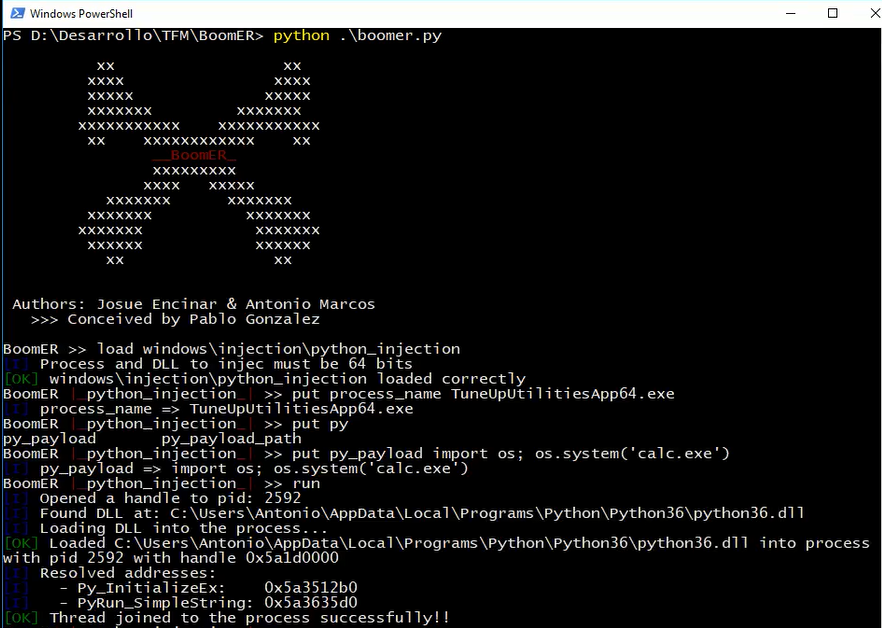 josue87/boomer
用于利用本地漏洞的框架
 fortra/cve-2022-37969
针对 CVE-2022-37969 的概念验证漏洞利用程序,这是一个 Windows 通用日志文件系统驱动程序本地权限提升漏洞。演示了堆喷射、令牌窃取和任意内核写入,以实现 SYSTEM 权限。









