
 #1

 tandasat/smmexploit
关于CVE-2021-26943的报告和漏洞利用,这是ASUS UX360CA BIOS版本303中的内核到SMM本地权限提升漏洞。

 viralmaniar/phirautee
一个概念验证型加密病毒,旨在提高用户对勒索软件攻击及其后果的认识。Phirautee 纯粹使用 PowerShell 编写,不需要任何第三方库。该工具窃取信息,将组织的数据劫持以索取赎金,或永久加密/删除组织数据。
 whotwagner/logrotten
Logrotate 竞争条件漏洞利用,可通过将任意文件(例如反弹 Shell 载荷)写入系统目录来实现权限提升。
 xct/serestoreabuse
SeRestorePrivilege 提升至 SYSTEM
 octoberfest7/eventvieweruac_bof
事件查看器反序列化UAC绕过技术的Beacon对象文件实现
 wheregoes/byd-dolphin-hacking
逆向工程 BYD Dolphin 车机——CAN 总线、AVAS、NFC 钥匙、OTA 等。DiLink 3 / Android 10。
 7hepr0fess0r/adcsdevilcom
一款使用 C# 编写的工具,可通过 SMB 上的 DCOM 向 ADCS 请求证书。该工具允许你利用 MS-WCCE 协议通过 DCOM 远程向 CA 服务器请求 X.509 证书,并通过直接使用 SMB 绕过了传统的端点映射器要求。
 brucetg/dirtycow-exp
编译好的脏牛漏洞(CVE-2016-5195)EXP
 redteamguides/redteamguides.github.io
红队指南
 omar-tamerr/horuseye
找出能切断最多通往域管理员路径的修复方案。绘制 Active Directory 攻击路径并附上证据,并排比较各种修复方案,为红队和蓝队生成离线报告。可与 BloodHound 互补。
 yuvalmil/parsingpeas
用于PEAS输出的HTML解析器,具有附加功能
 thetorjancaptain/cve-2025-49144_poc
CVE-2025-49144 概念验证(PoC)供安全研究人员测试和尝试。
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock(CVE-2026-43499)漏洞利用适配
 yardenshafir/cve-2020-1034
演示使用 cve-2020-1034 进行权限提升的 PoC
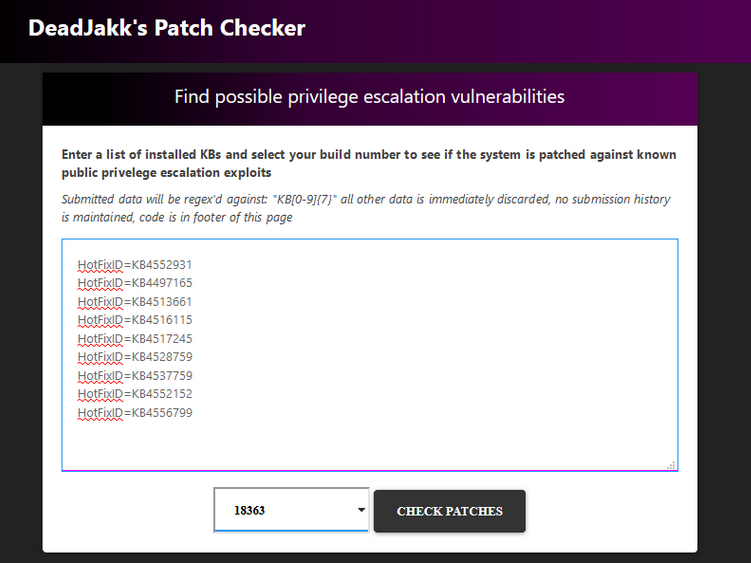 deadjakk/patch-checker
基于Web的Windows权限提升漏洞检查
 r0rt1z2/automatedroot
利用 CVE-2020-0069 获取你的 MediaTek 设备的 root 权限









