
 #1

 acedef/synthapt
基于剧本的对手模拟框架,可将JSON定义的攻击路径编译为位置无关的shellcode负载,用于验证高级检测和基于AI的调查代理。
 shac0x/wonka
Wonka 是一款超甜的 Windows 工具,可从本地安全机构 (LSA) 缓存中提取 Kerberos 票据。就像找到一张门票,但用于安全研究和渗透测试!🎫

 synacktiv/cve-2023-35001
Pwn2Own 温哥华 2023 Ubuntu 本地权限提升漏洞利用
 s3cur3th1ssh1t/namedpipepth
将哈希传递给命名管道以进行令牌模拟
 n3m1sys/cve-2023-22809-sudoedit-privesc
一个利用CVE-2023-22809漏洞自动进行权限提升的脚本
 eladshamir/rpc-backdoor
一个基本的“RPC 后门”模拟
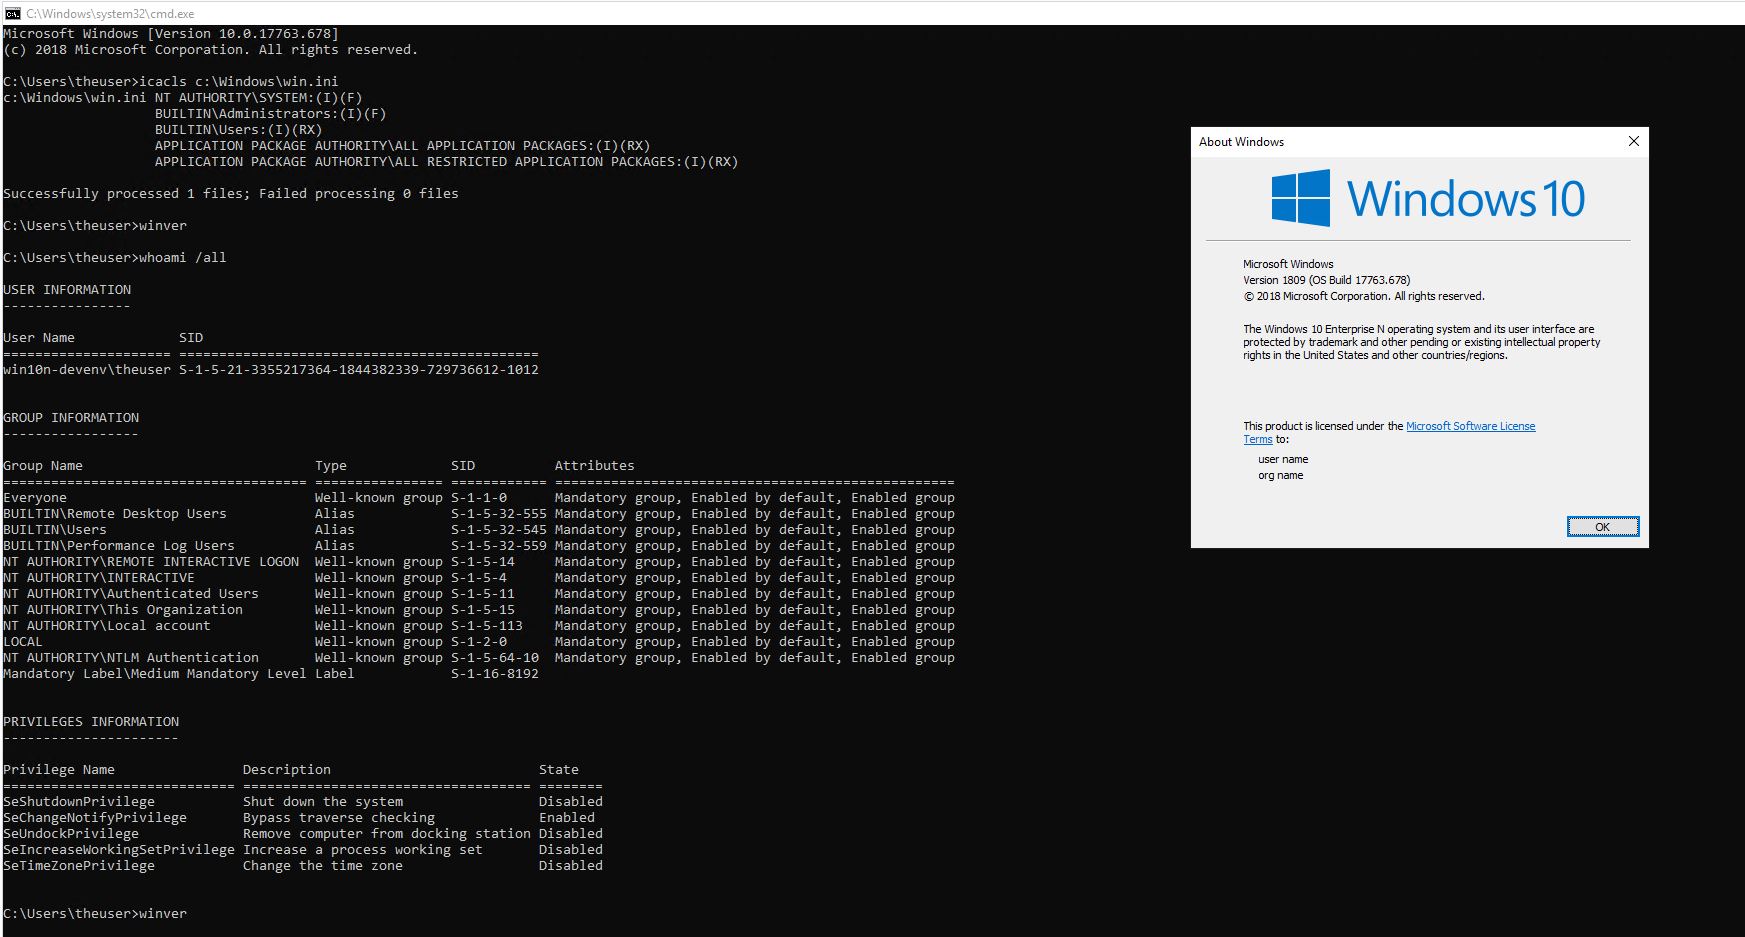 padovah4ck/cve-2019-1253
CVE-2019-1253 的 PoC
 1135/1135-cobaltstrike-toolkit
关于CobaltStrike
 mzhmo/psexec_noinstall
该仓库包含 psexec,它将帮助利用被遗忘的管道。
 impalabs/cve-2023-27326
Parallels Desktop <18.1.1 虚拟机逃逸
 wh04m1001/cve-2023-29343
Sysmon 14.14中任意文件写入的概念验证利用,滥用Windows服务跟踪实现权限提升。
 r3ggi/electroniz3r
接管 macOS Electron 应用的 TCC 权限
 tijme/amd-ryzen-master-driver-v17-exploit
Cobalt Strike (CS) 信标对象文件(BOF),用于利用 AMD 的 Ryzen Master 驱动程序(版本 17)进行内核利用。

 logisek/evilmist
EvilMist 是一套旨在支持云渗透测试与红队行动的脚本和实用工具合集。该工具包有助于识别错误配置、评估权限提升路径,并模拟攻击技术。EvilMist 旨在简化以云为重点的红队工作流程,并提升云基础设施的整体安全态势。
 catzsec/forceadmin
⚡ 创建无限UAC提示,强制用户以管理员身份运行 ⚡









