#1
 rebootuser/linenum
脚本化的本地 Linux 信息收集与权限提升检查


 bmax121/apatch
Android 内核和 Android 系统的补丁
 s1ckb0y1337/active-directory-exploitation-cheat-sheet
一份包含 Windows Active Directory 常见枚举和攻击方法的速查表。
 the-z-labs/linux-exploit-suggester
审计Linux内核暴露于权限提升漏洞的风险,并使用启发式分析和配置/sysctl检查来验证内核加固安全措施。
 snailsploit/claude-red
精选的78个进攻性安全SKILL.md模块库,为Claude注入涵盖Web、AD、无线、云和漏洞利用开发领域的专家红队方法论。
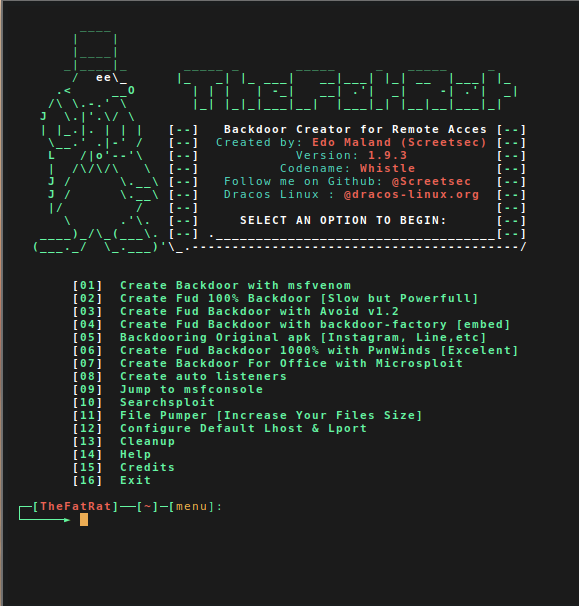 screetsec/thefatrat
Thefatrat 一个大规模利用工具:生成后门的简易工具,以及用于后渗透攻击(如浏览器攻击等)的简易工具。该工具使用流行的载荷编译恶意软件,编译后的恶意软件可在 Windows、Android、Mac 上执行。使用此工具创建的恶意软件还能够绕过大多数 AV 软件的保护。
 k8gege/k8tools
K8工具合集(内网渗透/提权工具/远程溢出/漏洞利用/扫描工具/密码破解/免杀工具/Exploit/APT/0day/Shellcode/Payload/priviledge/BypassUAC/OverFlow/WebShell/PenTest) Web GetShell…
 yarrick/iodine
通过 DNS 服务器隧道传输 IPv4 数据,以绕过防火墙限制,并为渗透测试提供隐蔽的网络访问。
 samyk/poisontap
通过USB利用已锁定/受密码保护的计算机,植入基于WebSocket的持久后门,暴露内部路由器,并使用Raspberry Pi Zero与Node.js窃取Cookie。
 darthton/blackbone
Windows内存黑客库
 aliasrobotics/cai
网络安全人工智能(CAI),面向AI安全的框架
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 tennc/webshell
这是一个 webshell 开源项目
 azeemidrisi/phonesploit-pro
一款一体化黑客工具,用于远程接管Android设备。
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team