Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
TheFatRat — Thefatrat 一个大规模利用工具:生成后门的简易工具,以及用于后渗透攻击(如浏览器攻击等)的简易工具。该工具使用流行的载荷编译恶意软件,编译后的恶意软件可在 Windows、Android、Mac 上执行。使用此工具创建的恶意软件还能够绕过大多数 AV 软件的保护。 | Kitploit
工具/GitHubGitHub/screetsec/thefatrat
渗透测试框架漏洞利用框架Payload生成后渗透利用恶意软件分析学习与教育Payload 开发
GitHubscreetsec/thefatrat

TheFatRat

Thefatrat 一个大规模利用工具:生成后门的简易工具,以及用于后渗透攻击(如浏览器攻击等)的简易工具。该工具使用流行的载荷编译恶意软件,编译后的恶意软件可在 Windows、Android、Mac 上执行。使用此工具创建的恶意软件还能够绕过大多数 AV 软件的保护。

查看仓库
11.4k2.5k984年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

TheFatRat

Version Version Stage Build Available Documentation Contributions Welcome

一个大规模漏洞利用工具

Banner

TheFatRat 是一款漏洞利用工具,它使用著名的载荷编译恶意软件,编译后的恶意软件可在 Linux、Windows、Mac 和 Android 上执行。TheFatRat 提供了一种简单的方法来创建后门和载荷,可以绕过大多数杀毒软件。

信息

此工具仅供教育目的,未经事先双方同意使用TheFatRat攻击目标是非法的。 开发者不承担任何责任,也不对因使用本程序造成的任何误用或损害负责。

功能特点!

  • 完全自动化 MSFvenom 和 Metasploit。
  • 生成本地或远程监听器。
  • 按操作系统类别轻松制作后门。
  • 生成多种格式的载荷。
  • 绕过杀毒软件的后门。
  • 文件膨胀器,可用于增加文件大小。
  • 检测外部IP和接口地址的能力。
  • 自动创建用于USB/CDROM利用的AutoRun文件

但它很烂!你的实现也很糟糕!

  • 是的,你可能是对的。请随意“不要使用它”,并且有一个拉取按钮来“让它变得更好”。

安装

如何安装 TheFatRat 的说明

git clone https://github.com/Screetsec/TheFatRat.git
cd TheFatRat
chmod +x setup.sh && ./setup.sh

更新

cd TheFatRat
./update && chmod +x setup.sh && ./setup.sh

TheFatRat 故障排除

chk_tools 脚本用于在 fatrat 的 setup.sh 出现问题时使用。 此脚本将检查所有环境是否以正确的版本运行 fatrat,并为您提供问题的解决方案。

cd TheFatRat
chmod +x chk_tools 
./chk_tools

工具概览

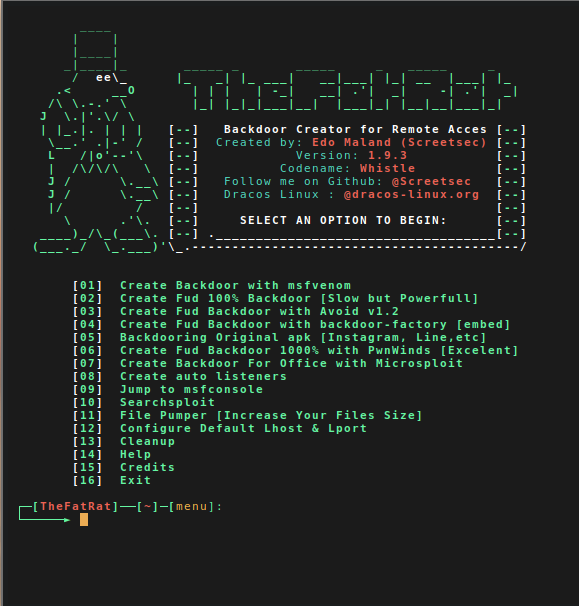
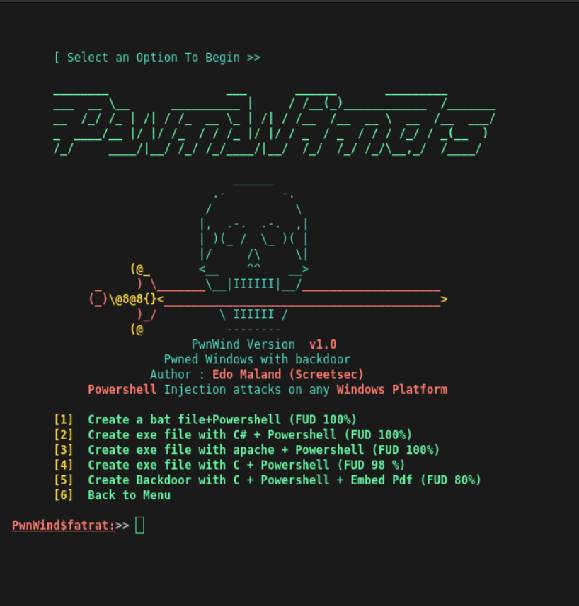
前端视图示例功能
Indexf

文档

  • 文档可在 CEH v9 和 V10 模块中找到,在此下载源
    • CEHv10 Module 06 System Hacking.pdf
    • CEHv10 Module 17 Hacking Mobile Platforms.pdf
  • 发表在《国际网络安全与数字取证杂志》上
    • Malware Analysis Of Backdoor Creator : TheFatRat
  • YouTube 视频
    • How To Download & Install TheFatRat
    • TheFatRat 1.9.6 - Trodebi ( Embed Trojan into Debian Package )
    • hacking windows 10 with TheFatRat
    • Hacking Windows using TheFatRat + Apache2 Server + Ettercap + Metasploit
    • Hacking with a Microsoft Office Word Document from TheFatRat
    • XSS to powershell attack and bypass Antivirus using BeEF + TheFatRat + Metasploit
    • TheFatRat - Hacking Over WAN - Embedding Payload in Original Android APK - Without Port Forwarding
    • How To Automatically Embed Payloads In APK's - Evil-Droid, Thefatrat & Apkinjector
    • Bind FUD Payload with JPG and Hack over WAN with TheFatRat

更新日志

本项目所有值得注意的变更均记录在此文件中。

关于问题

  • 在提出问题之前,请阅读此文档

替代最佳工具 - 生成后门与绕过

  • Veil-Framework /Veil - Veil Framework
  • Shellter - Shellter AV Evasion Artware
  • Unicorn - Trustedsec
  • MSFvenom Payload Creator (MSFPC) - g0tmi1k
  • Venom - Pedro Ubuntu
  • Phantom-Evasion - Diego Cornacchini

致谢与感谢

  • Offensive Security - Offensive Security
  • dracOs Linux - 来自印度尼西亚的渗透测试操作系统
  • peterpt - 维护者与贡献者
  • Dana James Traversie - backdoor_apk
  • z0noxz - Powerstager
  • TrustedSec - Unicorn
  • Raphael Mudge - 外部来源
  • astr0baby - 参考来源
  • NgeSEC 社区
  • Gauli(dot)Net - 实验室渗透

许可证

TheFatRat 由 Edo Maland 和所有贡献者用心制作。更多详情请参阅 License 文件。

下载工具