一种 DoS 攻击,可将所有设备从目标 wifi 网络断开连接。
重要
在某些情况下,网络 AP 可能在同一 BSSID/SSID 名称下同时运行于 5GHz 和 2.4GHz。
为了真正使 AP 下线,我通常使用 2 个网络接口同时运行两个 de-auther:一个用于 2.4GHz,一个用于 5GHz。
| 带宽 | 信道范围 |
|---|---|
| 2.4 GHz | 1 <--> 14 |
| 5 GHz | 35 <--> 165 |
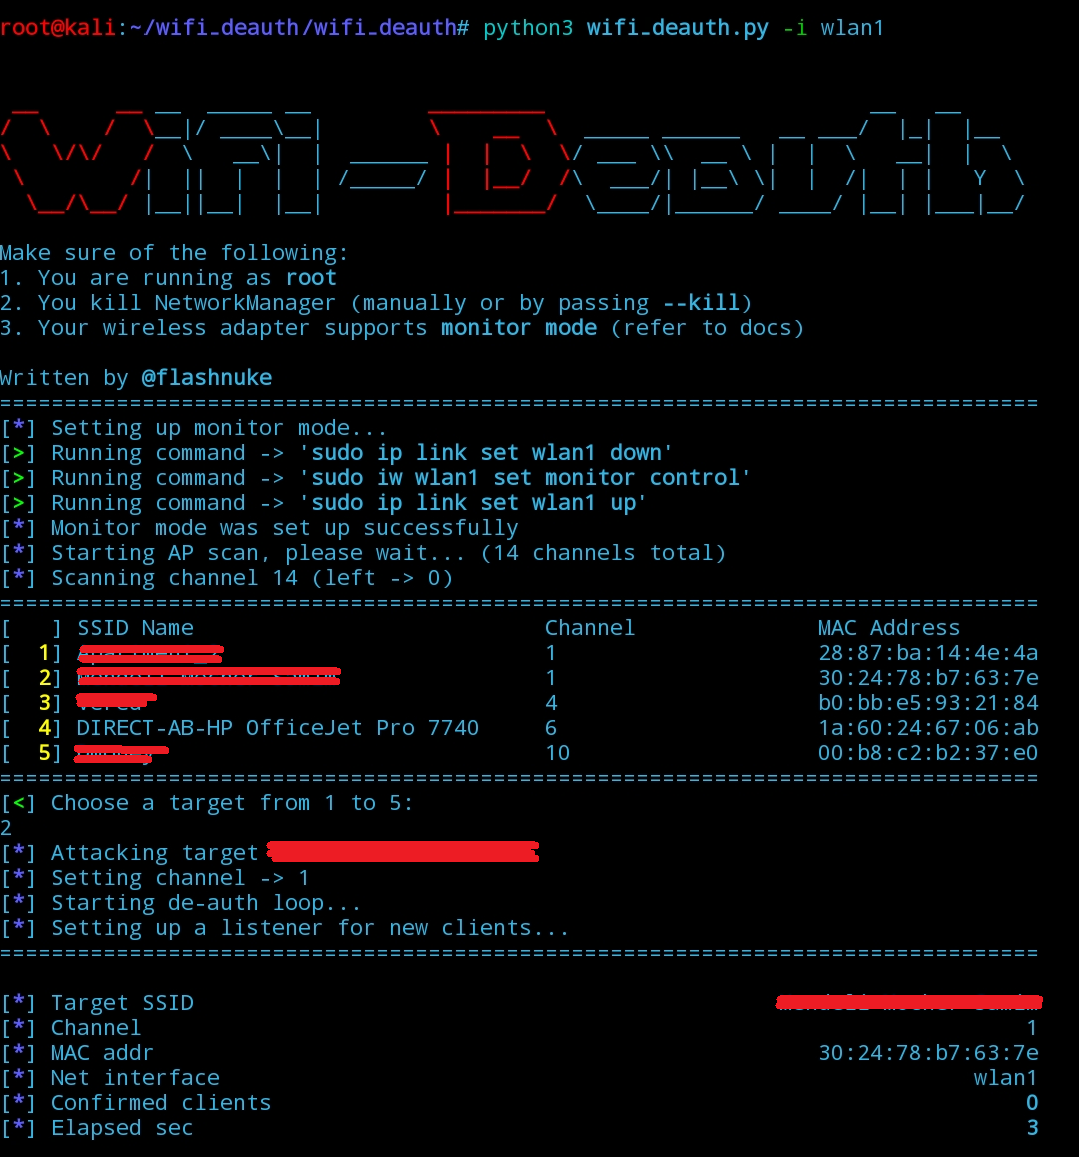
该程序会遍历所有可能的信道,并通过嗅探 802.11 数据包来确定哪些接入点可用。
在攻击者选择要攻击的目标接入点后,程序会:
pipx >= 1.6.0)git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth
sudo pipx install . --global
sudo wifi-deauth -i <iface>
git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth

python3 -m venv venv
source venv/bin/activate
pip3 install -r requirements.txt

cd wifi_deauth
sudo ../venv/bin/python wifi_deauth.py -i <iface>  # sudo doesn't inherit the venv, so use the full path
git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth

sudo pip3 install -r requirements.txt --break-system-packages

cd wifi_deauth
sudo python3 wifi_deauth.py -i <iface>
<iface> 是支持数据包注入的网络接口名称(即 wlan0 或 eth0)--deauth-all-channels - 如果攻击不奏效,请尝试此选项(更多内容见可选参数)--autostart 适合自动化场景 - 首先确保只发现 1 个接入点,你可以使用过滤器(bssid、ssid、channels 等)来确保这一点--deauth-all-channels - 在所有允许的信道上迭代发送去认证数据包(如果设置了 --channels,则为所有自定义信道),对通过切换到其他信道作为保护机制的接入点有效--ssid <name> - 通过不区分大小写的子字符串过滤特定 SSID(这应能缩短信道扫描时长),空格应使用转义字符传入(即 -> new\ york)--bssid <addr> - 过滤特定 BSSID(接入点的 MAC 地址),不区分大小写--autostart - 自动启动去认证循环,仅在发现一个接入点时有效--channels <ch1,ch2> - 仅扫描特定信道,否则将扫描所有支持的信道--clients <m_addr1,m_addr2> - 仅针对特定客户端将其从 AP 断开,否则将针对所有已连接的客户端(注意:使用此选项会禁用去认证广播)--debug - 启用调试输出--kill(或运行 sudo systemctl stop NetworkManager)- 终止可能干扰攻击的 NetworkManager 服务--skip-monitormode - 手动启用监听模式(否则程序会自动执行)--clients),因为某些客户端可能会使用与所设置地址不同的随机 MAC 地址重新连接ifconfig 以查找接口昵称requirements.txt 中)欢迎查看我的其他项目,最新的是 mod-rootkit,这是一个旨在隐藏文件、进程和网络活动的 Linux 内核级 rootkit。
还有另一个项目(deadnet),它对网络执行 DoS 攻击,需要凭据,但依然相当有效。
如果你觉得这个工具有用,可以请我喝杯咖啡。这能让项目保持免费并持续维护 - 没有广告,没有附加条件。

此工具仅用于测试,且只能在获得严格同意的情况下使用。请勿将其用于非法目的!遵守所有适用的地方、州和联邦法律是最终用户的责任。对于此工具和软件造成的任何误用或损害,我不承担任何责任。
依据 GNU 许可证分发。