
 #1

 reconmap/reconmap
Reconmap 是一个以协作为先的安全运营平台,面向信息安全团队和 MSSP,支持从侦察到执行和报告的端到端项目管理。借助内置的命令自动化、输出解析和 AI 辅助摘要,它能够提供更快、更结构化、更高质量的安全评估。
 notselwyn/cve-2024-1086
针对 CVE-2024-1086 的通用本地权限提升概念验证漏洞利用程序,适用于 v5.14 至 v6.6 之间的大多数 Linux 内核,包括 Debian、Ubuntu 和 KernelCTF。在 KernelCTF 镜像中的成功率为 99.4%。
 koutto/jok3r
Jok3r v3 BETA 2 - 网络与Web渗透测试自动化框架
 d35m0nd142/lfisuite
全自动LFI利用工具(+反向Shell)与扫描器
 stealthcopter/deepce
Docker 枚举、权限提升与容器逃逸 (DEEPCE)
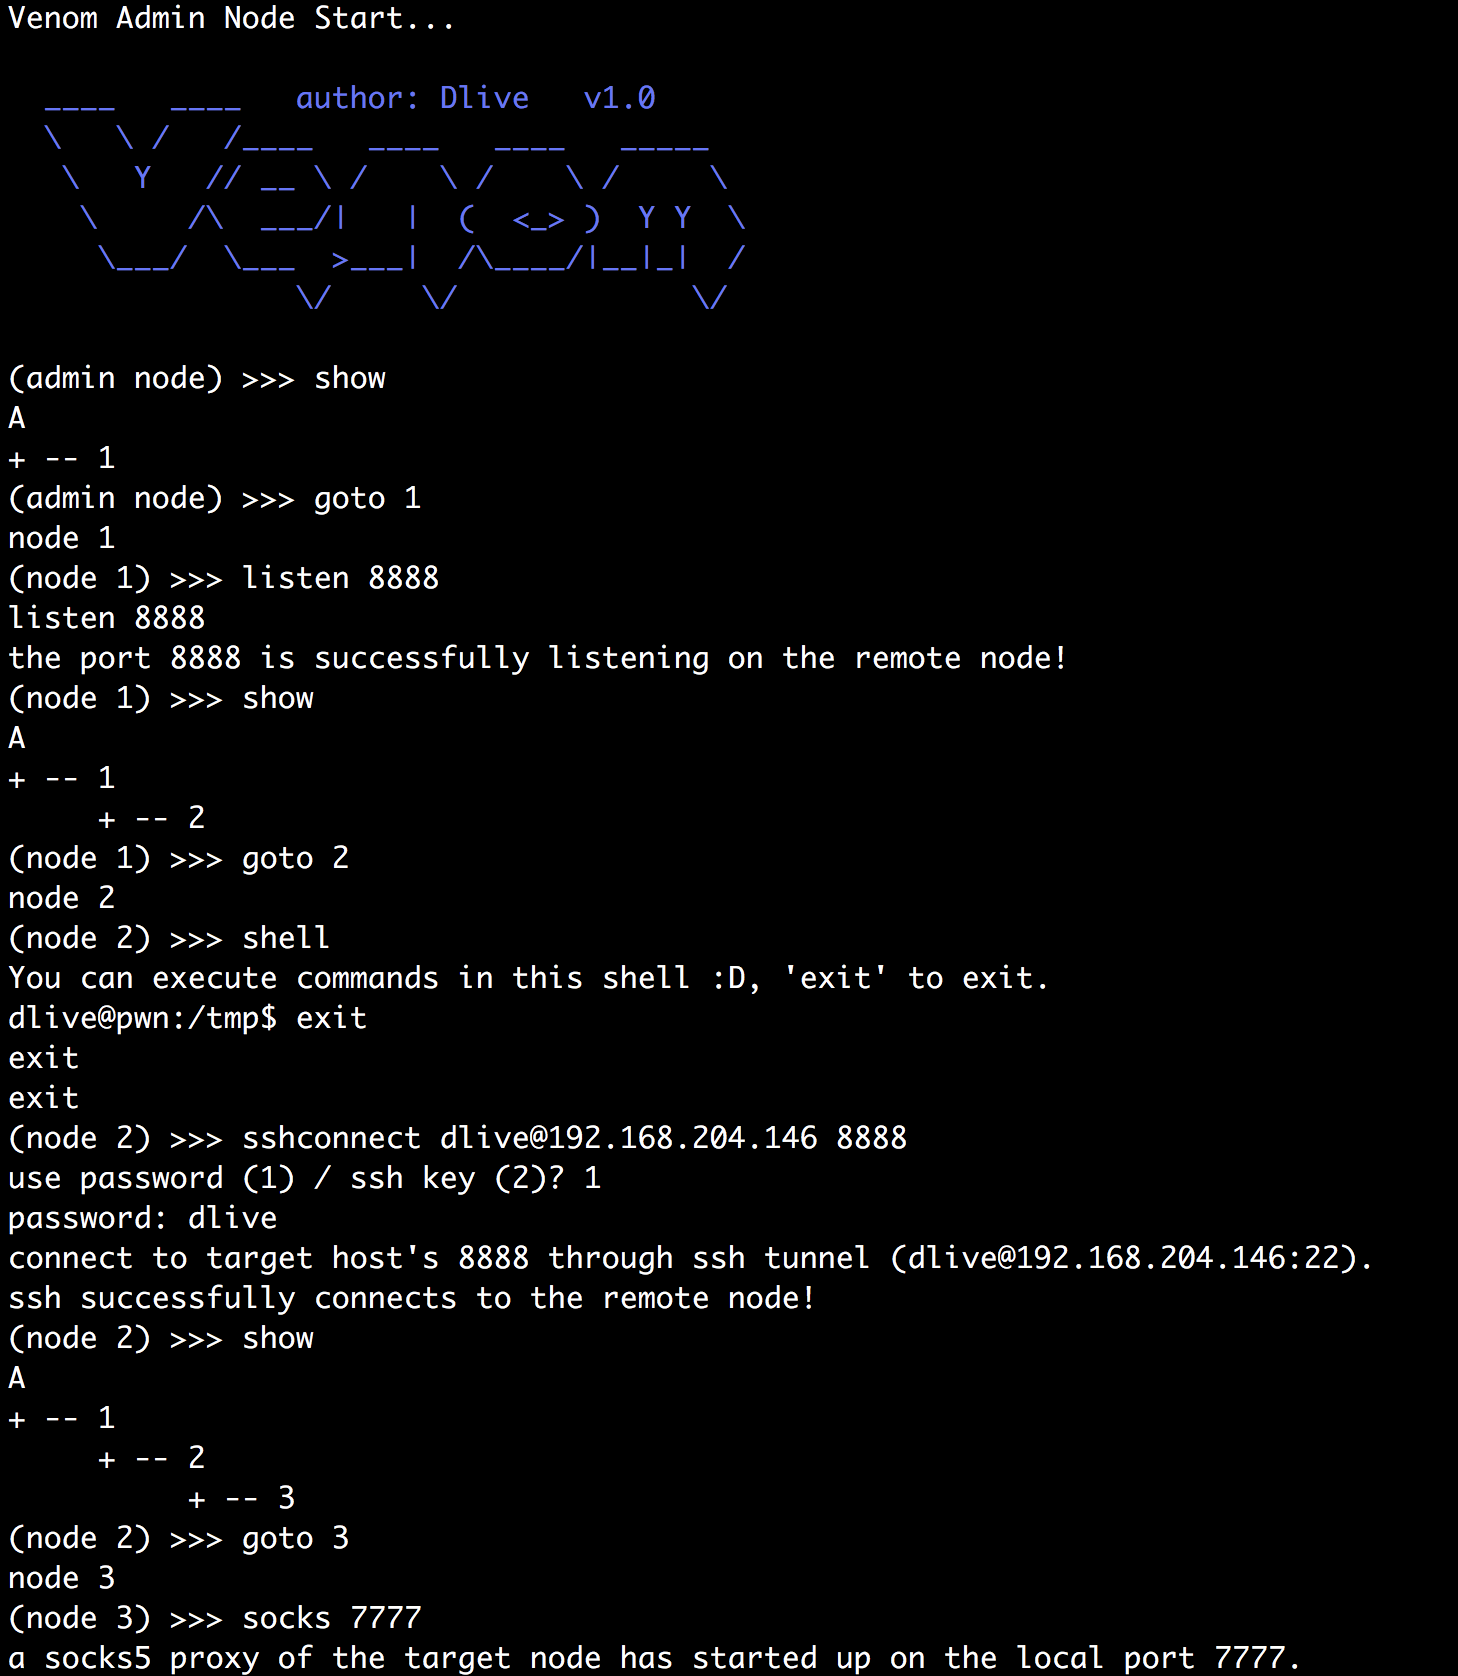 dliv3/venom
Venom - 面向渗透测试人员的多跳代理
 owasp/apts
OWASP 自主渗透测试标准
 reverseclabs/sharpgpoabuse
SharpGPOAbuse 是一个用 C# 编写的 .NET 应用程序,可用于利用用户对组策略对象 (GPO) 的编辑权限,从而危害该 GPO 所控制的对象。
 quentinhardy/odat
一款用于Oracle数据库的渗透测试工具,能够发现有效SID、暴力破解凭据、将权限提升至DBA、执行系统命令以及利用已知CVE漏洞。
 arvanaghi/sessiongopher
SessionGopher 是一款 PowerShell 工具,利用 WMI 提取 WinSCP、PuTTY、SuperPuTTY、FileZilla 和 Microsoft 远程桌面等远程访问工具保存的会话信息。它既支持远程运行,也支持本地运行。

 gosecure/pyrdp
用于Python的RDP中间人(mitm)攻击库,能够实时或事后查看连接
 knavesec/credmaster
改进并重构的CredKing密码喷洒工具,使用FireProx API轮换IP地址,保持匿名并绕过限流。
 runzeroinc/sshamble
研究工具,用于扫描 SSH 服务中的身份验证绕过、时序泄露、弱密钥和会话后暴露,并支持 JSON 输出与分析。

 endgameinc/rta
脚本化框架,用于模拟超过50种MITRE ATT&CK技术以测试蓝队检测能力。包含Python脚本和一个编译后的二进制文件,用于进程注入、信标模拟和横向移动模拟。
 cider-security-research/cicd-goat
一个故意存在漏洞的CI/CD环境。通过多个挑战学习CI/CD安全。









