
 #1

 blackarrowsec/redteam-research
BlackArrow红队使用的PoC和攻击技术集合
 hahwul/jwt-hack
JSON Web 令牌黑客工具包
 horizon3ai/vcenter_saml_login
一种从 vCenter 备份中提取 IdP 证书并以管理员身份登录的工具
 ullaakut/nmap
用于调用网络扫描器二进制的惯用 Go 库,支持主机发现、端口扫描、服务/操作系统检测,以及为安全审计而设的脚本化漏洞检查。

 wh1te4ever/super-tart-vphone-writeup
使用 Apple PCC 固件中的 VPHONE600AP 组件构建虚拟 iPhone 的指南,涵盖固件修补、启动链修改及内核调试,用于 iOS 安全研究。

 jxy-s/herpaderping
Process Herpaderping 的概念验证、工具和技术深度分析。Process Herpaderping 通过模糊进程的意图来绕过安全产品。
 assetnote/nowafpls
通过插入垃圾数据绕过 WAF 的 Burp 插件
 pentoo/pentoo-overlay
Gentoo overlay,用于安全工具,同时也是 Pentoo Livecd 的核心
 netlas-io/netlas-cookbook
本指南的目标非常简单——教导任何对网络安全感兴趣的人,无论其知识水平如何,如何充分利用 Netlas.io。
 syslifters/offsec-reporting
Offensive Security OSCP+、OSEP、OSWP、OSWA、OSWE、OSED、OSMR、OSEE、OSDA、OSIR、OSTH 考试与实验报告 / 笔记记录工具
 andresriancho/enumerate-iam
枚举与 AWS 凭证集关联的权限
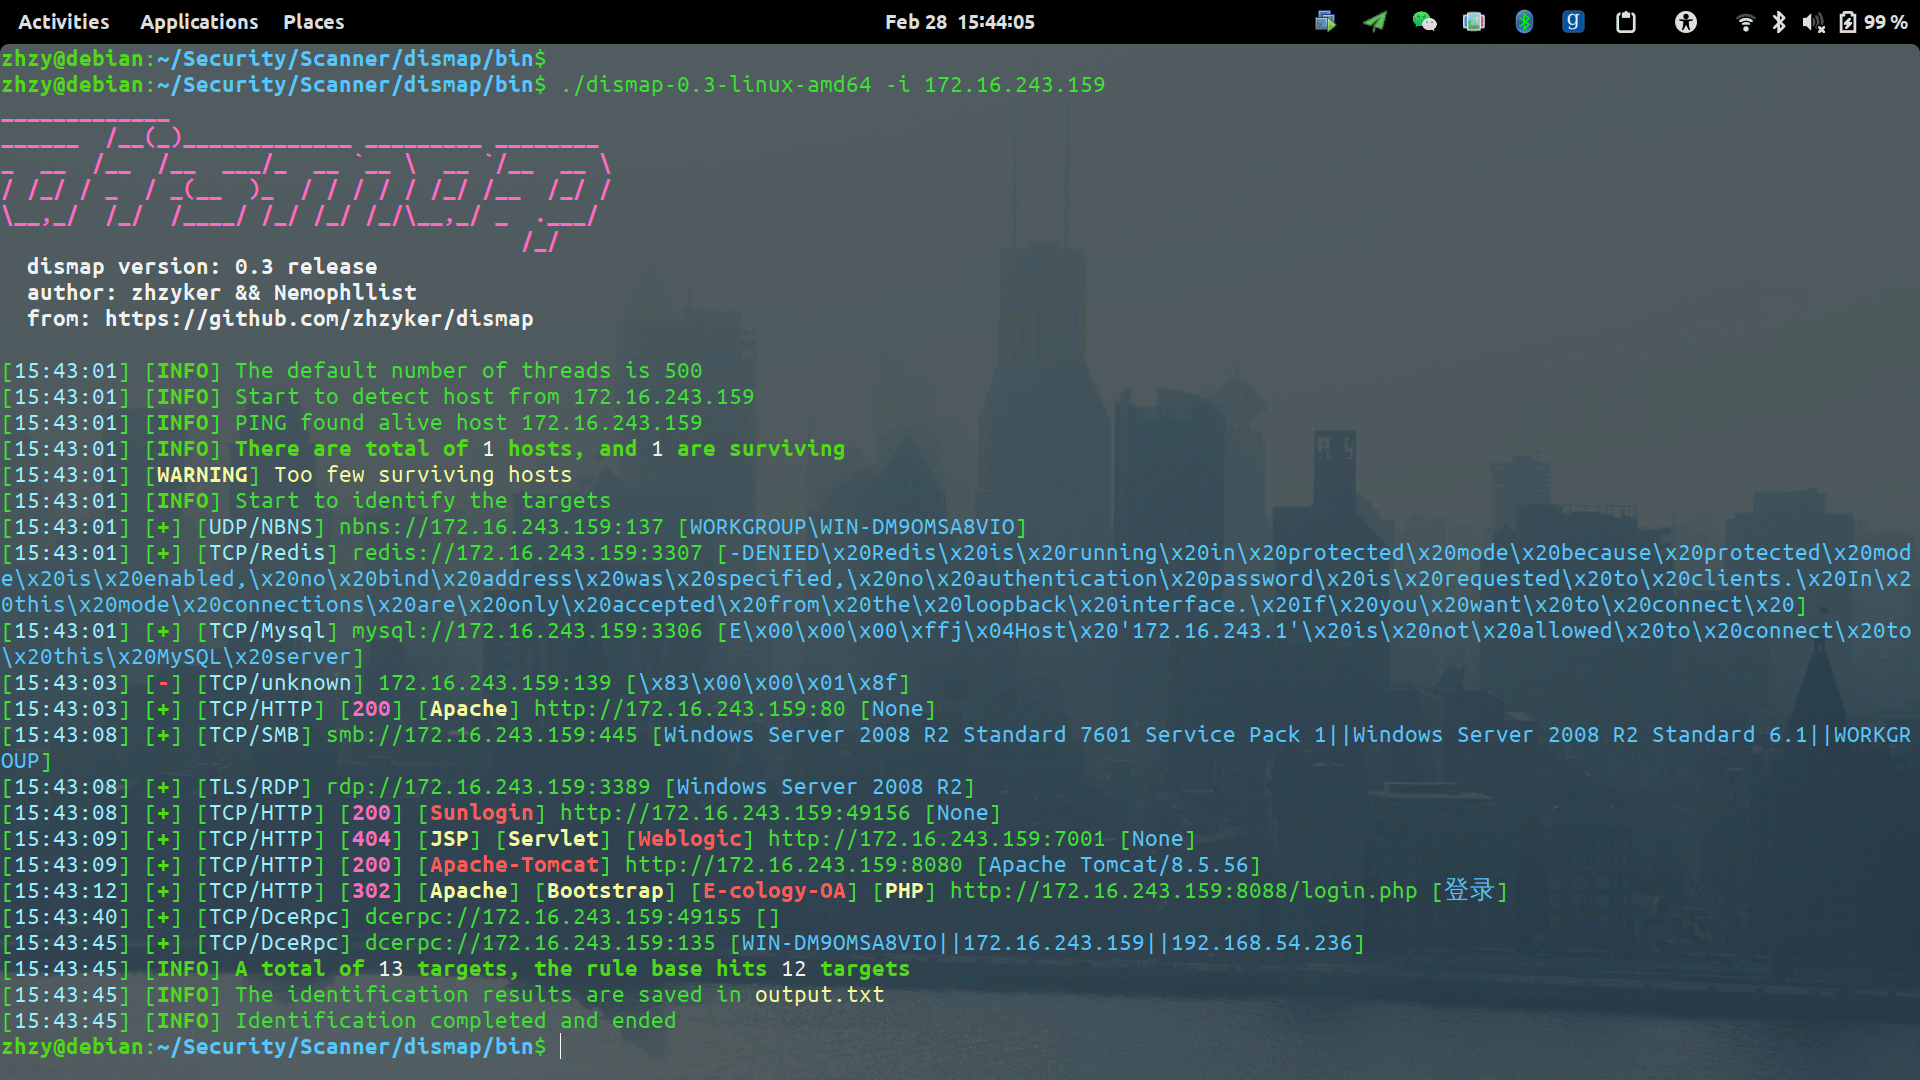 zhzyker/dismap
资产发现与识别工具 快速识别 Web 指纹信息,定位资产类型。辅助红队快速定位目标资产信息,辅助蓝队发现疑似脆弱点
 j3ssie/metabigor
OSINT 侦察工具,用于网络发现、子域名枚举、IP 丰富化,以及通过证书日志、Shodan 和 GitHub 代码搜索进行敏感信息检测——全程无需 API 密钥。

 blasty/cve-2021-3156
CVE-2021-3156(Baron Samedit)的漏洞利用程序,该漏洞是 sudo 中的堆缓冲区溢出,可实现本地权限提升。包含目标列表和暴力破解模式。









