#1
 airboi/cve-2020-17144-exp
Exchange2010 授权远程代码执行
 joeammond/cve-2021-4034
Python 针对 CVE-2021-4034 (PwnKit) 的漏洞利用程序,通过 pkexec 将权限提升至 root,并使用 msfvenom 载荷生成 root shell。
 c0mmand3ropsec/cve-2017-10271
未认证的远程代码执行漏洞利用工具,针对 Oracle WebLogic CVE-2017-10271。提供 XML 载荷和端点列表,用于对易受攻击的服务器进行渗透测试。
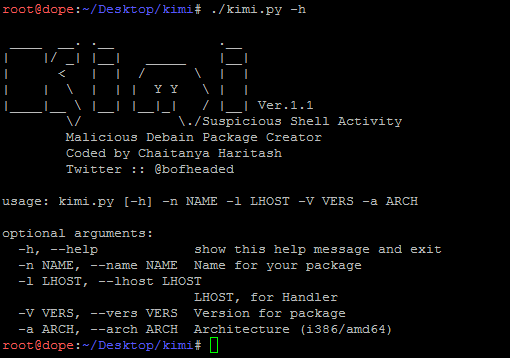 chaitanyaharitash/kimi
用于生成恶意Debian软件包(Debain木马)的脚本。
 yt1g3r/cve-2018-8174_exp
CVE-2018-8174_python
 faisal-p27/wareed-dns-c2
仅使用DNS的命令与控制框架,支持Windows代理、载荷生成、远程Shell执行、Shellcode注入及SOCKS5代理,用于隐蔽行动。
 d00movenok/htmlsmuggler
✉️ 用于红队操作的HTML走私生成器和混淆器
 acedef/synthapt
基于剧本的对手模拟框架,可将JSON定义的攻击路径编译为位置无关的shellcode负载,用于验证高级检测和基于AI的调查代理。
 landgrey/cve-2018-2894
CVE-2018-2894 WebLogic无限制文件上传导致RCE检查脚本
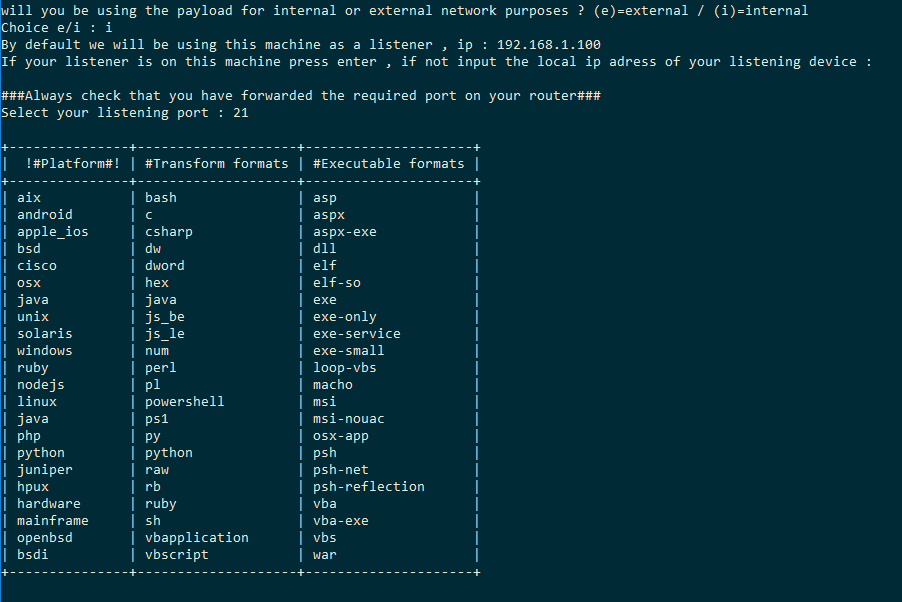 ceh-tn/the-axer
自动化载荷生成器,封装了 msfvenom,以简化创建特定平台、编码及绑定载荷的渗透测试工作流。
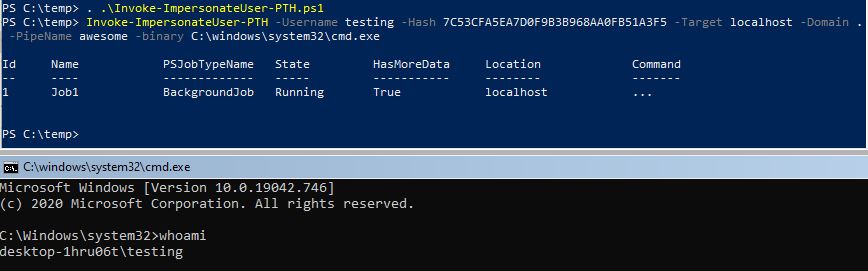 s3cur3th1ssh1t/namedpipepth
将哈希传递给命名管道以进行令牌模拟
 kkirsche/cve-2017-10271
用于 Oracle WebLogic WLS-WSAT 反序列化漏洞(CVE-2017-10271)的 Python 和 Metasploit 漏洞利用工具,具备检测扫描与远程代码执行能力。
 lexfo/sshimpanzee
基于SSHD的植入程序,支持多种隧道机制以连接C2(DNS、ICMP、HTTP封装、HTTP/Socks代理、UDP……)
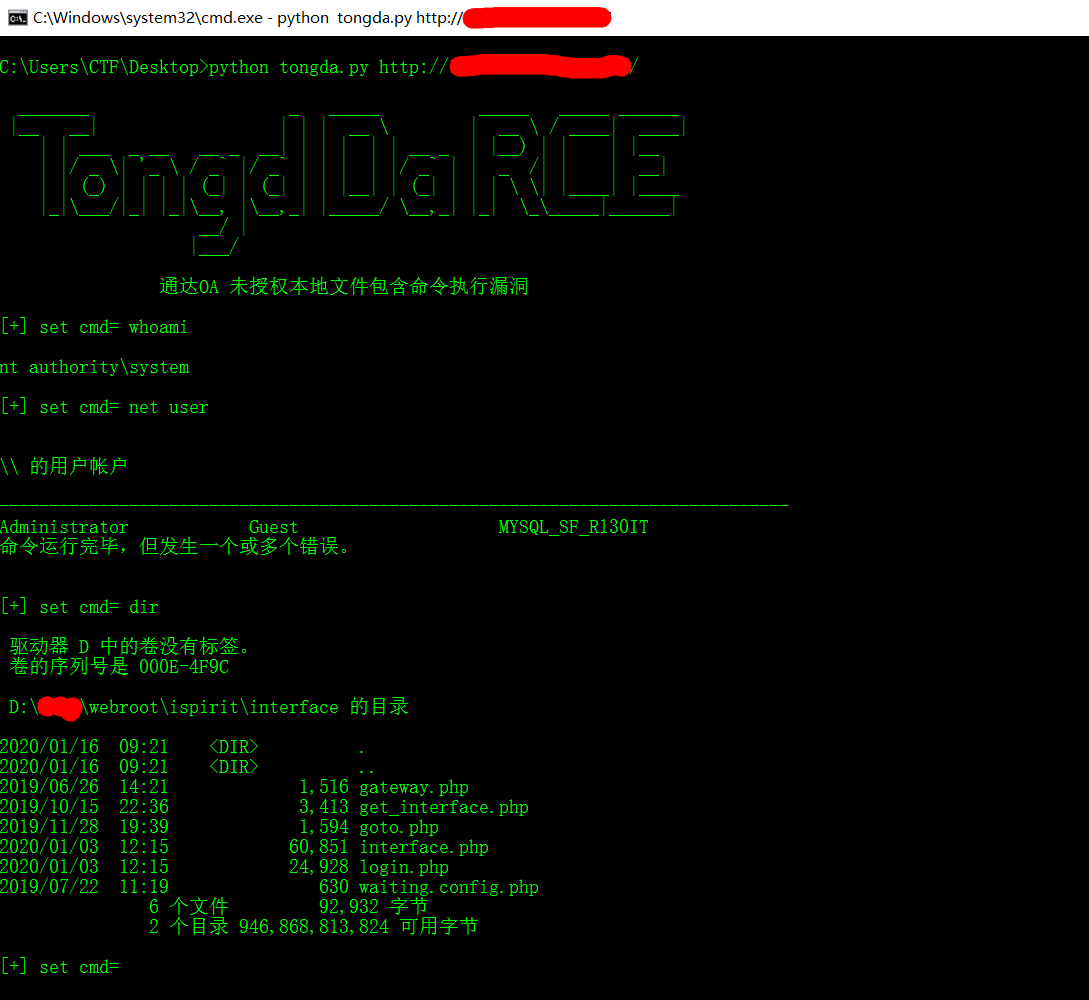 jas502n/oa-tongda-rce
Office Anywhere网络智能办公系统
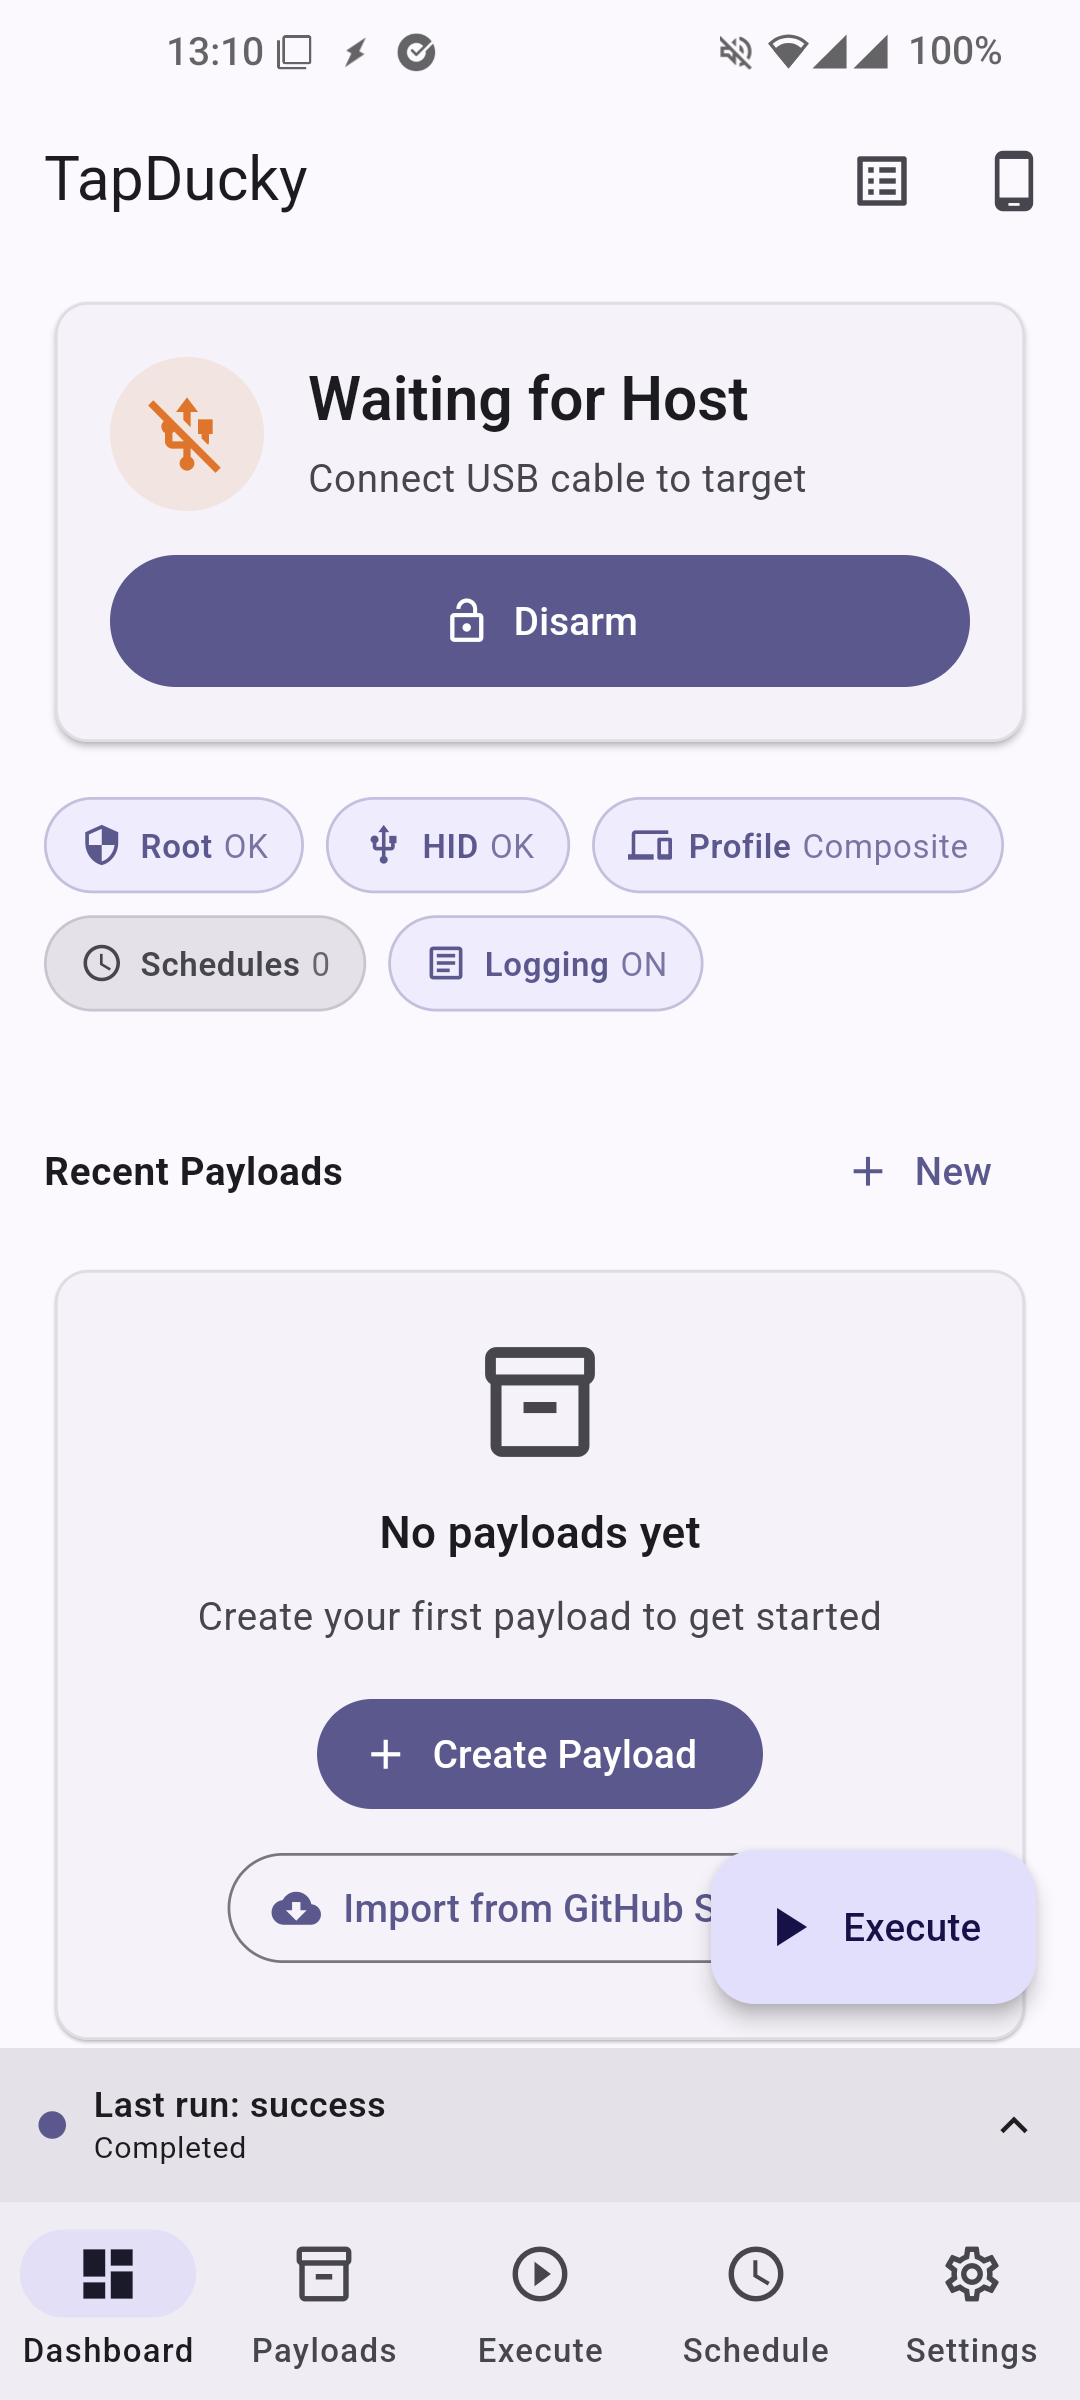 iodn/tap-ducky
将任何已root的手机变成传奇的USB Rubber Ducky。Android USB HID键盘注入器