#1
 dxask88ma/weblogic-cve-2023-21839
基于Java的针对CVE-2023-21839的利用工具,通过LDAP注入对Oracle WebLogic Server版本12.2.1.3.0和12.2.1.4.0进行远程代码执行。
 g0rx/cve-2018-7600-drupal-rce
PoC 漏洞利用集合,针对 CVE-2018-7600 Drupal 远程代码执行漏洞,包含多个针对 Drupal 7 和 8 的脚本,以及批量利用变体。
 jas502n/cve-2019-11581
Atlassian JIRA 模板注入漏洞 RCE
 secretsquirrel/recomposer
随机修改Win32/64 PE文件,以'更安全'地上传到恶意软件和沙箱网站。
 cyberxml/log4j-poc
基于 Docker 的 LDAP RCE 漏洞利用演示,针对 CVE-2021-44228 Log4Shell
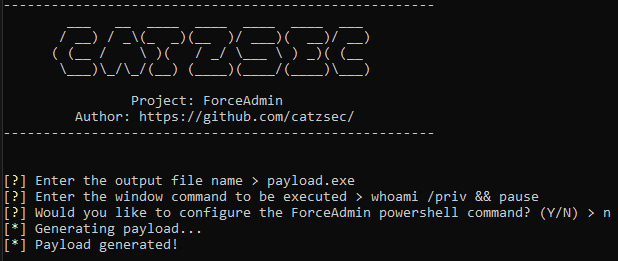 catzsec/forceadmin
⚡ 创建无限UAC提示,强制用户以管理员身份运行 ⚡
 s0lst1c3/dropengine
DropEngine 提供了一个可扩展的框架,用于创建 shellcode 加载器,允许操作者从一系列组件中选择并进行组合,从而在几秒钟内创建高度复杂的有效载荷。
 billythegoat356/kramer
下一代 100% Python 混淆器。
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework 是一个渗透测试辅助工具和漏洞利用框架。它倡导“以网攻网”的原则,并通过其响应式界面实现随时随地的渗透测试。
 theori-io/cve-2016-0189
CVE-2016-0189(IE11 中 VBScript 内存损坏)的概念验证漏洞利用程序
 dviros/rat-via-telegram
通过Telegram的Windows远程后渗透工具
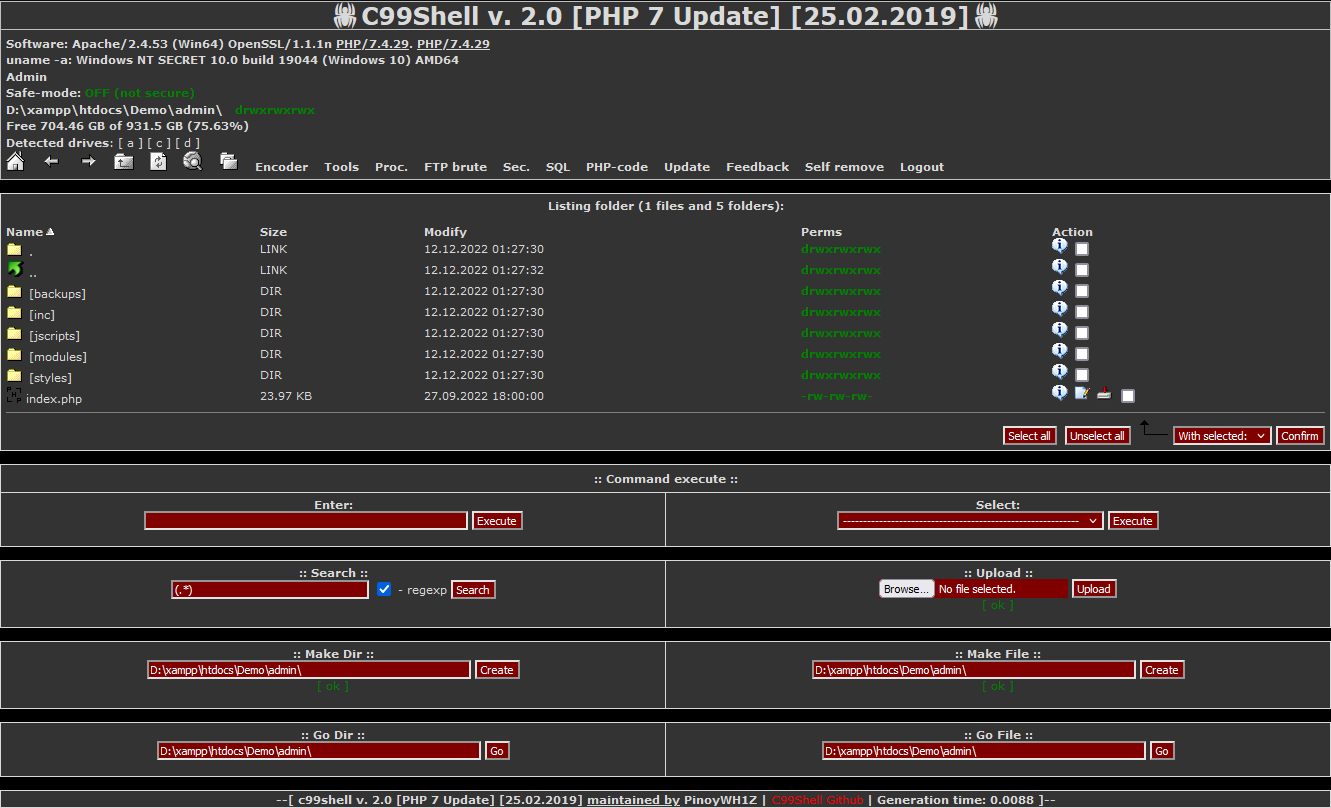 pinoywh1z/c99shell-php7
PHP 7 和安全构建更新版的流行 C99 变体 PHP Shell。
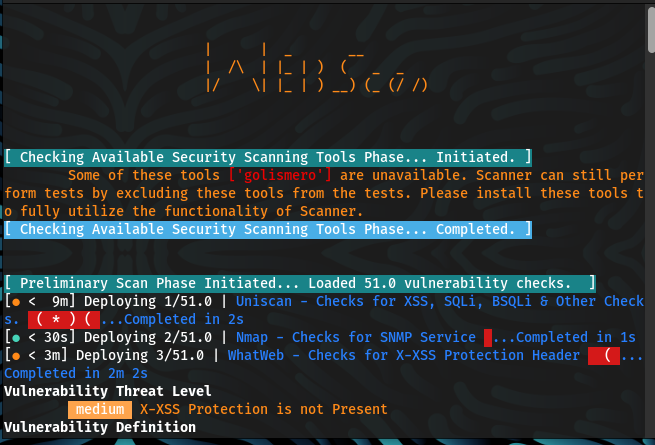 malwareman007/scanner-and-patcher
一个网络漏洞扫描器与修补器
 jas502n/cve-2019-11580
用于 CVE-2019-11580 的 Python 漏洞利用程序,该漏洞是 Atlassian Crowd 和 Crowd Data Center 中的一个远程代码执行漏洞。通过上传恶意插件以在目标服务器上获取 shell 访问权限。
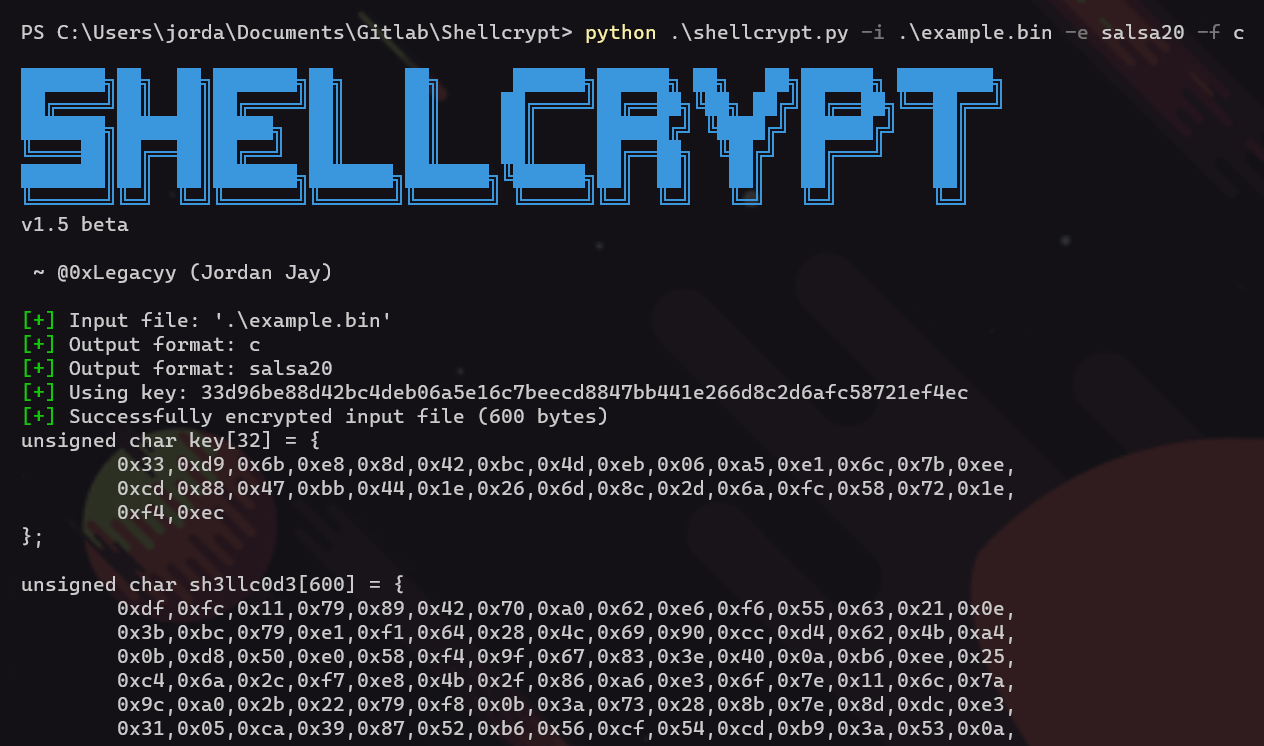 iilegacyyii/shellcrypt
一款用于混淆 shellcode 的 QoL 工具。未来将支持串联编码/加密/压缩方法。
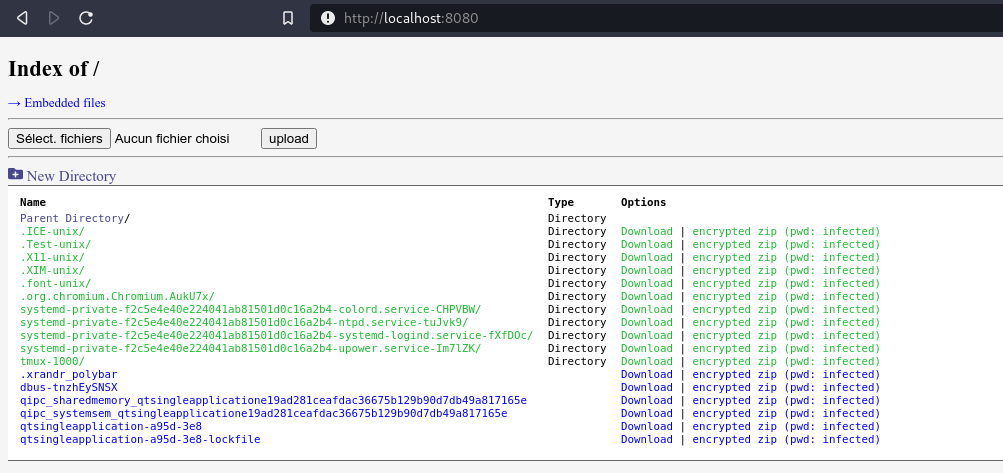 nodauf/swego
Golang 编写的瑞士军刀式 Web 服务器。保持像 Python SimpleHTTPServer 一样简单,但功能丰富。