#1
 kitsune-de/stealth_call
Header-only Windows x64 间接系统调用库。零 CRT、零 IAT、VEH 反断点、AMSI/ETW 绕过、W^X 内存、按调用动态存根。
 jelasin/cve-2026-42945
CVE-2026-42945的概念验证漏洞利用,这是NGINX rewrite模块中的堆缓冲区溢出漏洞,通过跨请求堆风水实现未认证的远程代码执行。
 akash0x00/zoneminder-1.29-1.30-rce-exploit
针对 ZoneMinder 1.29/1.30 的未认证 SQL 注入到 RCE 漏洞利用(CVE-2016-10204,EDB-41239)。Python 编写的单命令 SQLi 到 webshell 再到反向 shell 的 PoC。
 industri4l-h3ll-xpl0it3rs/cve-2026-33017-langflow-rce
CVE-2026-33017漏洞利用 | 由infrar3d提供
 bardlaudian/cve-2024-37054
一个概念验证,通过REST API污染MLflow注册模型,嵌入恶意pickle以在加载模型时触发RCE。
 haitam-lazaar/libextractor-privesc
针对 CVE-2026-100310 的概念验证,该漏洞是 GNU libextractor ≤1.15 中通过 LIBEXTRACTOR_PREFIX 不受信任搜索路径导致的本地权限提升,包含漏洞利用代码和补丁分析。
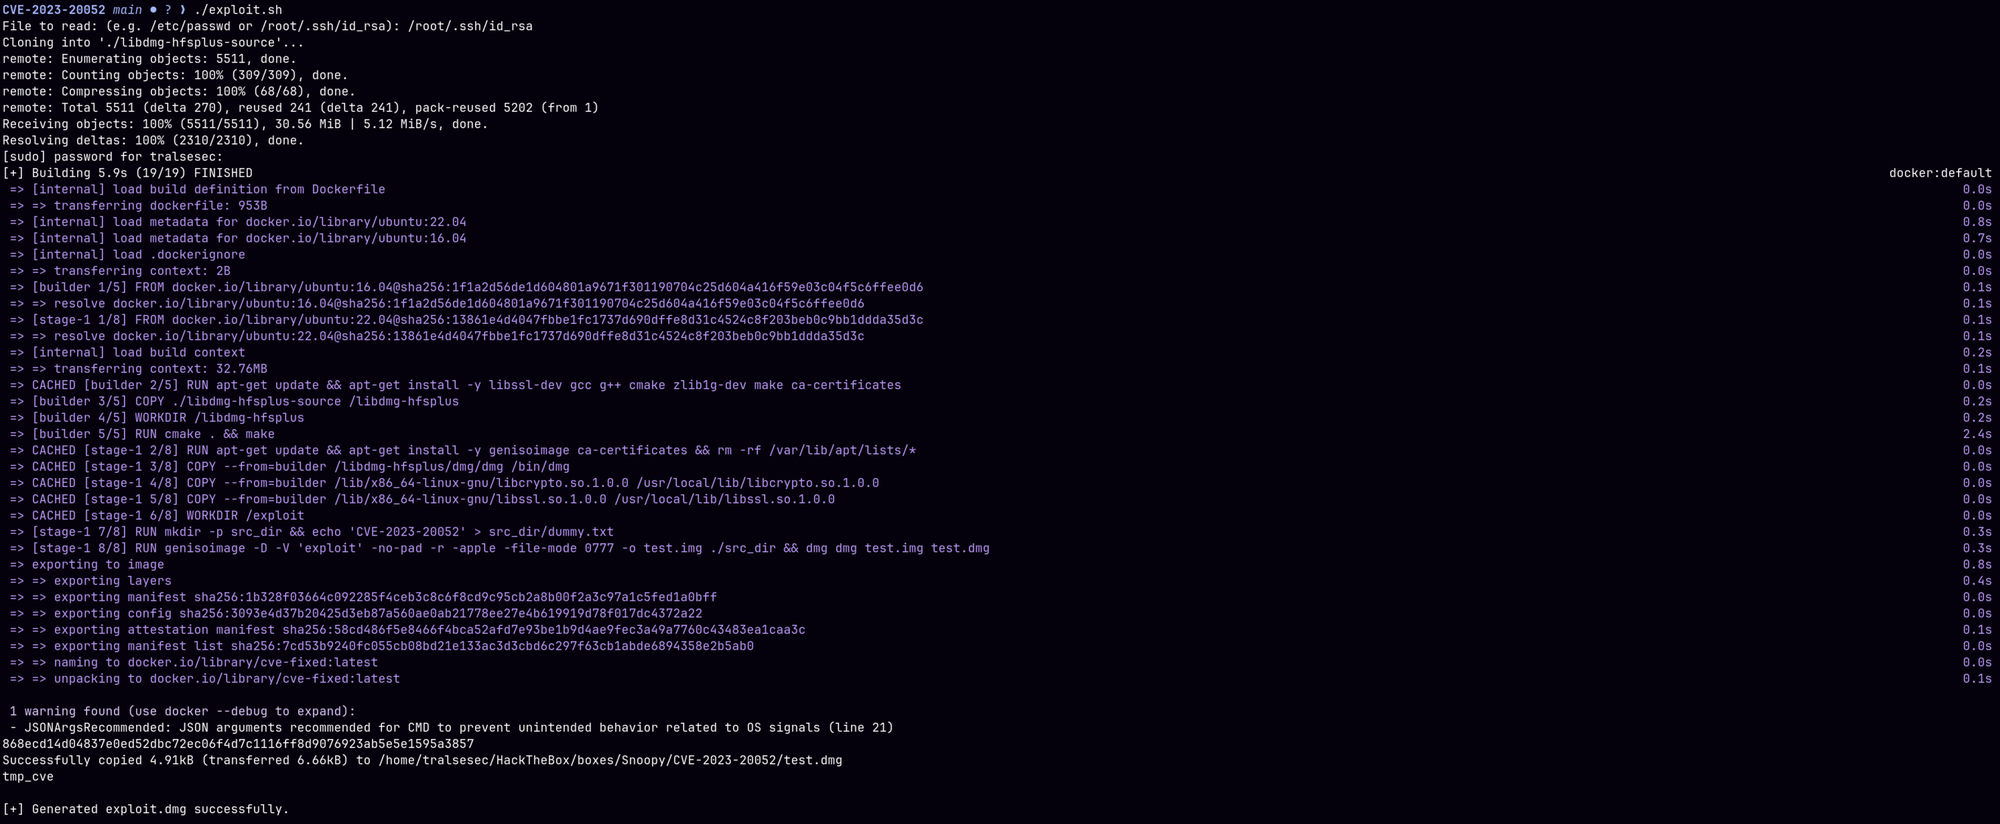 tralsesec/cve-2023-20052
针对 CVE-2023-20052(ClamAV DMG XML 实体扩展)的原始独立概念验证漏洞利用与执行框架。
 ull0a/msrmapper
针对 Windows x64 的手动内核驱动映射器,利用 Lenovo 的 LnvMSRIO.sys 中的 CVE-2025-8061 执行 BYOVD 攻击,将 PE64 驱动映射到 ring 0。
 murataydemir/cve-2021-22123
[CVE-2021-22123] Fortinet FortiWeb 认证操作系统命令注入
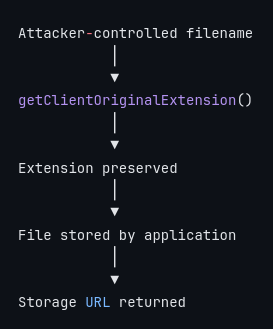 ish3ng0m4/cve-2026-38526-krayincrm
Authenticated Arbitrary File Upload leading to Remote Code Execution Technical analysis and controlled reproduction of CVE-2026-38526 in Webkul…
 bardlaudian/cve-2018-9276
CVE-2018-9276 — PRTG Network Monitor < 18.2.39 已认证RCE。仅用于教育目的和授权渗透测试。
 symbolexe/cve-2024-6387
针对 CVE-2024-6387 的 SSH 漏洞利用:在基于 glibc 的 Linux 系统上实现对 OpenSSH 服务器的 RCE(远程代码执行)
 bombobombone/cve-2026-103441
针对 CVE-2026-103441 的本地概念验证与脱敏报告,该漏洞是 MediaWiki action=parse API 中的 PHP 对象注入缺陷,可通过 gadget 链实现 RCE。
 g4sp4rcs/cve-2019-11707-from-an-ionmonkey-type-confusion-to-system-
Windows 概念验证漏洞利用链,针对 CVE-2019-11707,一个 Firefox IonMonkey 类型混淆漏洞,结合浏览器 RCE 与沙箱逃逸以获取 SYSTEM 权限。
 norrismw/cve-2020-9047
Python 针对 exacqVision Web 服务的 CVE-2020-9047 漏洞利用程序。支持 Windows/Linux 载荷投递、远程命令执行以及通过 CHECK 模式进行漏洞指纹识别。
 pwnhacker0x18/ios-kernel-crash
CVE-2018-4407 内存损坏漏洞的利用程序
 doublemice/cve-2018-4013
TALOS-2018-0684/cve-2018-4013 poc