#1

 bmax121/kernelpatch
仅使用经过剥离的 Linux 内核镜像来对 Linux 内核进行补丁和挂钩。
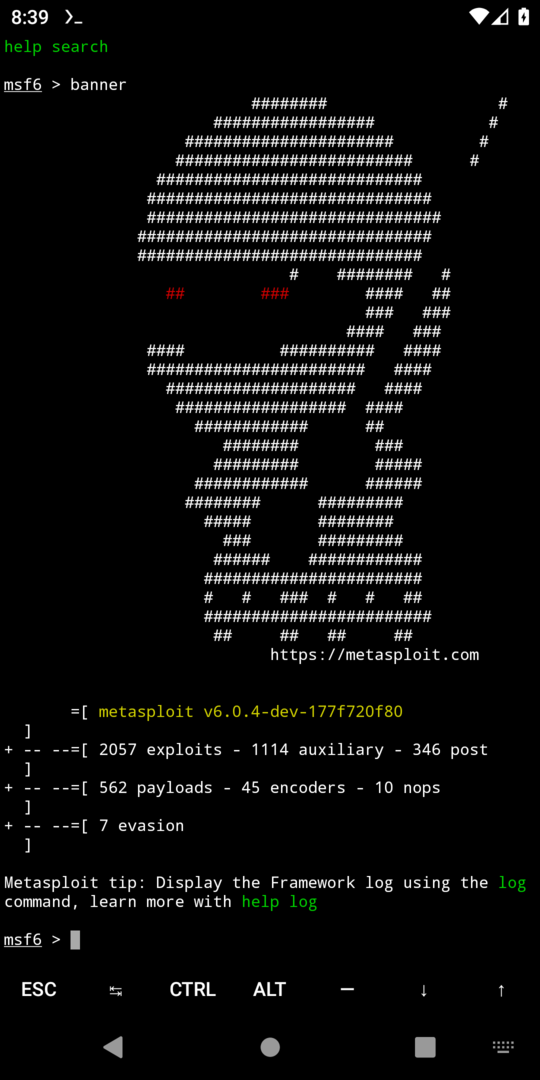 gushmazuko/metasploit_in_termux
通过 Termux 在 Android 上安装并运行 Metasploit Framework 6,提供自动设置、载荷生成(msfvenom)以及完整的 msfconsole 访问,用于移动端渗透测试。
 s3n4t0r-0x0/apts-adversary-simulation
该仓库包含针对多个关键行业的详细 APT 对抗模拟活动。每次模拟均包含自定义工具、C2 服务器、后门、漏洞利用技术、stager、引导加载程序,以及其他复刻真实世界攻击所用技术的恶意构件。

 ldpreload/blacklotus
BlackLotus UEFI Windows 引导套件
 mdsecactivebreach/sharpshooter
Payload 生成框架
 secretsquirrel/the-backdoor-factory
使用 shellcode 修补 PE、ELF 和 Mach-O 二进制文件。新版本正在开发中,目前仅向赞助者开放。
 jm33-m0/emp3r0r
Self‑healing Gossip Mesh C2 with Assisted Peer Discovery, Cross-Platform BOF Execution, and Scriptable Agents.
 fabiobaroni/awesome-exploit-development
精选资源列表(书籍、教程、课程、工具和存在漏洞的应用程序),用于学习漏洞利用开发。
 jthuraisamy/syswhispers
AV/EDR evasion via direct system calls.
 pandasec888/taowu-cobalt_strike
基于Cobalt Strike构建的红队自动化框架,集成了漏洞利用模块、后渗透工具和横向移动能力,用于协调的对抗模拟。
 nccgroup/winpayloads
无法检测的 Windows Payload 生成
 b23r0/heroinn
A cross platform C2/post-exploitation framework.