#1
 danielbohannon/invoke-cradlecrafter
PowerShell远程下载加载器生成器与混淆器

 matthieu-hackwitharts/win32_offensive_cheatsheet
Win32 与内核滥用技术,供渗透测试人员使用
 worawit/cve-2021-3156
Sudo Baron Samedit 漏洞利用
 tanc7/exocet-av-evasion
EXOCET - 规避杀毒软件、无法检测的有效载荷投递工具
 boku7/loki
🧙♂️ 用于脚本劫持存在漏洞的 Electron 应用的 Node.js 命令与控制
 hackerhouse-opensource/iscsicpl_bypassuac
UAC 绕过,适用于 x64 Windows 7 - 11
 sia-iotechnology/kittysploit-framework
Python 漏洞利用框架、V8 引擎调试器、代理拦截器、市场、后渗透、后门生成器,……
 smgorelik/windows-rce-exploits
漏洞利用样本数据库是一个存储 **RCE**(远程代码执行)漏洞利用及 **WINDOWS** 平台概念验证(Proof-of-Concepts)的仓库,这些样本上传用于红队和蓝队的教育目的。
 xx0hcd/malleable-c2-profiles
Cobalt Strike - 可塑C2配置文件。用于不同项目中Cobalt Strike的配置文件集合 https://www.cobaltstrike.com/。
 ejpir/cve-2025-55182-research
CVE-2025-55182的技术概念验证与深度分析,这是React Flight协议中一个严重的RCE漏洞,涉及路径遍历、伪造chunk注入以及$B处理器滥用。
 icyguider/nimcrypt2
.NET, PE 和原始 Shellcode 打包器/加载器,使用 Nim 编写
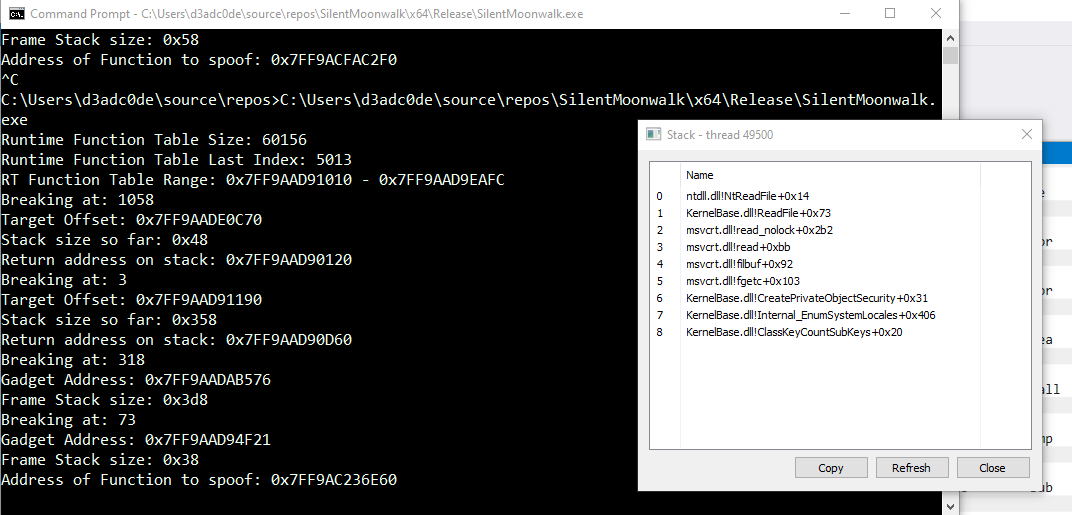 klezvirus/silentmoonwalk
完全动态调用栈欺骗器的PoC实现
 lsposed/lspromise
Android 完整漏洞利用链,可实现从本地不可信应用提权至 root/内核,结合了 CVE-2026-49881 与 CVE-2026-43284
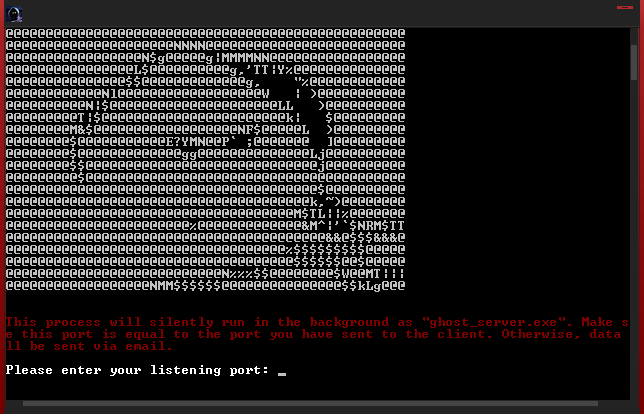 ahxr/ghost
轻量级RAT,为Windows系统提供静默远程命令行访问、隐藏文件下载/执行以及持久化机制。加密的C2通信,支持自动重连。