
 #1

 jihoonjang98/hqc-x86-simd
面向AVX2和AVX-512(含GFNI)的优化HQC后量子KEM实现,以及面向x86物联网网关的统一基准测试与NIST KAT套件。
 josephfelix/cve-2026-42945-nginx-rift
用于研究 nginx < 1.30 中的 CVE-2026-42945 漏洞的仓库。
 nidhi77777/linux-4.19.72_cve-2022-29581
Linux内核4.19.72,附带CVE-2022-29581的概念验证漏洞利用,演示本地权限提升漏洞,用于教育分析和测试。
 timtimxs/cve-2026-39253-advisory
针对 CVE-2026-39253 的公开安全公告,涉及 Pivotal CRM 6.6.04.08 中的不安全反序列化问题,该漏洞可通过 Smart Client 和 PBS 组件中对 BinaryFormatter 的不安全使用实现远程代码执行。内容包括漏洞详情、受影响版本和修复指导。
 xyddnljydd/cve-2020-1066
针对CVE-2020-1066的漏洞利用代码,附带博客分析,演示一个特定的Windows权限提升漏洞。
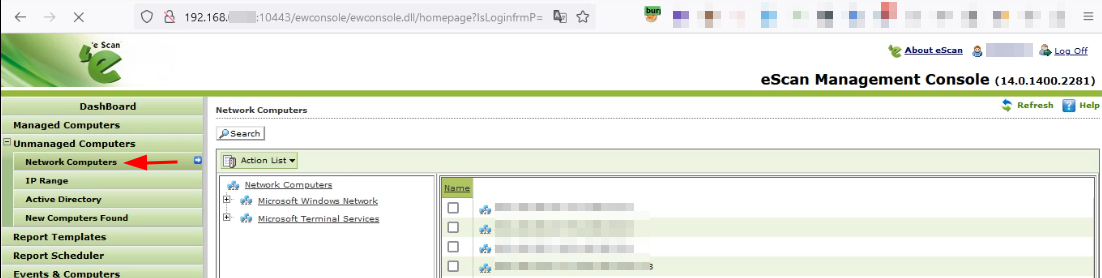 sahiloj/cve-2023-34837
CVE-2023-34837 是在 Microworld Technologies eScan 管理控制台 14.0.1400.2281 中发现的一个反射型跨站脚本 (XSS) 漏洞。该漏洞存在于“非托管计算机 → 网络计算机”功能中的 GrpPath POST 参数中。
 abubakar-shahid/cve-2024-36886
针对N-Day Linux内核漏洞的学术研究,分析TIPC网络子系统中的CVE-2024-36886,涵盖其生命周期、影响及缓解策略。
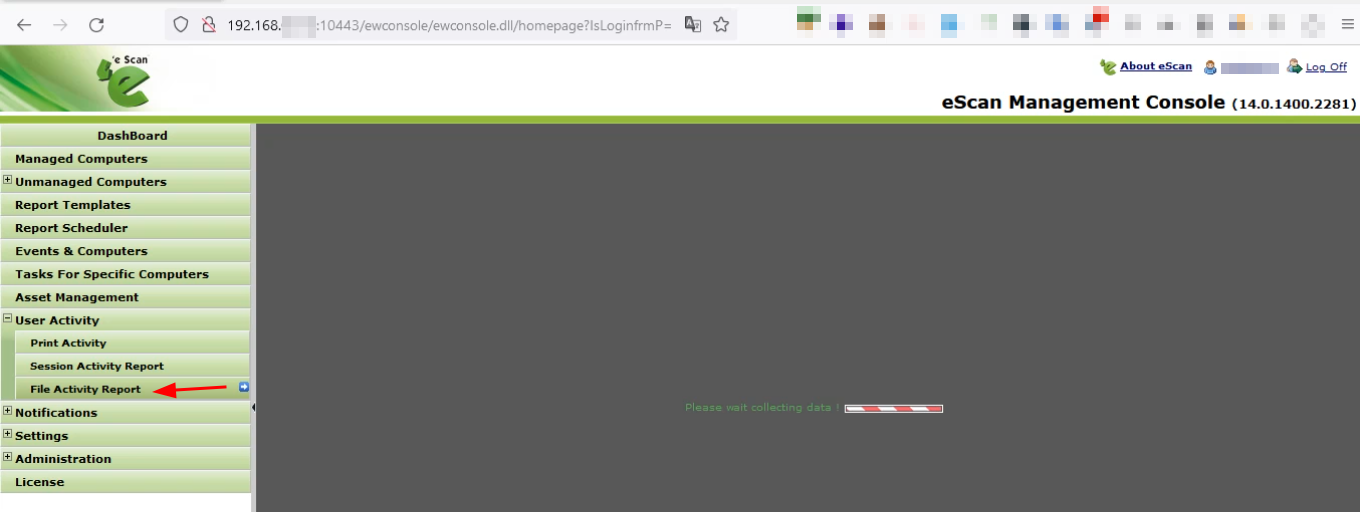 sahiloj/cve-2023-34836
Microworld Technologies eScan Management Console v14.0.1400.2281 中存在一个反射型跨站脚本(XSS)漏洞。受影响的参数为 Dtltyp 和 ListName,它们在“用户活动”部分下的“文件活动报告”功能中被处理。
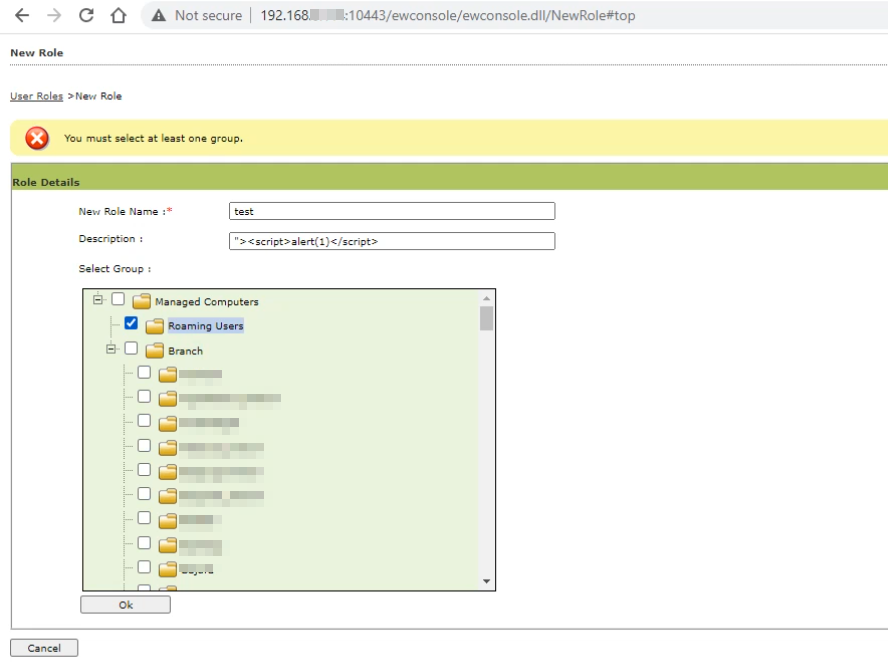 sahiloj/cve-2023-34838
Microworld Technologies eScan Management Console 版本 14.0.1400.2281 存在存储型跨站脚本(XSS)攻击漏洞。
 techupdate24/citrix-netscaler-cve-2026-88771-rce
将敏捷冲刺与 DevOps CI/CD 流水线集成的完整指南和工作流程。
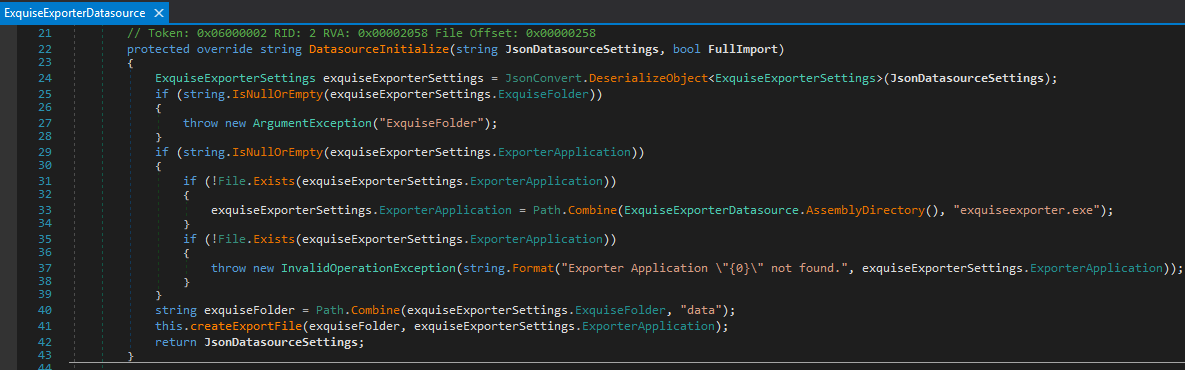 kpn-ciso/cve-2019-9745
关于 CVE-2019-9745 漏洞的 Write-up。
 junz-leo/cve
JunZ-Leo 发布的公开漏洞报告和 CVE 分析文章,记录了 PHPGurukul COVID19 Testing Management System 1.0 中的 SQL 注入漏洞。
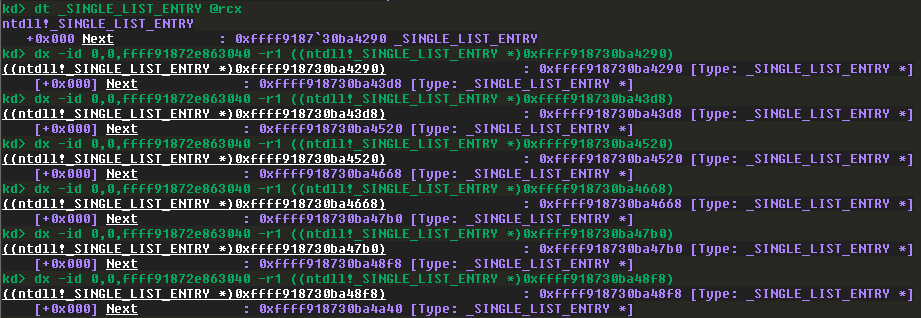 faizan-khanx/cve-2024-38063
CVE-2024-38063 - 通过IPv6远程利用内核
 shijx1024/cve-2024-31666
Documents CVE-2024-31666, a remote code execution vulnerability in Flusity-CMS v2.33 via the edit_addon_post.php component, including impact and…
 rianjuniorsf/analysis-and-poc-n8n-cve-2025-68613
针对 n8n 中 CVE-2025-68613 漏洞的技术研究,涵盖受影响版本、实验室探索场景、攻防分析以及缓解策略。
 gudyrmik/cve-2021-44142
CVE-2021-44142的分析与概念验证,一个Linux内核漏洞,提供技术细节与利用研究。
 demining/ramnesia-attack
针对硬件漏洞(CVE-2025-6202、CVE-2023-39910)的科学调查,通过Rowhammer和DRAM中间人攻击,能够从比特币基础设施中恢复ECDSA密钥。









