#1
 halcy0nic/cve-2022-36752
CVE-2022-36752 的概念验证
 at190510-cuong/cve-2025-65482-xxe-
CVE-2025-65482 (XXE)
 halcy0nic/cve-2022-34913
CVE-2022-34913 的概念验证
 keraattin/cve-2026-35031
Jellyfin Media Server 中严重的路径遍历到远程代码执行(RCE)漏洞(CVSS 9.9)。包含概念验证(PoC)漏洞利用程序、技术分析和检测工具。
 ant1sec-ops/cve-2024-33453
敏感数据暴露
 vulnmachines/apache-spark-cve-2022-33891
Apache Spark 远程代码执行 - CVE-2022-33891
 d7ead/cve-2026-22722
VMWare Workstation Pro 内核 NUIF 中基于状态的逻辑漏洞
 automateforceai/cve-2018-0202
计算中的安全与隐私(2018年秋季),JHUISI期末小组项目,Cisco ClamAV 0.99.3中的clamscan漏洞
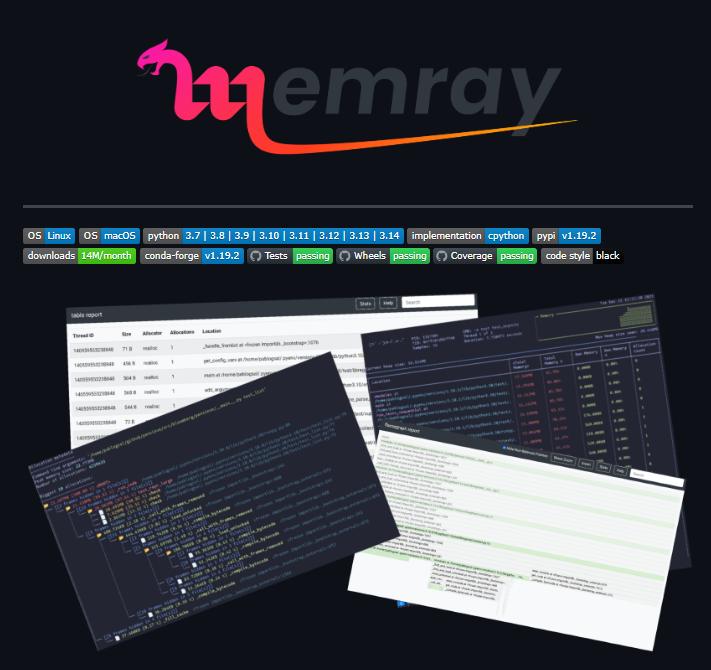 0xmrma/cve-2026-32722
Bloomberg Memray 的存储型跨站脚本漏洞:通过未转义的命令行元数据
 sumitshah00/cve-2025-66628
CVE-2025-66628的技术分析,ImageMagick的TIM解析器中的整数溢出导致越界读取,包含根本原因、利用步骤和修复指导。
 th4s1s/cve-2024-32002-poc
CVE-2024-32002的概念验证
 mbanyamer/cve-2025-67644-langgraph-3.0.1-sqlite-checkpoint-sql-injection
CVE-2025-67644 的概念验证漏洞利用程序,该漏洞是 LangGraph SQLite Checkpoint 中的一个 SQL 注入漏洞。演示了如何通过未经净化的元数据过滤器键实现任意 SQL 注入,从而能够进行数据窃取和过滤器绕过。
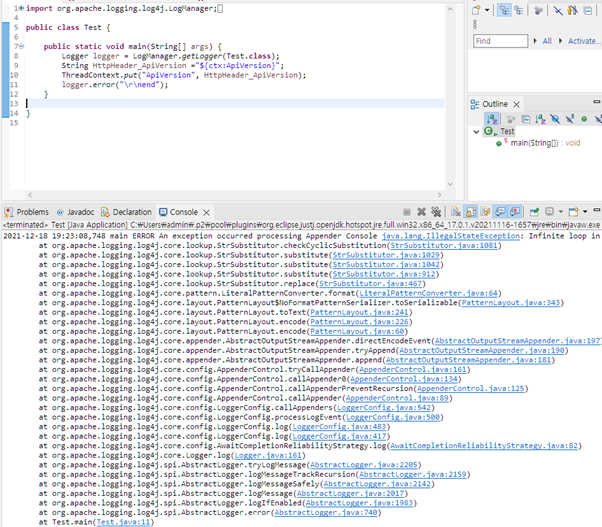 ludy-dev/cve-2021-45046
概念验证,演示CVE-2021-45046(Log4j DoS),包含针对无限循环、非法参数异常以及通过JNDI查找暴露系统信息的测试用例。
 danigil/neuperm
零重训练净化,通过重排置换等价神经网络单元,摧毁通过权重隐写攻击嵌入的恶意软件,同时保持模型准确率。
 highandhigh/cve-2015-0057
Detailed technical analysis and exploit implementation for CVE-2015-0057, a win32k.sys use-after-free vulnerability, covering 32-bit and 64-bit…

 idkwim/cve-2020-0022
研究仓库,记录 BlueFrag(CVE-2020-0022)Android 蓝牙堆溢出实验,包括 GDB 崩溃分析和 memcpy 利用尝试。