
CVE-2025-32463
 mr-alperen/cve-2025-32463
CVE-2025-32463 的概念验证漏洞利用程序,该漏洞是 sudo 1.9.14-1.9.17 中通过 chroot 配置错误和恶意 NSS 库注入实现的本地权限提升漏洞。
privilege-escalationvulnerability-analysisexploitation+3
 userr404/cve-2025-52399-sqli-institute-of-current-students
CVE-2025-52399 的概念验证漏洞利用,演示了 Institute-of-Current-Students 的 loginlinkfaculty 端点中的 SQL 注入,可实现身份验证绕过和数据提取。
 tharana/exploiting-a-linux-kernel-vulnerability
本地提权漏洞- CVE-2019-13272 / 安全绕过漏洞 – CVE-2019-14287
 satheesh575555/linux-4.19.72_cve-2022-36946
Linux 内核源码树,经修改以复现和分析 CVE-2022-36946(一个内核漏洞),用于教育和研究目的。
 0xblackash/cve-2014-6271
CVE-2014-6271
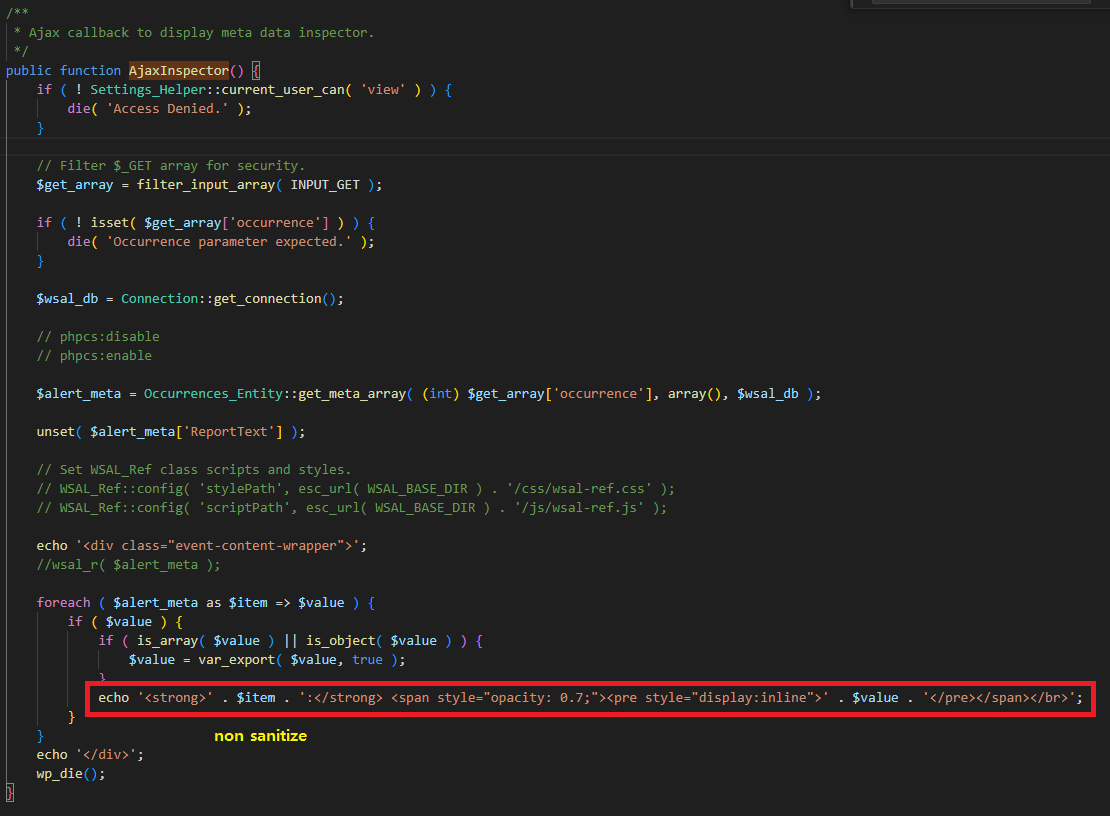 skrkcb2/cve-2025-0924-different
Technical analysis of CVE-2025-0924, a Stored XSS vulnerability in WP Activity Log plugin for WordPress. Includes root cause analysis, exploitation…
 psycho-prince/cve-2025-56513-nicehash-update-chain-compromise
关于NiceHash QuickMiner更新机制的关键供应链漏洞研究(CVE-2025-56513)。包括技术分析、攻击场景、影响评估和修复指南。
 simoesctt/ctt-heartbleed-temporal-resonance-memory-leak-exploit-heartbleed-cve-2014-0160
Heartbleed(CVE-2014-0160)之所以具有破坏性,是因为它会泄漏相邻内存。而 CTT-Heartbleed 更进一步——它利用 33 层时间共振来跨时间映射、重建并提取特定内存区域,而不仅仅是相邻缓冲区。
 ahmetsabrimert/apache-couchdb-cve-2022-24706-rce-exploits-blog-post-
我写了一篇关于 Apache CouchDB CVE-2022-24706 RCE 漏洞利用的博客文章。
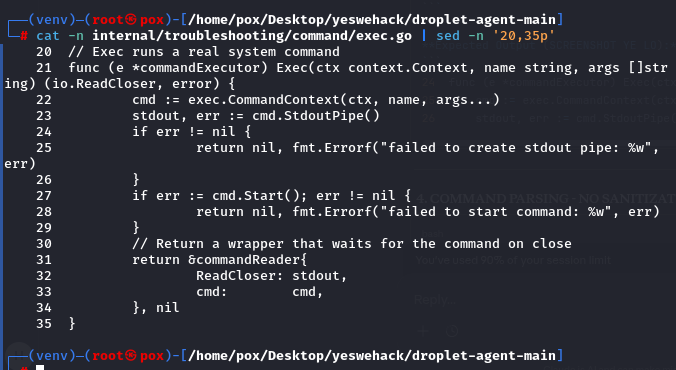 poxsky/cve-2026-24516-digitalocean-rce.
CVE-2026-24516 技术分析与 PoC:DigitalOcean Droplet Agent 中未经身份验证的 Root 远程代码执行(CVSS 10.0)。
 0xblackash/cve-2025-32463
CVE-2025-32463
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914暴露了Azure Networking中的一个严重缺陷,允许攻击者提升权限并控制跨子网的路由。文章解释了“GetRouteTable”API中缺失的权限检查如何实现横向移动和远程利用,敦促立即修补和监控。
 afine-com/cve-2022-36432
Amasty Blog Pro for Magento 2 的预览功能中存在跨站脚本(XSS)漏洞。
 useaitechdad/openclaw-technical-analysis
此技术研究与审查仅用于对公共代码的教育目的,并构成加拿大版权法下的合理使用。
 rootdirective-sec/cve-2026-33017-lab
# CVE-2026-33017 可复现实验室 针对 Langflow 中未认证远程代码执行(RCE)漏洞 CVE-2026-33017 的可复现实验室。包含一个 Docker 化的易受攻击服务,以及一个最小危害的 PoC,通过公开的 build 端点演示代码执行。
 lukasz-rybak/cve-2026-22692
CVE-2026-22692 - 通过 collect()->mapInto() 实现的关键 Twig 沙箱绕过,可在 October CMS 中实现 RCE/LFI/XXE
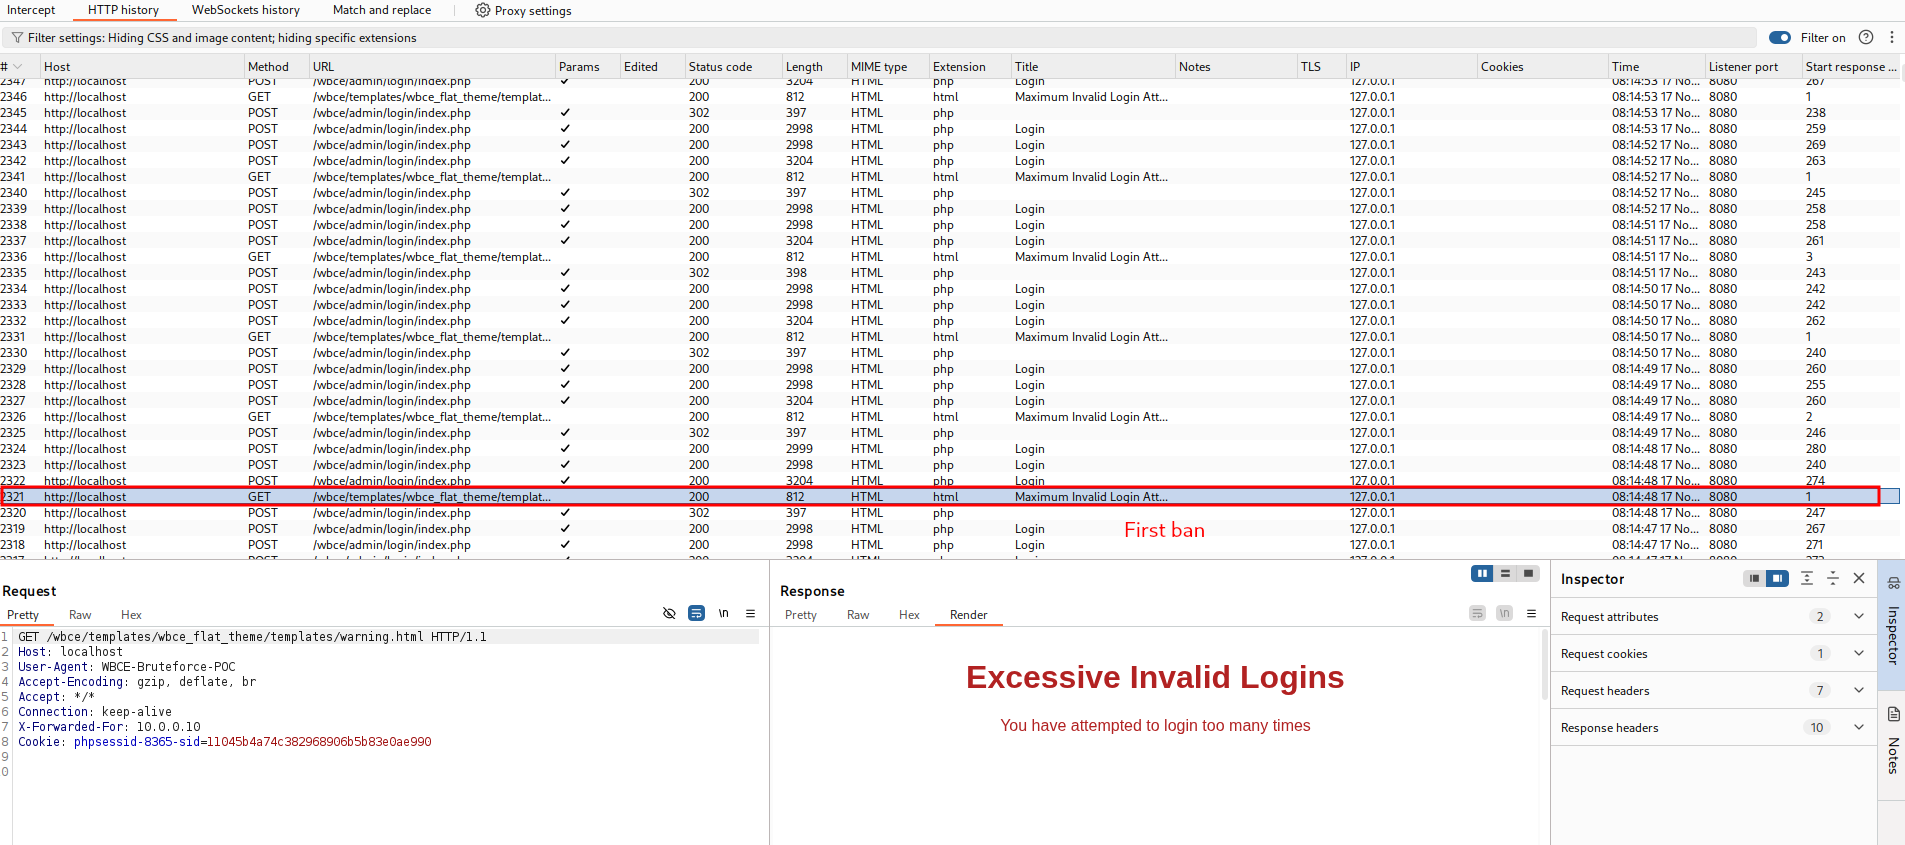 lukasz-rybak/cve-2025-66204
CVE-2025-66204的概念验证:通过伪造X-Forwarded-For头绕过WBCE CMS中的暴力破解保护,带有自动化Python漏洞利用脚本。