#1
 snailsploit/cve-2025-12030
ACF to REST API WordPress 插件 IDOR 漏洞 (CVE-2025-12030) - 安全缺陷,允许具有贡献者级别访问权限的已验证用户修改他们不拥有的对象上的 ACF 字段。
 mjuanxd/logrus-dos-poc
CVE-2025-65637: Logrus 拒绝服务漏洞
 xibhi/cve-2025-26206
Documentation of CVE-2025-26206, a critical CSRF vulnerability in Sell Done Storefront v.1.0 enabling remote privilege escalation. Includes technical…
 abraxas/pfsense-api-export-key-get
pfSense Plus MIM API 工具包 b4acd7ca - 高危 - 远程 - 权限残留 - GET export-key 私钥
 cmaruti/reports
精选漏洞披露报告,附CVE映射,涵盖Web应用和网络设备中的SQLi、XSS、身份验证绕过及DoS漏洞。
 abraxas/pfsense-api-enroll-json-ssh
pfSense Plus MIM API 工具包 b4acd7ca - 高危 - 远程 - 权限残留 - example-add-devices.py JSON 转 SSH
 nnatsopoulos/xz-backdoor-research
CVE-2024-3094 XZ Utils 后门研究 - 攻击面可视化工具、系统漏洞检查器及通用 Linux CVE 评估工具
 snailsploit/cve-2025-12163
CVE-2025-12163:Omnipress WordPress 插件中的存储型跨站脚本漏洞
 abraxas/pfsense-api-example-ssl-verify
pfSense Plus MIM API 工具包 b4acd7ca - 中危 - 远程 - 权限残留 - 官方示例 verify_ssl=False
 r3verii/cve-2026-33555
一个零字节的 QUIC 数据包就足以使 HAProxy 的后端连接池失去同步,并在无关用户之间走私 HTTP 请求——即使是使用完全不同前端协议的用户也不例外。
 abraxas/pfsense-api-enroll-autoadd
pfSense Plus MIM API 工具包 b4acd7ca - 高危 - 远程 - 权限残留 - Paramiko AutoAddPolicy 注册
 demining/phantom-signature-attack
针对 CVE-2025-29774 及比特币 ECDSA 实现中 SIGHASH_SINGLE 缺陷的密码分析研究,可利用 nonce 重用恢复私钥,并通过签名伪造实现对丢失钱包的访问。
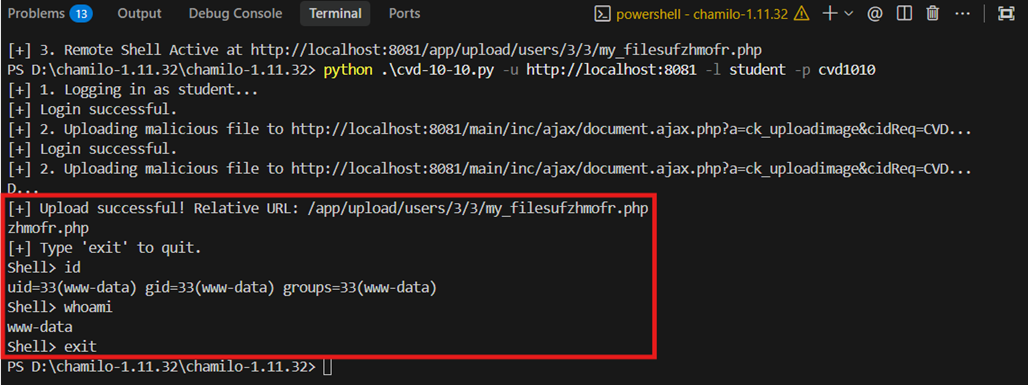 kx00007/cve-2026-29041
嗨,我是 K,这是我的第一个 CVE,一个远程代码执行(RCE)漏洞。这是我作为安全研究员旅程的起点。
 istagmbh/cve-2024-53704
演示了如何通过滥用交换Cookie来接管VPN会话。重要提示:本项目仅用于教育和研究目的——请仅在您获得明确授权的环境中使用。
 vulnerability-playground/cve-2019-1068
通过逆向 svl.dll 对 Microsoft SQL Server 栈溢出漏洞进行的根因分析和 PoC。
 cxzero/cve-2022-22965-spring4shell
Spring4Shell(CVE-2022-22965)概念验证,包含 Docker 实验环境、详细的漏洞分析以及用于教育性漏洞利用研究的调试配置。
 zer0qs/cve-2021-35042
关于CVE-2021-35942的基础分析。Django中的SQL注入。