
 #1
 ercihan/cve-2026-34621
Adobe Acrobat JavaScript 信任边界缺陷的技术分析,记录了 CVE-2026-34621 的原生处理程序映射和权限门控逻辑。
 askyeye/2022-lpe-uaf
CVE-2022-2588
 lwzsoviet/cve-2021-3281
针对CVE-2021-3281的概念验证:通过构造的tar文件利用Django的TarArchive实用程序中的目录遍历漏洞,并使用Python tarfile模块进行演示。
 n132/cve-2025-68325
PoC CVE-2025-68325
 nccgroup/formal_np1sec
# 使用 Tamarin 及其他形式化方法对 np1sec 进行形式化(参见 https://github.com/equalitie/np1sec)
 ajrielrm/cve-2024-48217
CVE-2024-48217 Sismart 漏洞
 musergi/cve-2021-3156
教育性漏洞利用实现与分析 CVE-2021-3156,该漏洞是 sudo 的 set_cmnd() 函数中的堆缓冲区溢出,通过精心构造的命令行参数实现权限提升至 root。
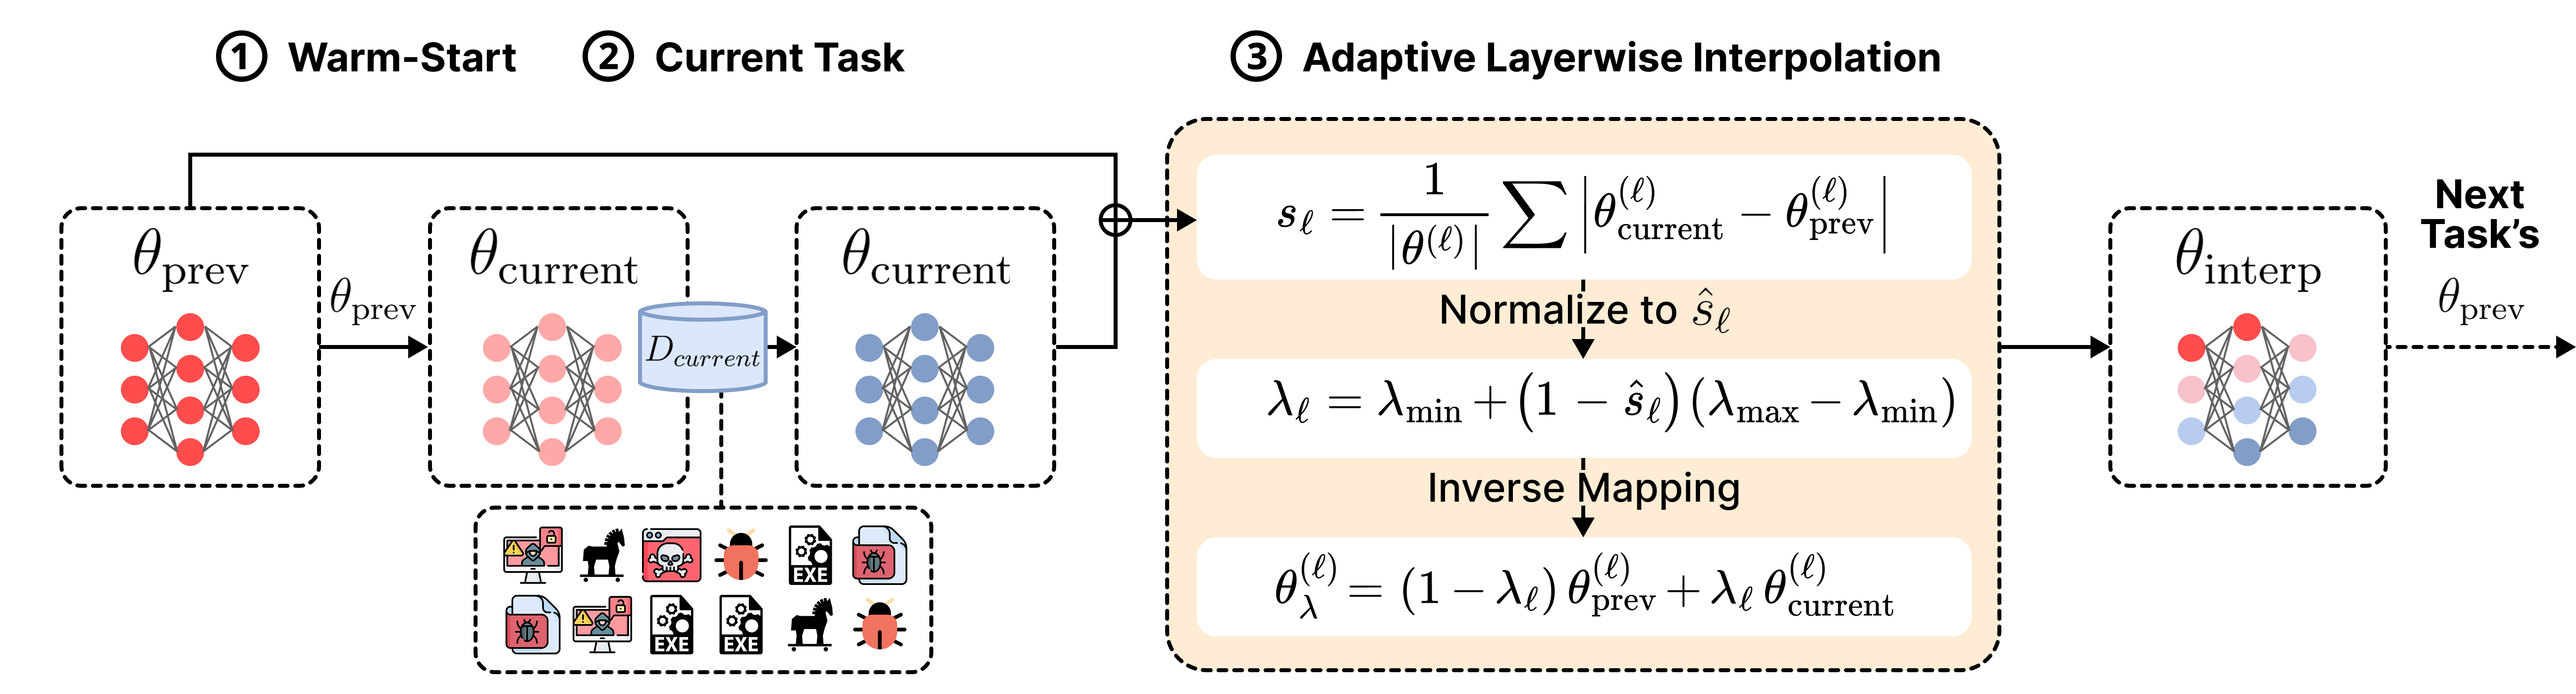 iqsec-lab/freemoca
用于恶意软件分类的无内存持续学习框架,采用基于模式连通性的插值。支持EMBER和Androzoo数据集上的类增量学习和域增量学习场景。
 alphawarheads/watermark_spoofing
用于评估音频水印对反欺骗影响的研究代码与数据集(WSD),采用 wav2vec2 XLS-R 与知识保持学习。
 imperva/cve-2023-22524
针对 CVE-2023-22524 的概念验证漏洞利用程序,这是 Atlassian Companion for macOS 中的一个远程代码执行漏洞,演示了绕过阻止列表和 Gatekeeper 的方法。
 bshyuunn/bandiview-7.05-vuln-poc
bandiview (7.05) 漏洞 PoC | CVE-2024-45870, CVE-2024-45871, CVE-2024-45872
 oguz-kagan-akar/cve-2026-41940-analysis
cPanel/WHM 认证绕过的技术分析
 brainbob/cve-2026-76578
针对 CVE-2026-76578 和 CVE-2026-76560 的概念验证漏洞利用,通过将匿名 LDAP ADD 与 389-ds SELFDN 绕过进行链式利用,从而获取 FreeIPA 域管理员权限。
 0xmrma/cve-2026-46552
NocoDB 共享基础链接可能吸引真实基础成员并绕过共享撤销
 thuname/ted
来自 USENIX Security 2026 的研究成果,演示了通过滥用隧道节点和 IPv6 扩展头实施 DDoS 攻击,并附有配套的分析与评估代码。
 blueteamsteve/cve-2020-0601
CVE-2020-0601 资源的精选列表
 clogan9019-dotcom/iohidfamily-poc-research
CVE-2026-28992 IOHIDFamily FastPathUserClient 竞态条件 PoC — 安全研究









