
 #1
用于防御或授权分析的安全论文、研究项目、技术参考和可复现资料。
Kitploit 推荐
 gameworkerkim/telegram-0-click-rce-security-vulnerability-analysis-report
我已提交一份关于 Telegram 贴纸漏洞的报告,SECURITY VULNERABILITY ANALYSIS REPORT Telegram 0-Click RCE vulnerability ZDI-CAN-30207 | CVSS 9.8 CRITICAL。
 b1ack0wl/offensivecon20
来自 OffensiveCon20 安全会议的精选演示文稿、论文和资源合集,涵盖进攻性安全主题。
 azilrababe/cve-2026-46300
CVE-2026-46300(Fragnesia)的技术分析,这是一个 Linux 内核页缓存写入漏洞,可通过网络协议栈中 SKBFL_SHARED_FRAG 不变量的违反实现本地权限提升。
 0xzerosec/cve-2025-55887
# CVE-2025-55887 的概念验证 针对 ARD 餐食预订服务中通过 `transactionID` 参数存在的 XSS 漏洞(CVE-2025-55887)的概念验证,包含复现载荷及影响详情。
 alixiacf/rep-openai-artifactory
OpenAI-Artifactory 权限提升事件(CVE-2026-65616)的取证分析与本地复现
 seymanurmutlu/cve-2022-24086-cve-2022-24087
对Magento和Adobe Commerce远程代码执行漏洞CVE-2022-24086和CVE-2022-24087的教育性分析,包括技术写法和利用细节。
 vardhan0257/upb-any-recursion-audit
审计工具,用于测试 CVE-2026-0994 Any 解包递归漏洞类是否影响 Ruby 和 PHP protobuf 绑定中 upb 的 C 核心,并带有 ASan/UBSan 载荷。
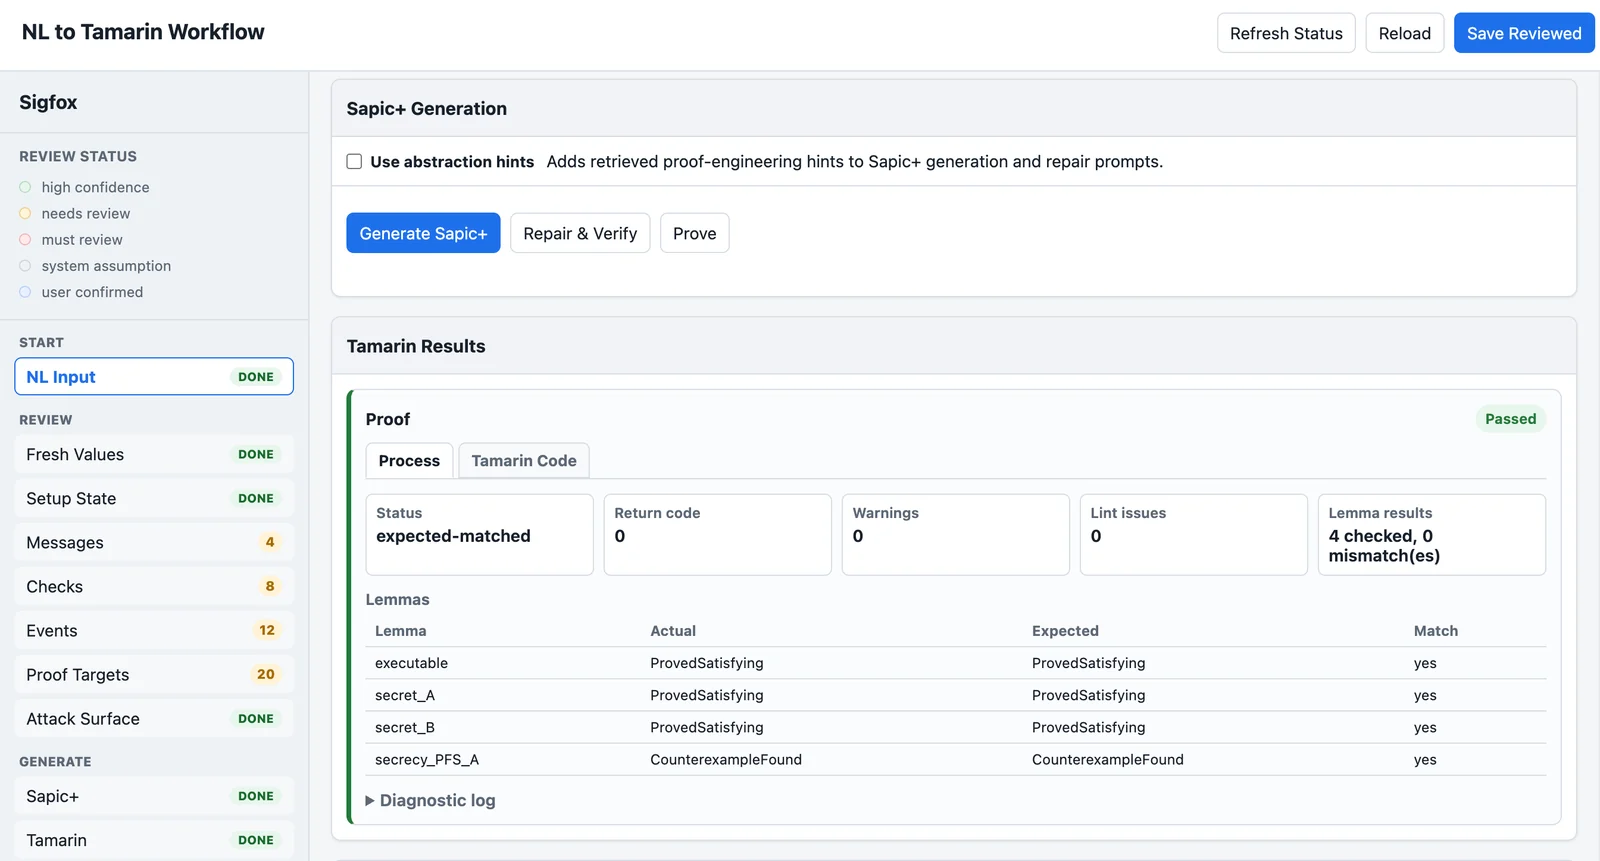 laplace1002/tamarinagent
将自然语言或C/C++协议描述转换为可审查的Protocol IR,然后生成Sapic+/Tamarin模型以进行形式化安全验证的人在回路UI。
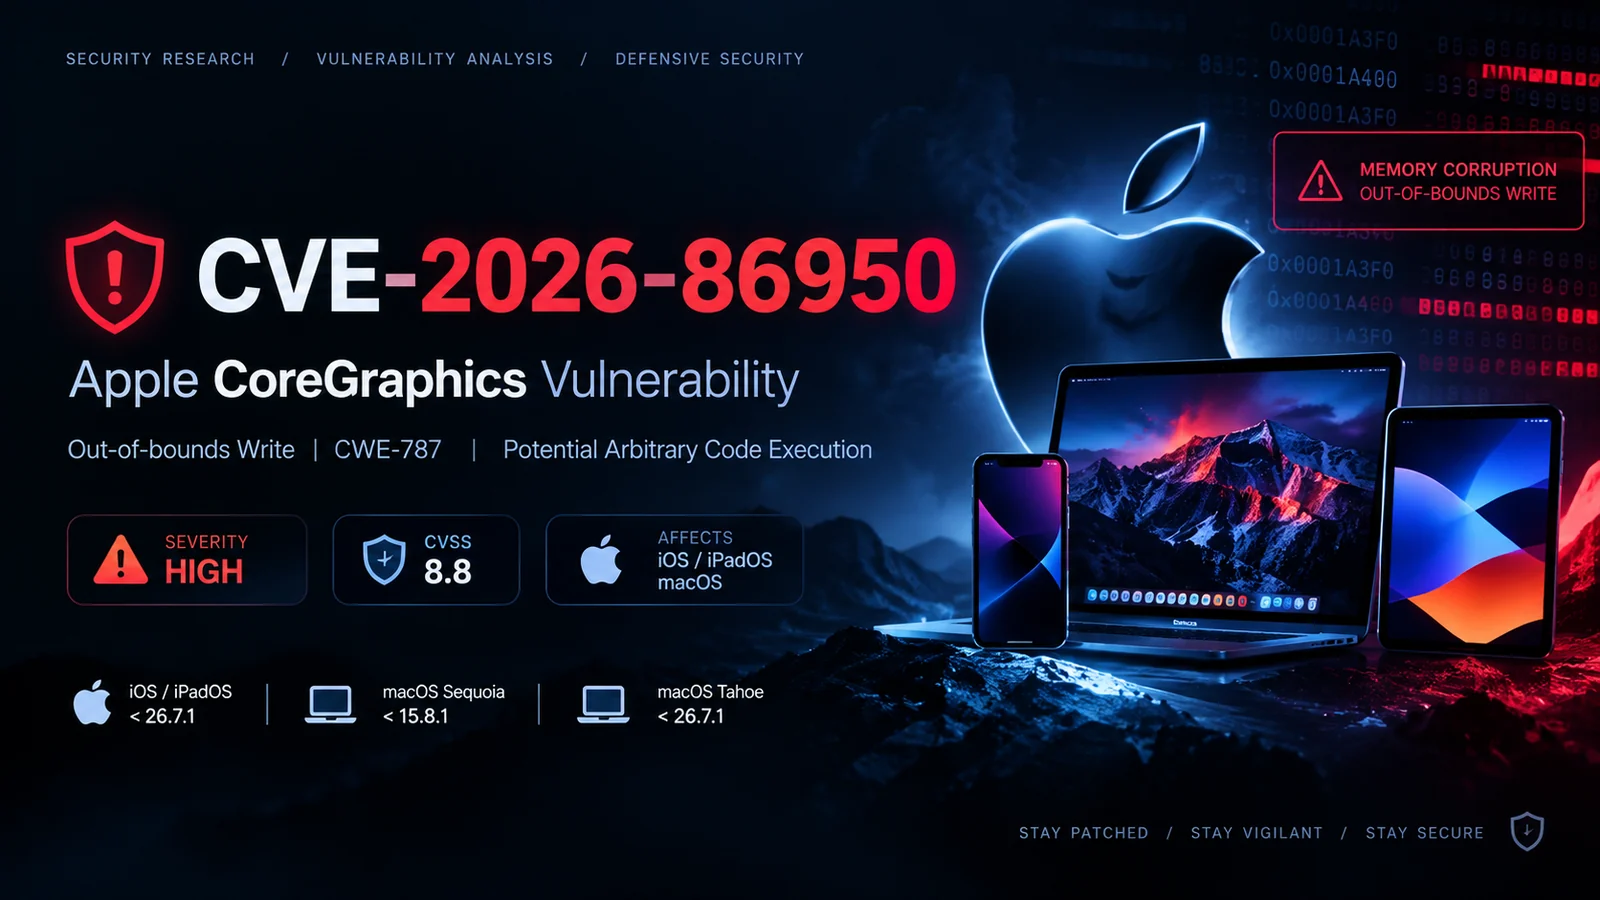 0xblackash/cve-2026-86950
针对 CVE-2026-86950(Apple CoreGraphics 越界写入漏洞)的防御性研究文档,涵盖漏洞分类、受影响版本、检测方法及补丁指导。
 chewkeanho/research-cve-2026-85649
[MIRROR] CVE-2026-85649 安全研究发布。
 pwntoday/cve-2025-6554
针对 V8 JavaScript 引擎漏洞(CVE-2025-6554)的概念验证漏洞利用,演示了 TDZ 绕过,可泄露“The Hole”哨兵值,从而引发类型混淆并可能导致内存损坏。
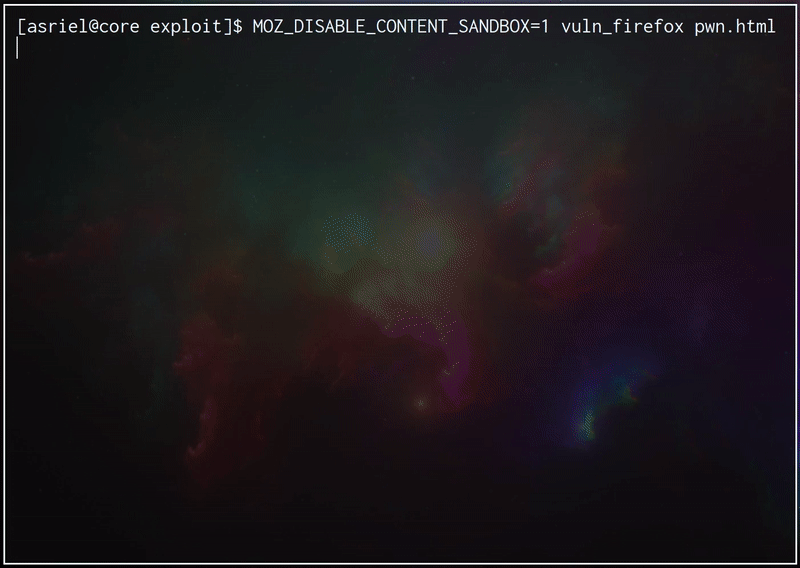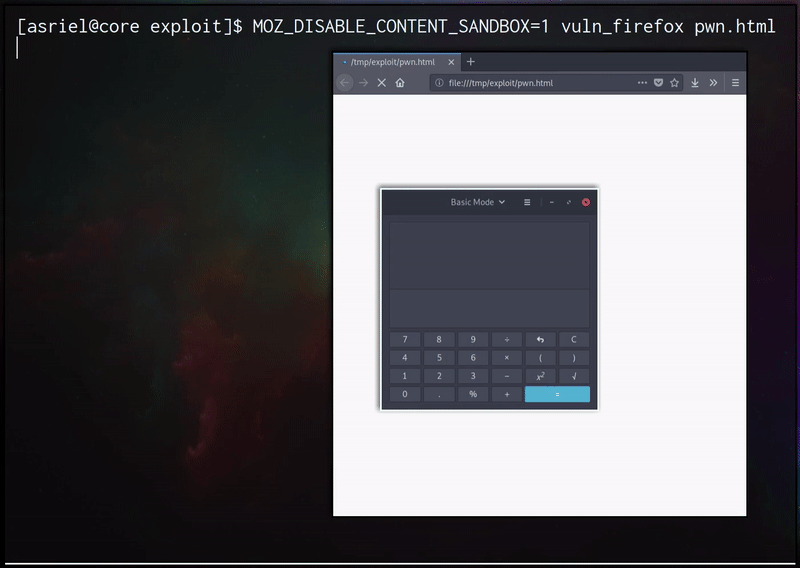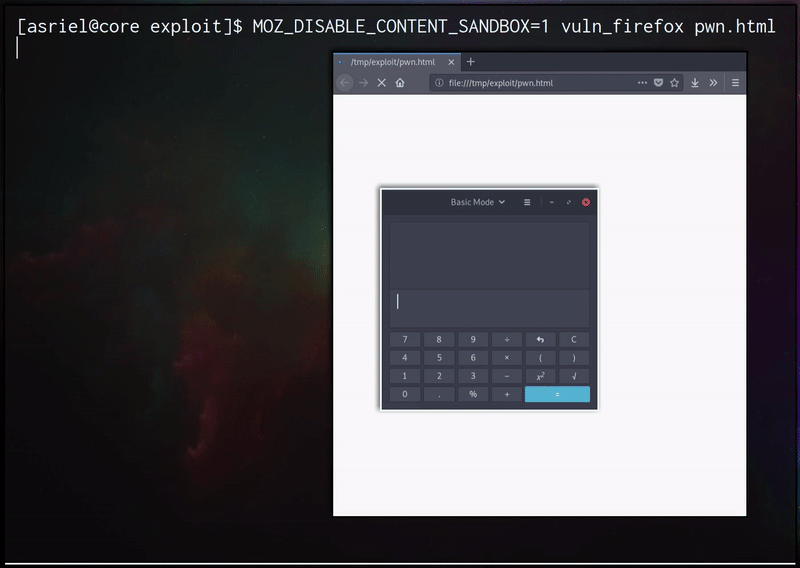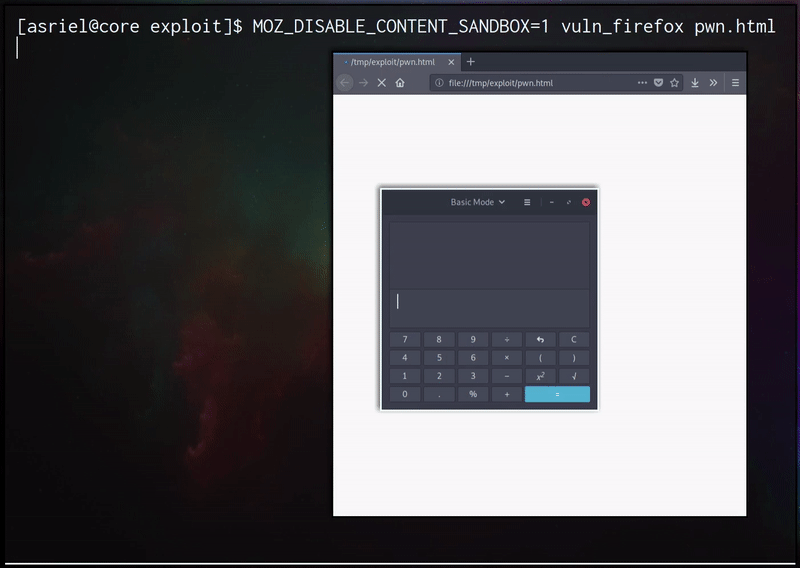 hydra3evil/cve-2018-12386
CVE-2018-12386 - Firefox 沙箱化 RCE 漏洞利用(Linux 版)(Firefox <v62.0.3)
 promasu/cve-2026-73786
用于托管 CVE-2026-73786 概念验证代码及研究发现的占位仓库;目前不包含任何技术内容。
 c3r34lk1ll3r/cve-2017-11176
针对CVE-2017-11176的概念验证漏洞利用程序,该漏洞是Linux内核mq_notify函数中的释放后使用(use-after-free)漏洞,可通过Netlink套接字操作实现本地权限提升。
 izdiwho/cve-2022-40317
OpenKM 笔记模块的存储型 XSS 概念验证,演示了使用 javascript: 绕过净化规则,并附带 CVSS 3.1 评分与修复指导。
 fazilbaig1/cve-2021-23383
handlebars 包在 4.7.7 版本之前存在原型污染漏洞,当使用来自不受信任源的模板并选择某些编译选项进行编译时,会触发该漏洞。
 ibm/pgp-client-checker-cve-2021-33560
用于检查 PGP 客户端是否受 CVE-2021-33560 影响的工具
 snailsploit/cve-2025-9776
CVE-2025-9776 — CatFolders WordPress 插件:通过 CSV 导入的认证 SQL 注入 | POC + 演练








