
 #1

 sangsheng2026/honor-90gt-mag-an00-root-research
Android kernel root research toolkit for Honor 90 GT: SELinux device probing, slab spray primitive validation, and AArch64 kernel Image disassembly…
 sanjith1236/cve-2026-8206-kirki-exploit-analysis
针对 WordPress Kirki 插件中未认证账户接管漏洞 CVE-2026-8206 的技术复现与概念验证,并附检测与缓解指引。
 0xblackash/cve-2026-98432
针对 CVE-2026-98432 的技术公告与防御分析,该漏洞是 Linux 内核 IPv4 TCP 中的释放后使用(use-after-free)漏洞,内容涵盖受影响版本、检测命令以及补丁指引。

 dmitry-matvienko/malware-analysis-fake-hwmonitor
针对伪装成 HWMonitor 的 DLL 侧加载活动的技术分析、详细报告和 YARA 规则
 686f6c61/poc-wp-core-cve-2026-93485
CVE-2026-93485(Comment2Shell)教学实验:WordPress 核心经 wpautop 的未认证存储型 XSS -> RCE,含自动验证的根因演示、7.1.1 控制项以及 Post2Shell 路径
 uiuc-kang-lab/persistbd
用于训练适配器的研究代码,使LLM代理后门在良性微调后仍能存活,并具备触发率评分、SWE-bench评估和数据集构建器。
 0xblackash/cve-2026-76461
CVE-2026-76461 研究仓库,该漏洞是 Cisco Secure Email Gateway 中的严重 SQL 注入漏洞,可导致 root RCE,包含检测规则、缓解指南和实验环境验证。
 sbamit/exponentiated-gradient-descent-llm-attack
一种基于指数梯度下降技术的新型LLM对抗攻击。
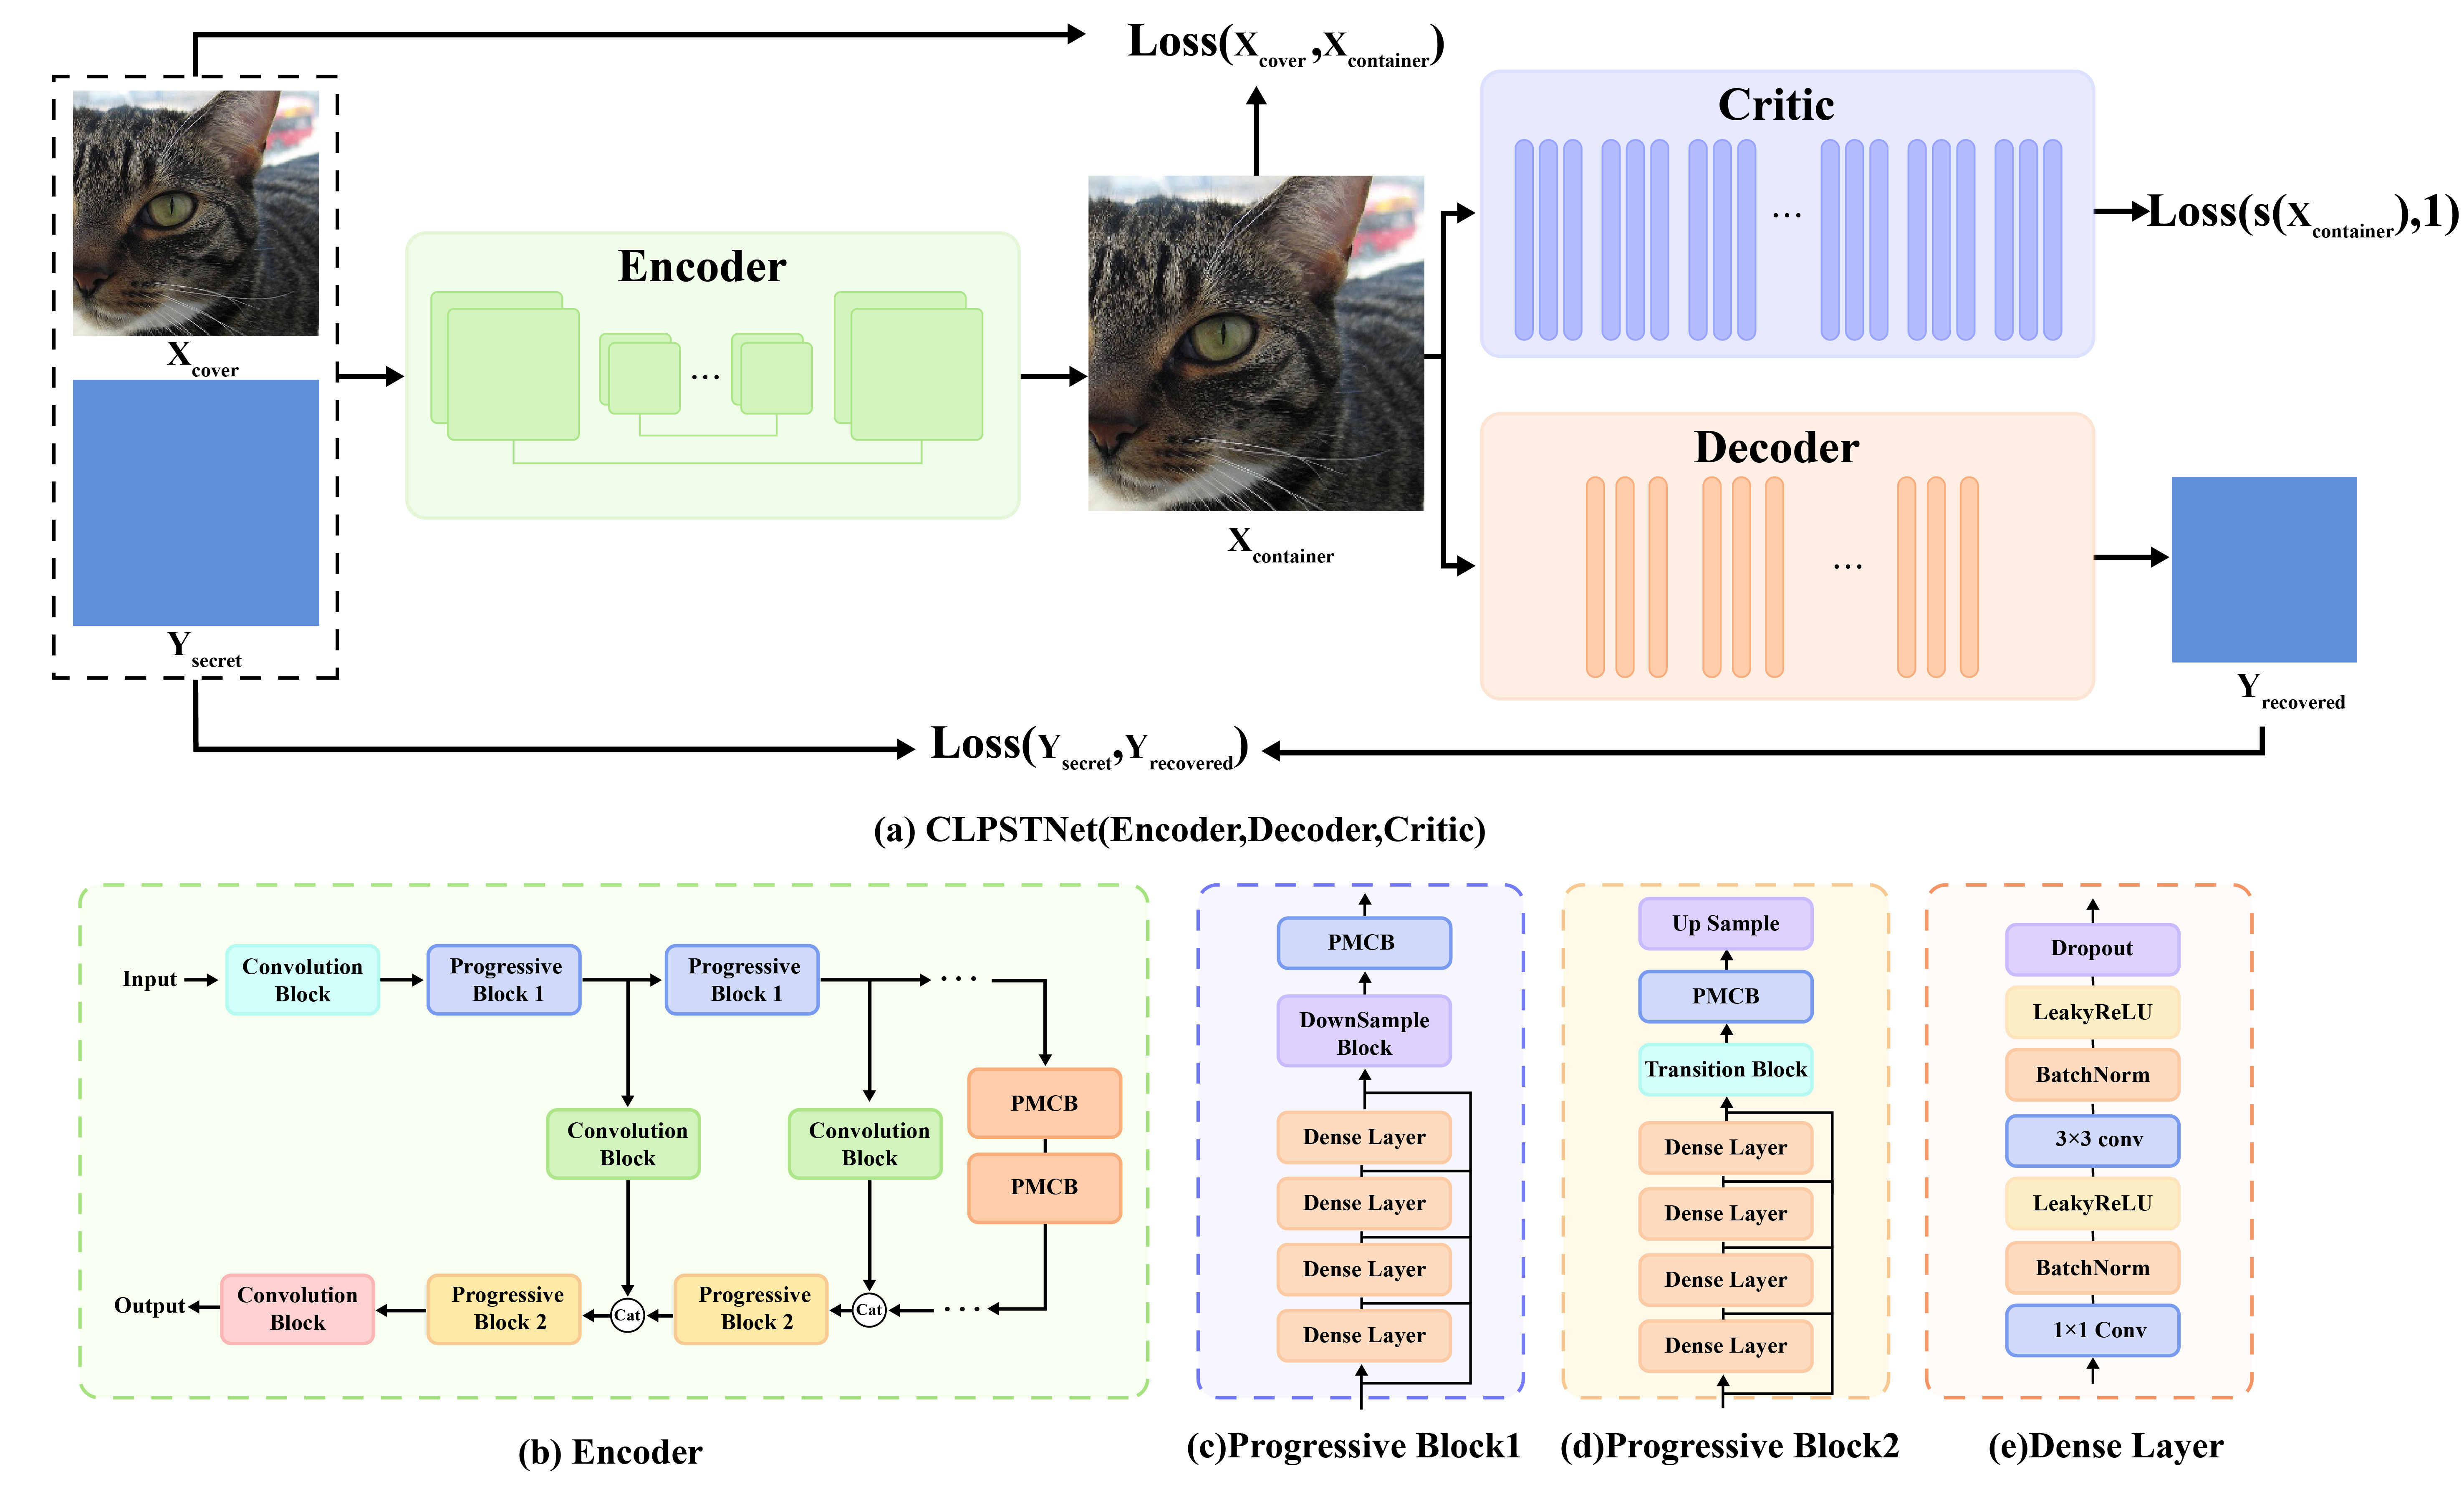 chaos-boops/clpstnet
CLPSTNet:一种集成课程学习的渐进式多尺度卷积隐写模型
 jawh3/striatum-ctf
面向基于 MCP 的 LLM 智能体的研究工件,该智能体可自主解决 CTF 挑战,包括消融数据、分析脚本以及一个六服务器 MCP 栈。
 j-dahl7/mcp-attack-detection-sentinel
Sentinel 检测实验室,用于 MCP 攻击链:CVE-2026-26118 SSRF 令牌窃取、工具投毒、跨服务器数据外泄、身份后渗透利用。映射至 OWASP Agentic Top 10。包含 5 条分析规则、7 个狩猎查询及工作簿。配套资源来自…
 xh4h/cve-2023-34840
angular-ui-notification 中的 XSS
 ife-ella/cve-vulnerability
引用 CVE-2026-0322 的代码仓库;没有 README、文档或代码细节可用于描述其内容或用途。
 vettrivel007/cve-disclosures
一个记录了 VETTRIVEL U 在自由及开源软件(FOSS)中发现的安全漏洞的仓库。
 dinosn/proftpd-cve-2026-42167-analysis
CVE-2026-42167(ProFTPD mod_sql is_escaped_text() 绕过)的独立复现、代码级根因分析及真实暴露场景报告。
 snailsploit/cve-2026-3288
演练: 通过 rewrite-target 注解对 ingress-nginx 进行配置注入









