Linux 内核 IPv4 TCP 内存破坏漏洞
技术分析 • 漏洞研究 • 防御性安全
CVE-2026-98432 是一个严重的释放后使用(Use-After-Free,UAF)漏洞,影响 Linux 内核的 IPv4 网络子系统。
该漏洞源于并发处理 TCP 连接请求期间内存生命周期管理不当。
在特定条件下,包含 IPv4 套接字选项的内核内存可能在另一条执行路径仍访问它时被释放。
这会造成潜在的内存破坏状况,可能导致:
| 属性 | 详情 |
|---|---|
| CVE ID | CVE-2026-98432 |
| 产品 | Linux 内核 |
| 组件 | IPv4 网络 |
| 漏洞类型 | 释放后使用 |
| CWE | CWE-825 |
| CVSS v3.1 | 9.8 严重 |
| 攻击向量 | 网络 |
| 攻击复杂度 | 低 |
| 所需权限 | 无 |
| 用户交互 | 无 |
| 协议 | IPv4 / TCP |
| 引入版本 | Linux 内核 4.4 |
| 发布日期 | 2026 年 10 月 15 日 |
| 受影响文件 | net/ipv4/af_inet.c、net/ipv4/tcp_ipv4.c |
该漏洞涉及 IPv4 套接字选项结构的所有权与释放。
在 TCP 连接建立期间,函数:
tcp_v4_syn_recv_sock()
转移所有权:
ireq->ireq_opt
到子套接字:
newinet->inet_opt
传输过程不会复制底层结构。
另一个 CPU 可以并发处理重传的 SYN 请求,并通过受 RCU 保护的读取路径访问相同的选项。
如果在读取方仍在访问关联内存时使用普通的 kfree() 释放该内存,则可能发生释放后使用(Use-After-Free)条件。
| 函数 | 用途 |
|---|---|
tcp_v4_syn_recv_sock() | 创建子 TCP 套接字 |
tcp_v4_send_synack() | 发送 TCP SYN-ACK 响应 |
inet_csk_route_req() | 处理请求套接字路由 |
ip_options_build() | 构建 IPv4 选项 |
inet_sock_destruct() | 销毁互联网套接字 |
tcp_v4_reqsk_destructor() | 销毁 TCP 请求套接字 |
有问题的释放行为:
kfree(opt);
上游修正使用 RCU 感知的释放机制:
kfree_rcu(opt, rcu);
这将内存回收推迟到相关的 RCU 宽限期结束之后,使现有读取者能够安全完成操作。
主要的安全隐患是内核内部存在不当的内存访问。
潜在后果包括系统不稳定、内存损坏,以及取决于执行环境的更严重的漏洞利用。
该漏洞引入于 Linux 内核 4.4。
以下上游版本包含相应的修复:
| 内核分支 | 修复版本 |
|---|---|
| 5.10 | 5.10.272 |
| 5.15 | 5.15.223 |
| 6.1 | 6.1.190 |
| 6.6 | 6.6.159 |
| 6.12 | 6.12.113 |
| 6.18 | 6.18.56 |
| 7.2 | 7.2.10 |
| 7.3 | 7.3 |
重要提示: 发行版厂商可能会向后移植安全修复。内核版本看起来较旧,并不自动意味着已安装的软件包存在漏洞。
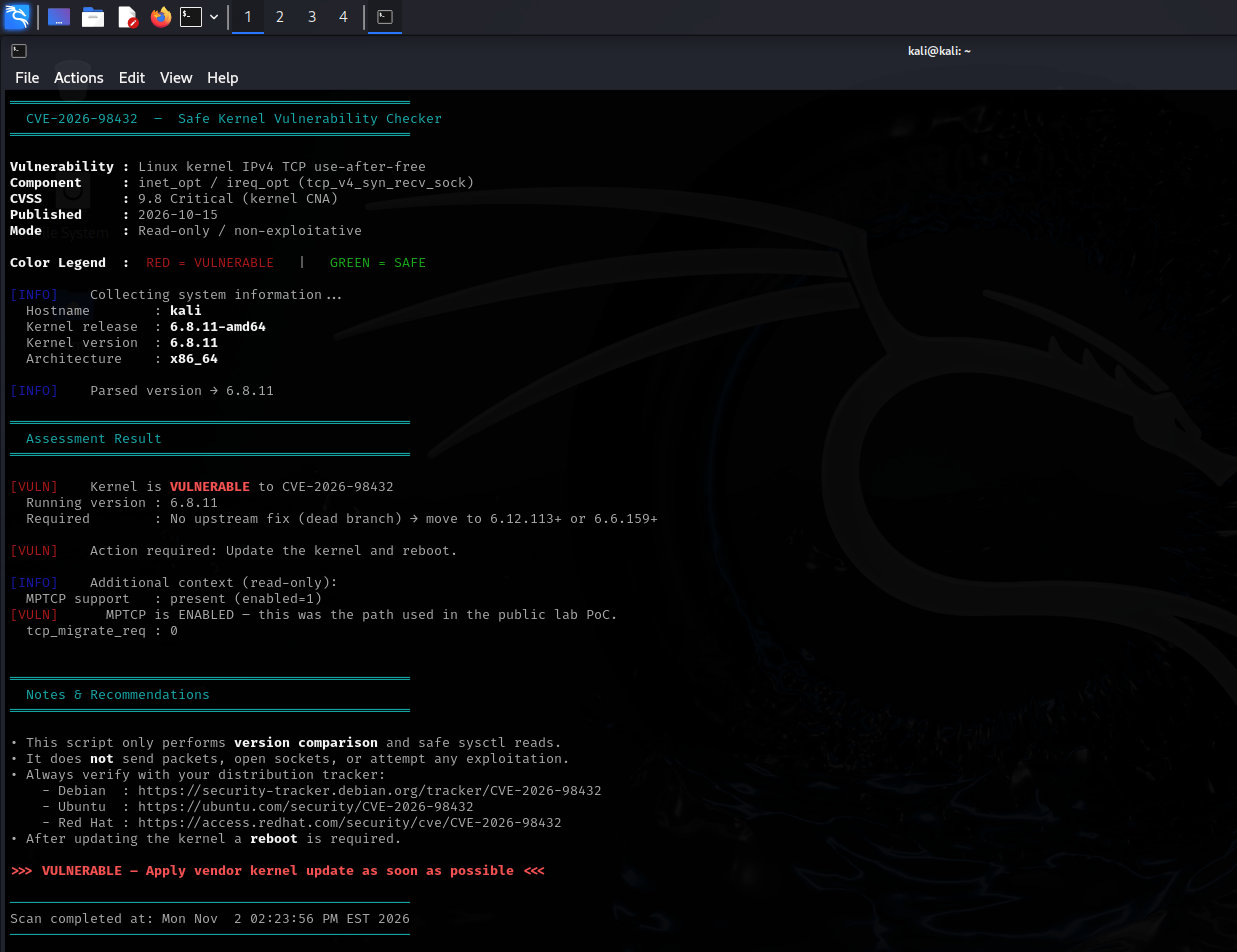
以下命令用于防御性检查,不会利用该漏洞。
uname -r
cat /etc/os-release
uname -a
Debian / Ubuntu / Kali:
dpkg -l | grep linux-image
RHEL / Fedora:
rpm -qa | grep '^kernel'
sysctl net.ipv4.tcp_migrate_req
这些检查提供系统信息,但并不能独立确认漏洞状态。请对照您所在发行版的安全公告核实已安装的软件包。
Debian / Ubuntu / Kali Linux:
sudo apt update
sudo apt full-upgrade
RHEL / Fedora:
sudo dnf update kernel
安装更新后的内核后重启:
sudo reboot
验证正在运行的版本:
uname -r
注意: 网络限制属于纵深防御措施,不能替代应用内核补丁。
Linux 内核通过在受影响的析构函数中使用 RCU 感知的内存释放来解决此问题。
| 内核分支 | 修复提交 |
|---|---|
| 5.10 | b3b027ef0cd322bfa839b9aaf5b27551eea54cf6 |
| 5.15 | 95a8c8fa9f27dce64c40c41c062de7728bf34ab5 |
| 6.1 | 89b5b1eb7d633c33832b7ff2c02e19a144705036 |
| 6.6 | 742f73df544e03744f2981c467d6542fe8172a2a |
| 6.12 | 11a03ce3c4a62d84c10ccdfe47f8075006498568 |
| 6.18 | a47406c769f72c070386985488f1c4d057df86b2 |
| 7.2 | 26d4c36d318cffbbd160884a0e4cec0da4da4936 |
| 7.3 | e3f33b0a1d89d738e2b913dab519226eaf76e15b |
对于生产系统,应优先采用供应商支持的完整内核更新,而不是手动挑选单个提交。
官方安全参考:
本仓库旨在用于:
所有安全测试必须在您拥有或已获得明确授权进行评估的系统上进行。
不鼓励任何未经授权的利用行为。
Schwachstellen verstehen. Systeme stärken.
Linux 内核安全研究 | CVE-2026-98432