
 #1
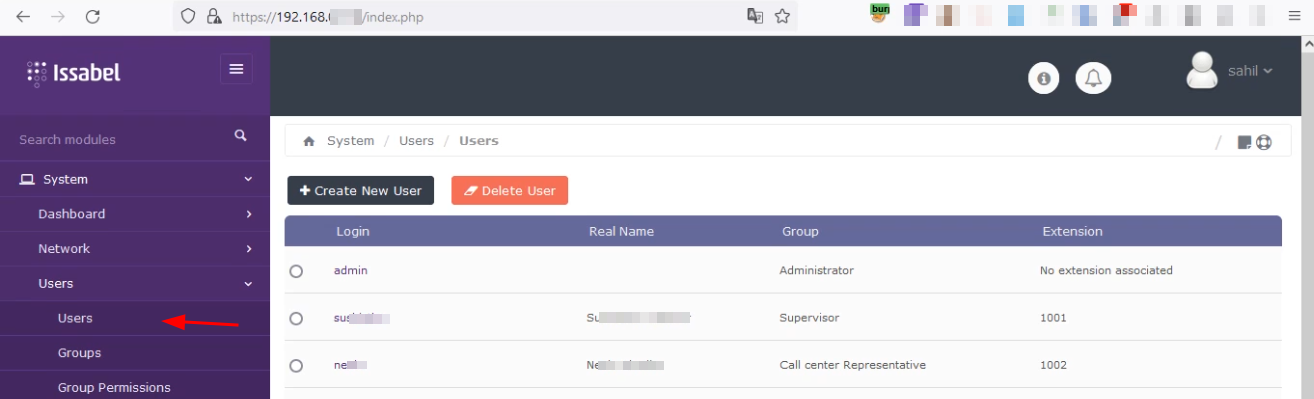
 sahiloj/cve-2023-34839
CVE-2023-34839 是在 Issabel PBX 4.0.0-6 版本中发现的一个跨站请求伪造(CSRF)漏洞,Issabel PBX 是一个广泛使用的开源统一通信平台。
 abraxas/pfsense-limiter-aqm
pfSense CE 2.9.0-DEVELOPMENT - 中危 - 远程 - 配置注入 - 限流器 AQM 换行符
 abraxas/sqlite-fts5-securedel
SQLite 3.53.4 - 高危 - 本地 - 崩溃 - FTS5 secure-delete PutVarint 页脚越界
 bombobombone/cve-2026-102971
针对 CVE-2026-102971 的脱敏报告和仅限回环的 PoC,该漏洞是 MediaWiki REST 修订响应泄露隐藏修订作者的用户 ID。
 danielw98/zero-click-exploit-analysis
CVE-2025-55177 + CVE-2025-43300: 逆向工程 WhatsApp-ImageIO 零点击 iOS 攻击链,附带交互式实验。
 undacmic/heartbleed-proof-of-concept
利用 CVE-2014-0160 中详述的 Heartbeat 扩展漏洞的概念验证。:old_key: :unlock:
 oscerd/cve-2026-95629
针对 CVE-2026-95629 的可运行概念验证复现程序,该漏洞是 Apache Camel camel-docling 中的路径遍历缺陷,其中 output-path 请求头被原样传递给 docling 的 --output 参数。
 abraxas/pfsense-dyndns-cache-path
pfSense CE 2.9.0-DEVELOPMENT - 中危 - 远程 - 文件写入 - DynDNS 缓存路径
 horkimhab/cve-2026-59265
CVE-2026-59265 的概念验证与研究材料,该漏洞涉及 LibreOffice 和 OpenOffice,旨在用于授权实验室测试和安全教育。
 ammarkrblt/cve-2026-78818-cyberpanel-phpselection-rce
CVE-2026-78818 - CyberPanel <= 2.4.7 经认证的 root RCE,通过 phpSelection 命令注入 + cloudAPI WAF 绕过
 malhyuk/cve-2026-98180
针对 CVE-2026-98180 的概念验证及经 KASAN 确认的 KUnit 复现程序。该漏洞是 drm/msm 中一个包含调度器的 ring 和 VM 对象的释放后使用(use-after-free)问题,可通过非特权 SYNC_IOC_FILE_INFO 触达。
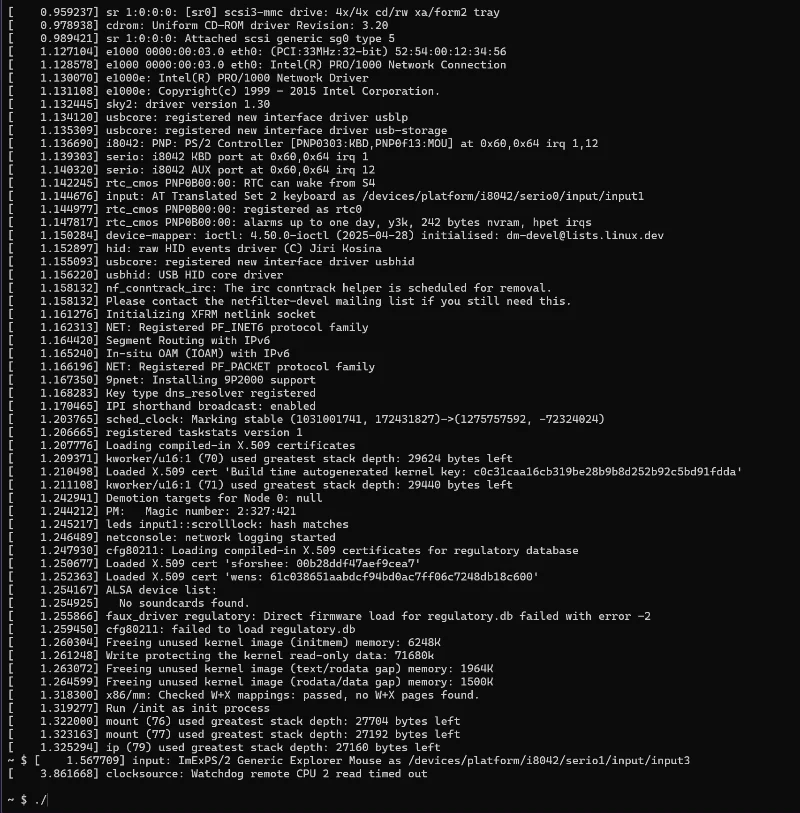 imkidz0/poc-cve-2026-98258
针对 CVE-2026-98258 的概念验证,该漏洞是 Linux 内核 posix-cpu-timers 的一个缺陷:已排队的定时器在到期列表上被释放,并附有可运行的演示。

 abraxas/proftpd-site-copy-dest-follow
ProFTPD 1.3.9d - 高危 - 远程 - 权限残留 / 文件写入 - SITE COPY 目标跟随符号链接
 abraxas/proftpd-sftp-copy-file-write
ProFTPD 1.3.9d - 高危 - 远程 - 权限残留 / 文件写入 - SFTP copy-file 跳过目标 WRITE
 bombobombone/cve-2026-103585
针对 MediaSearch QuickView 中通过 javascript: 许可证 URL 触发的存储型 XSS(CVE-2026-103585)的净化报告及仅限回环的 PoC 脚本。
 abraxas/pfsense-uploadconfig
pfSense CE 2.9.0-DEVELOPMENT - 高危 - 远程 - 权限残留 - 隐藏的 uploadconfig









