 danielw98/zero-click-exploit-analysis
CVE-2025-55177 + CVE-2025-43300: 逆向工程 WhatsApp-ImageIO 零点击 iOS 攻击链,附带交互式实验。

2025年 WhatsApp/ImageIO 零点击漏洞利用链剖析
(CVE-2025-55177 + CVE-2025-43300)。研究论文及
交互式网站伴侣,包含 CVE 讲解、补丁对比、
以及实操堆/栈实验室。
在线站点:https://mcs.danielwagner.ro
论文(PDF):write-primitive-exploits-ios-to-linux-root.pdf
演讲幻灯片:https://mcs.danielwagner.ro/slides(Manim Community 套件,16 个场景,源码位于 manim/ 下)
应用科学学院, UNSTPB · 硕士研究项目,Metodologia Cercetării Științifice,2025-2026。
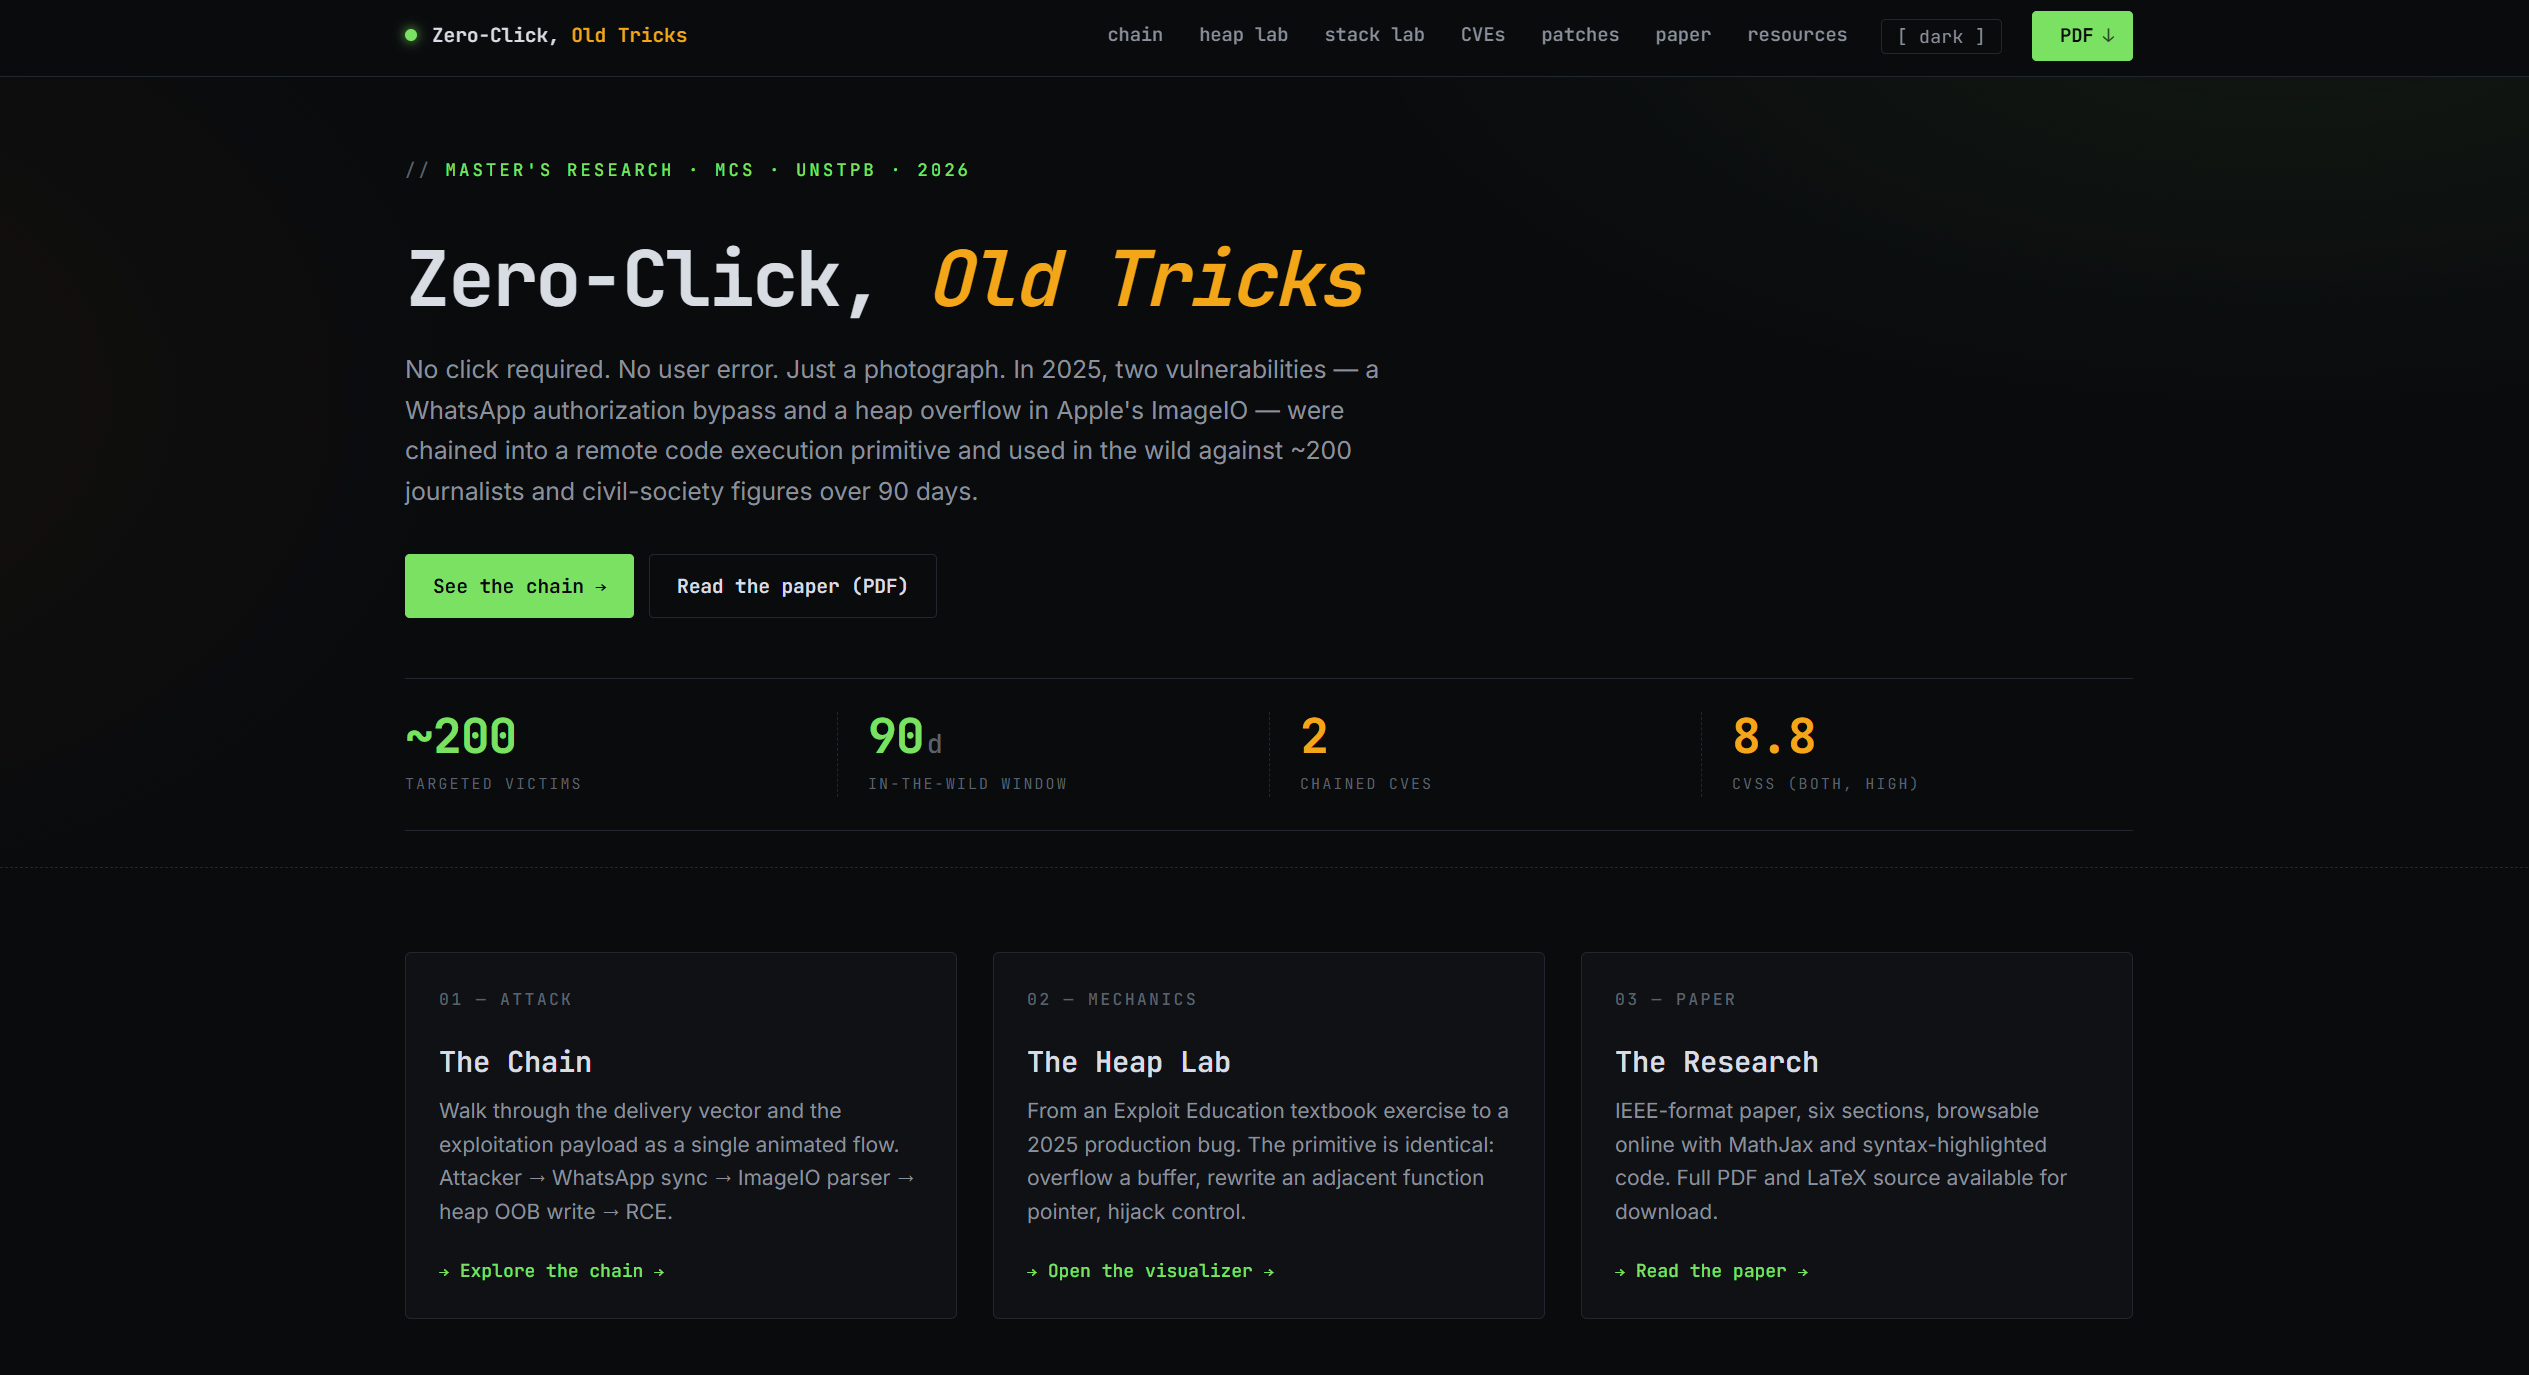
首页。 带有终端风格主视觉的着陆页,漏洞链的单行摘要,统计栏(CVSS、CWE 类别、受影响的 iOS 范围),功能卡片,以及披露窗口的迷你时间线。
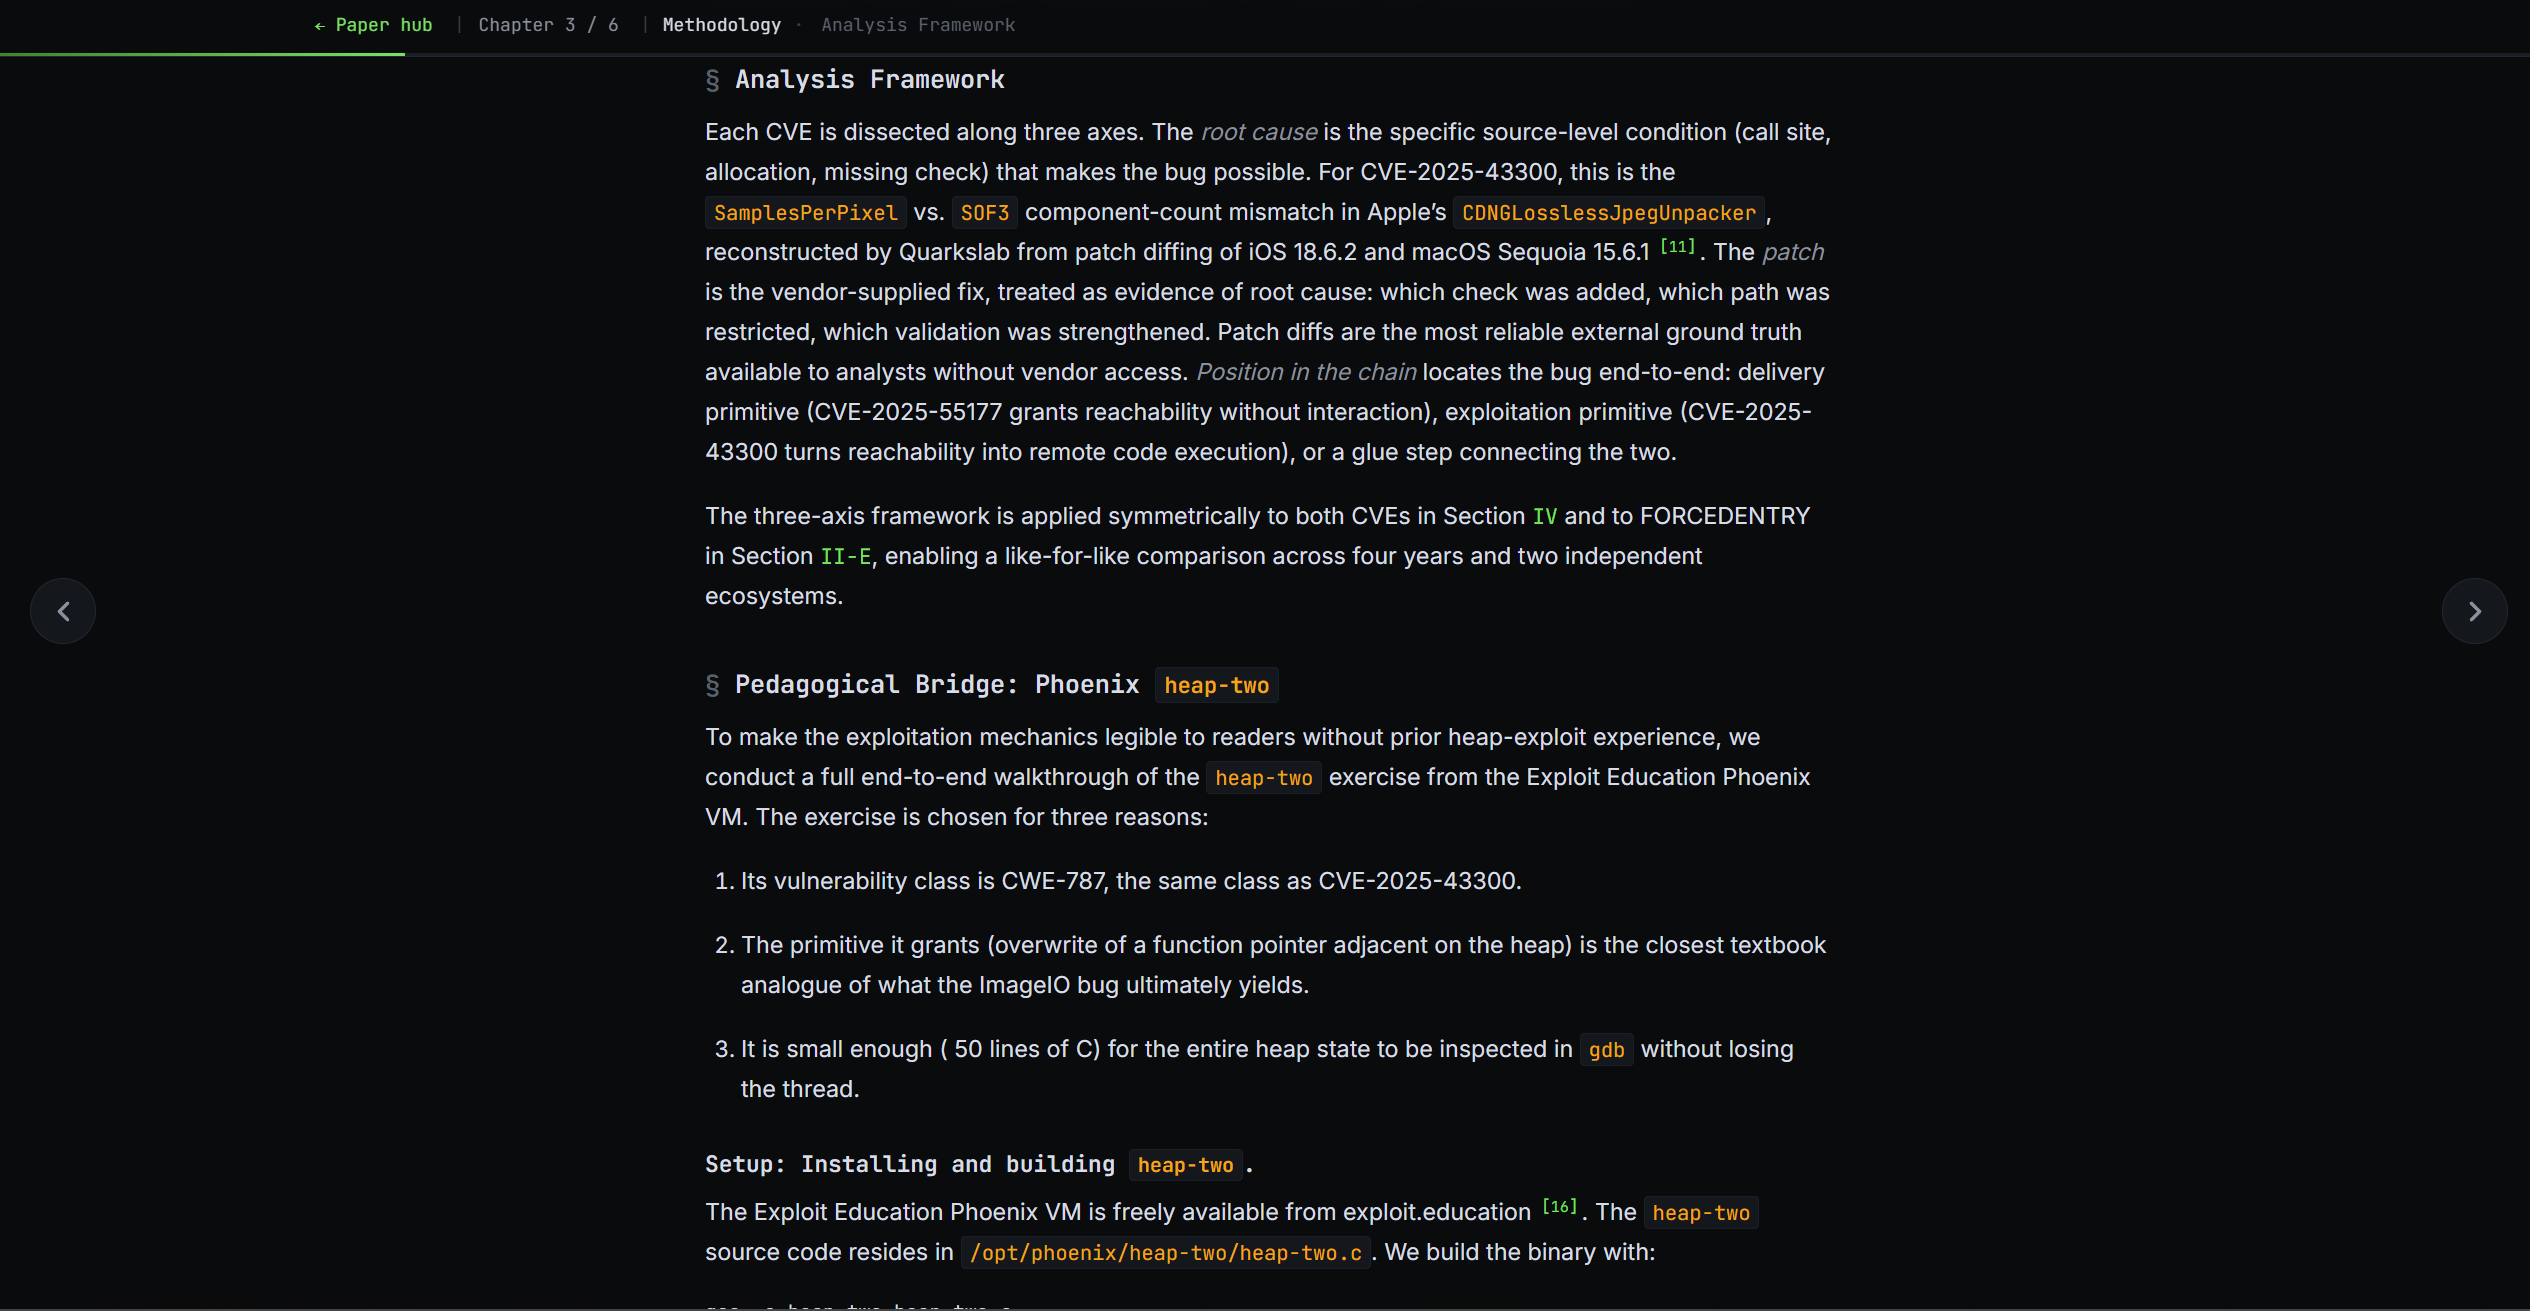
论文阅读器。 论文各节以内嵌形式呈现,采用 IEEE 式编号、交叉引用和图注。顶部有粘性进度条,右侧有浮动章节导航,底部有上一页/下一页。
堆实验室。 基于 Exploit Education Phoenix 的逐步堆溢出演练。内存面板、gdb 面板以及块级图表会随着你逐步推进(良性→溢出→劫持)实时更新。

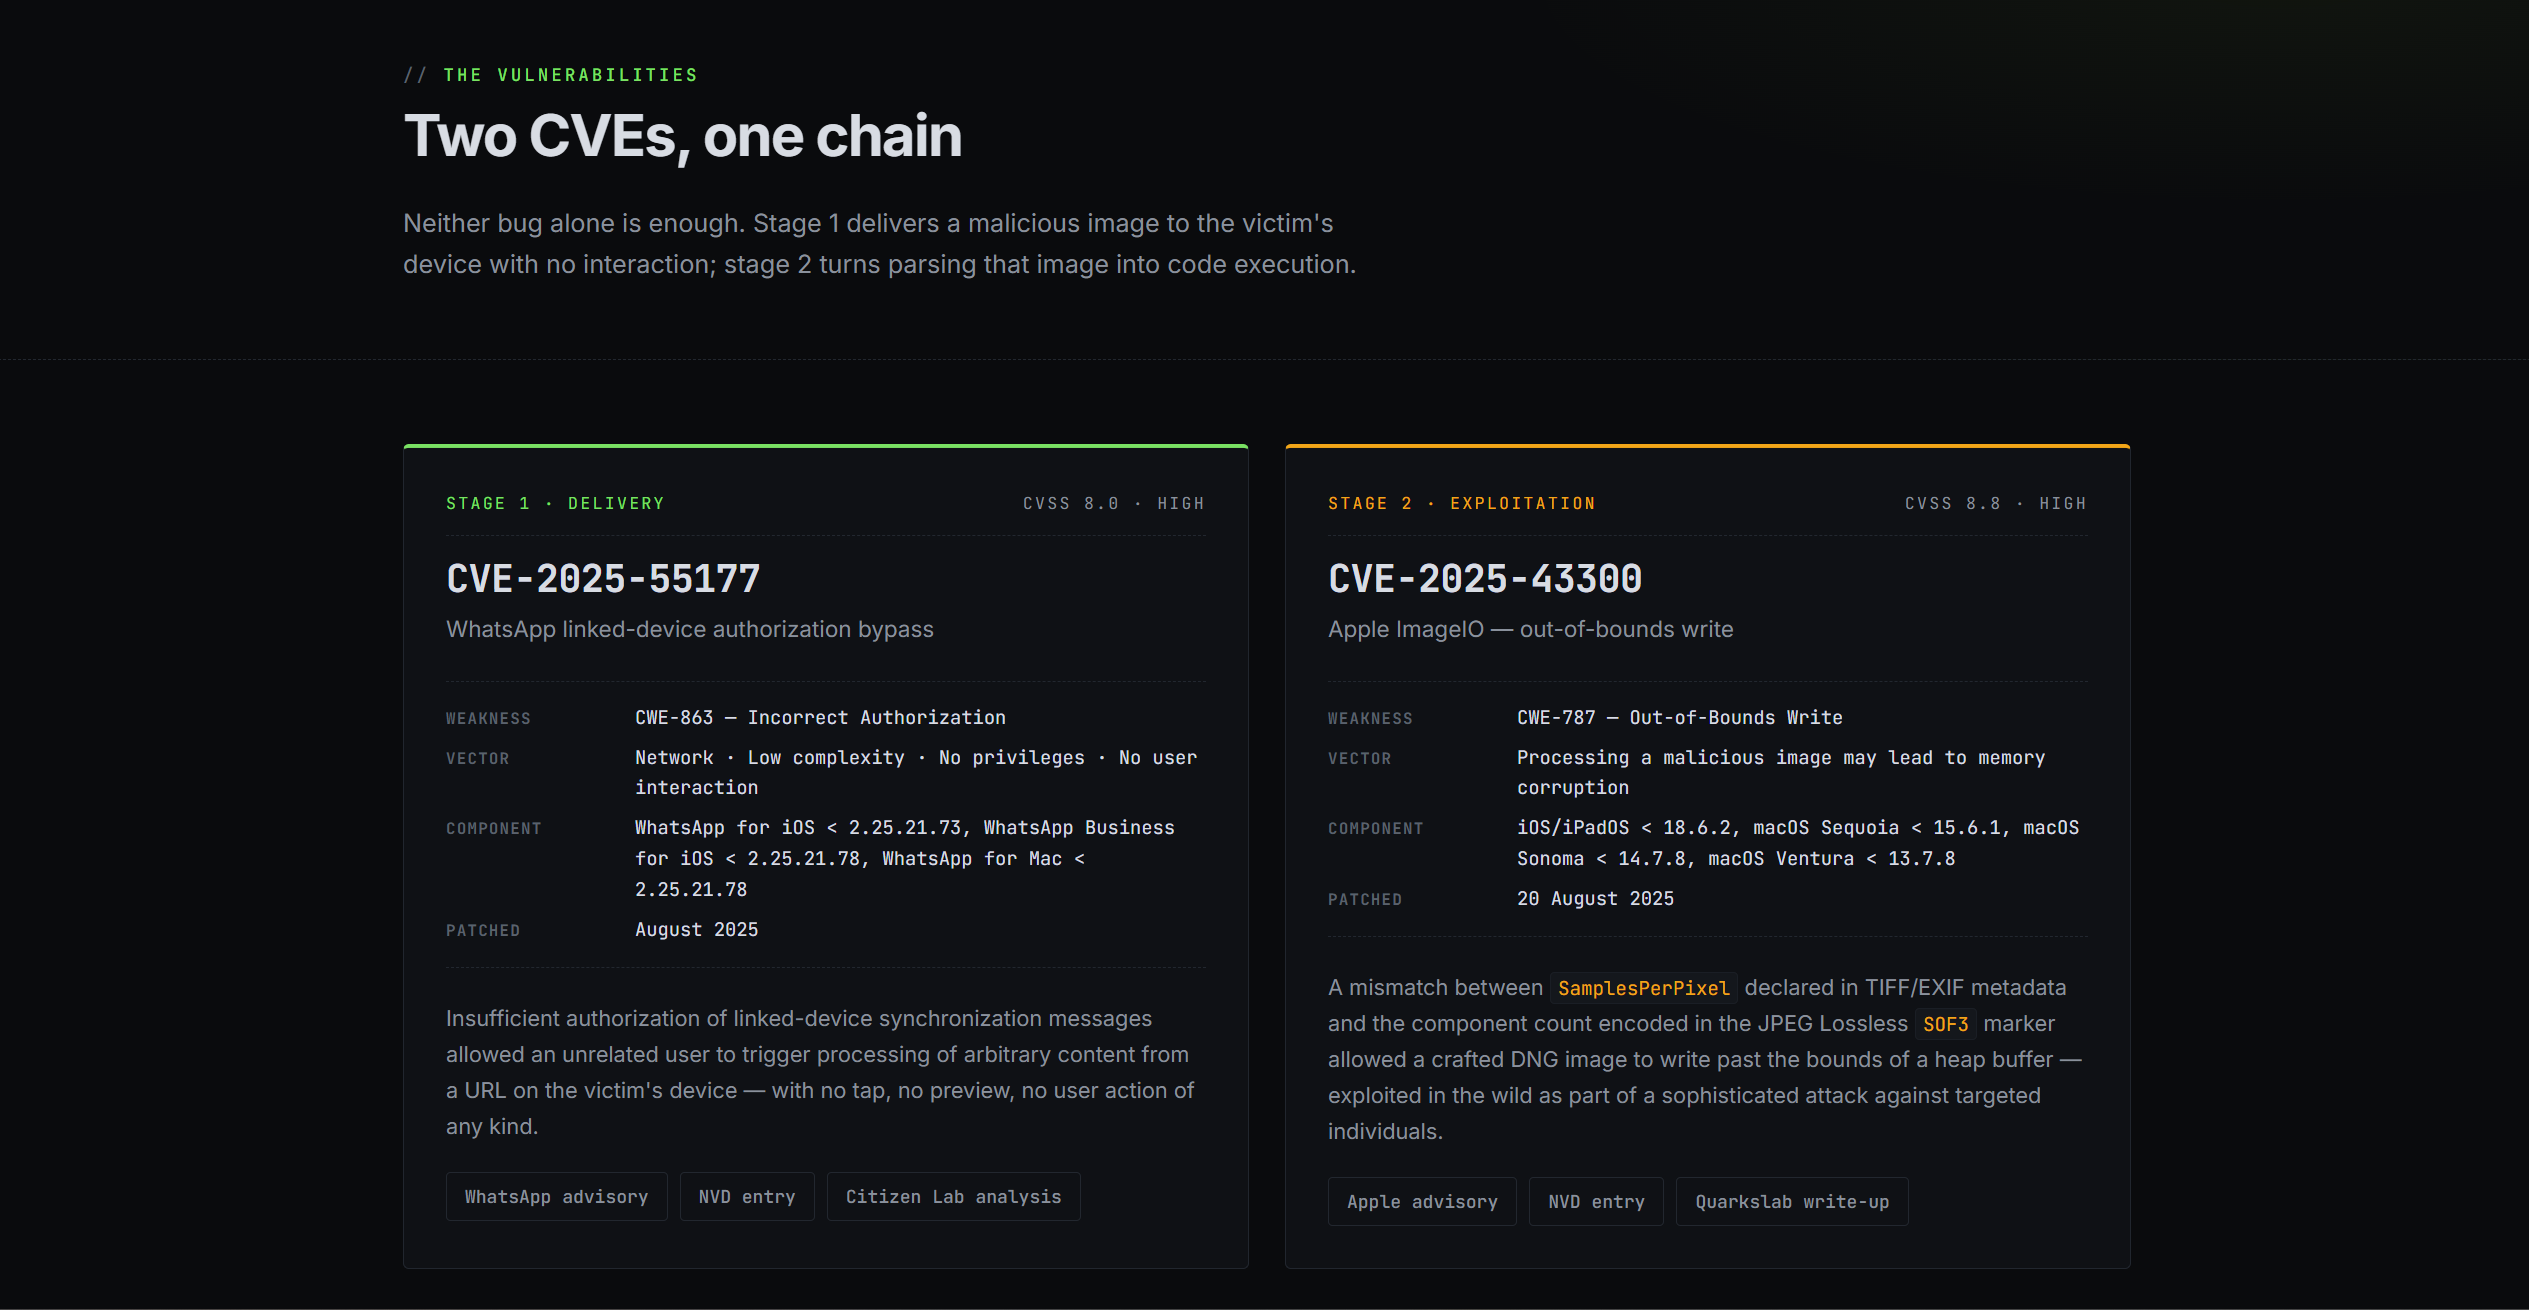
CVE。 每个 CVE 的结构化分解。包含:公告、CWE 类别、受影响版本、两句话的根本原因说明,以及补丁对比页面的链接。
.
├── write-primitive-exploits-ios-to-linux-root.pdf   最终论文(CC BY 4.0)
├── web/                        Flask 配套网站(MIT)
│   ├── app.py
│   ├── requirements.txt
│   ├── templates/
│   └── static/
│       ├── css/
│       ├── js/
│       ├── sections/           预渲染的论文章节
│       ├── figures/            TikZ 格式 SVG 图片
│       ├── downloads/          网站提供的 PDF
│       └── generated/          Manim 套件包(write-primitive-exploits-2026.html)
├── manim/                      Manim Community 套件源码(16 个场景)
│   └── src/slides/             s01..s19 场景文件
├── resources/                  参考文献(开放获取本地副本 + 链接)
│   └── README.md               包含来源的完整参考文献列表
└── docs/screenshots/           本 README 中使用的截图
需要 Python 3.12+。
cd web
python -m venv .venv
source .venv/bin/activate          # Windows: .venv\Scripts\activate
pip install -r requirements.txt
python app.py
打开 http://localhost:5000。该网站完全基于静态后端;论文章节、图片和可下载内容均已预构建。
双重许可证:







