
 #1
用于防御或授权分析的安全论文、研究项目、技术参考和可复现资料。
Kitploit 推荐

 demining/bluetooth-attacks-cve-2025-27840
比特币密码分析:CVE-2025-27840 漏洞存在于 ESP32 微控制器中,通过 Wi-Fi 和蓝牙将使数十亿 IoT 设备面临风险
 safety-research/red-teaming-auto-mode
用于红队测试AI自动模式监控器的研究代码,包括模拟评估、模糊测试,以及针对Claude Code和Codex guardian的监控器实现。
 xingchenrs/cybermeowfians
CyberMeowfil 的下一阶段(CVE-2026-43499 和 43074),可能偏向 vivo 设备?
 treeai-lab/awesome-rag-security
关于检索增强生成安全性的研究论文精选合集,按SLOT分类法组织,涵盖知识投毒、检索操纵、上下文利用和防御措施。
 00052/spectre-attack-example
2018年1月2日 (CVE-2017-5753 和 CVE-2017-5715) "幽灵" Spectre 漏洞利用
 nullze/cve-2020-10558
特斯拉黑客攻击所有车辆拒绝服务信息娱乐触摸屏界面CVE-2020-10558
 zhubaohe123/ghostlock-kit
One-click root kit for vivo iQOO Neo9S Pro (MT6989) exploiting CVE-2026-43499 futex PI UAF via MCAST transport, with scripts and analysis docs.
 vincentbernat/cve-2015-3456
与CVE-2015-3456相关的实验
 ashrafzaryouh/cve-2026-33825
关于 CVE-2026-33825(BlueHammer)的文档与研究,该漏洞是 Microsoft Defender 在 Windows 上的 TOCTOU 本地权限提升漏洞,内容涵盖利用流程、指标与缓解措施。
 manizada/pppoeject
Linux 内核本地权限提升 PoC,针对 CVE-2026-68121,通过串联 PPPoE、FUSE 和 IP6GRE 来破坏内核内存并获取 root 权限。
 manizada/diagspill
针对 CVE-2026-74469 的本地权限提升 PoC,利用 SCTP 诊断回复内核内存损坏在 Linux x86-64 系统上获取 root 权限。
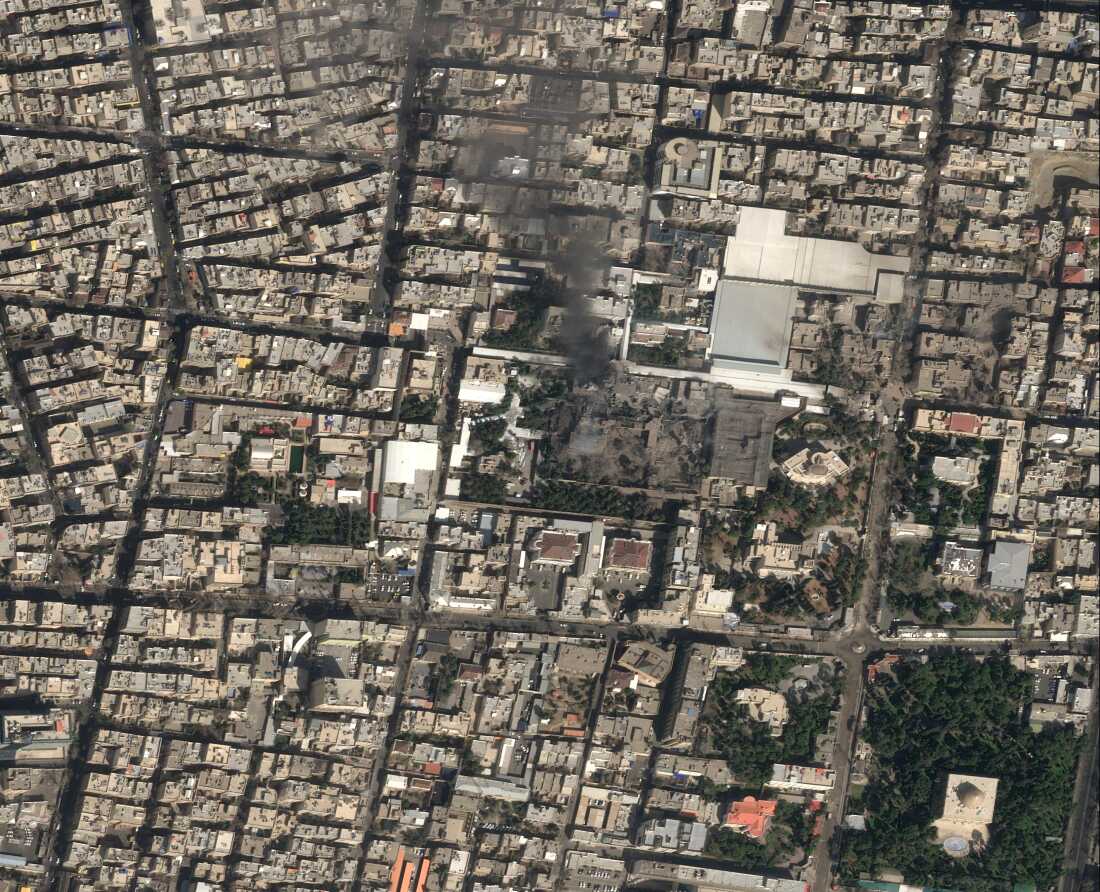 albintouma/iran-war-media
Iran War Media Monitor 收集涉及美以对伊朗战争的新闻文章,并应用情感分析来揭示谁支持谁反对这场战争。
 muhammad-usama-sardar/intra-handshake-fail
分析远程认证 TLS 握手中早期认证风险的 IETF 互联网草案,记录了 CVE-2026-33697,并为机密计算提出了协议缓解措施。
 0xblackash/cve-2026-33825
CVE-2026-33825
 hunters-sec/cve-2025-31200
IOS 音频缓冲区溢出 CVE-2025-31200 POC
 cplusplus17/deco-filepush-disclosure
TP-Link Deco XE75 Pro V3 调试通道(tmpsvr 操作码 0xC456/0xF0)中 root 文件读写漏洞的披露与 PoC,包含 CVSS 分析和处理程序反编译。
 ztcoalson/if-guide
[NeurIPS '25] 论文代码:"IF-Guide:基于影响函数引导的抑制有害训练数据以降低LLM毒性"
 erupmi/cve-2018-4416-exploit
CVE-2018-4416(一个 WebKit JavaScriptCore 类型混淆漏洞)的教学式演练,包含 PoC、调试环境搭建,以及对常见浏览器二进制利用技术的分析。








