#1

 secprbench/secprbench
针对九个 C、C++ 和 Rust 项目中 265 个真实引入漏洞的代码变更的基准测试,包含配对的审查任务、Docker 沙箱、评判器和评估框架。
 4rdr/proofs
CVE 发现、概念验证参考和漏洞研究笔记的集合,包括 ExploitDB 条目和署名的安全公告。
 n0n4m3x41/cve-2026-22738-poc
CVE-2026-22738 的概念验证漏洞利用程序,该漏洞是 Spring AI SimpleVectorStore 中的一个严重 SpEL 注入远程代码执行漏洞,用于演示未经身份验证的操作系统命令执行。
 patois/winmagic_sd
技术分析与PoC漏洞利用,针对CVE-2020-11519和CVE-2020-11520
 neurosaki987/qvm-tool
针对ACE .qvm0保护的PE镜像的静态分析与结构恢复工具包
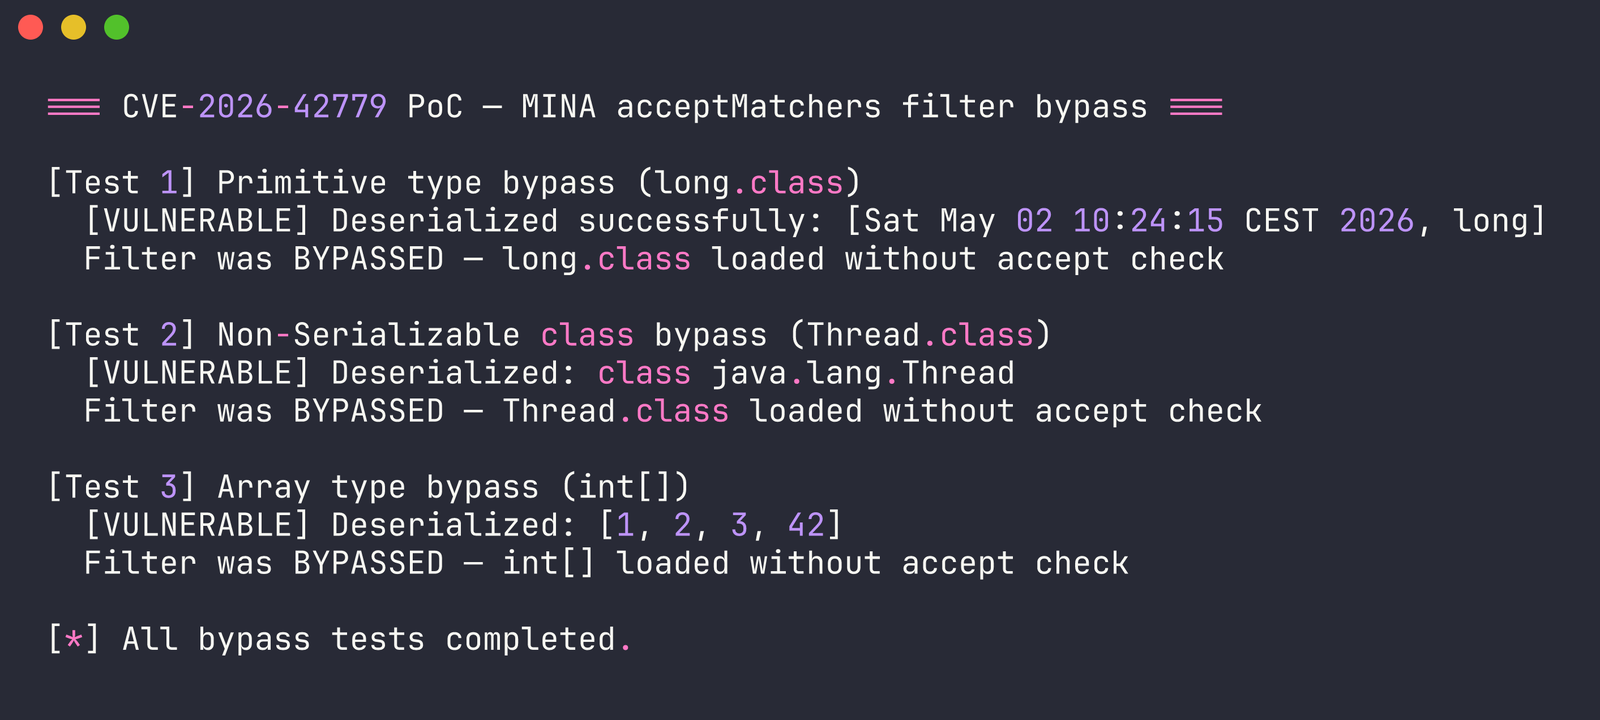 dinosn/cve-2026-42779
概念验证,演示 Apache MINA 中反序列化过滤器绕过导致远程代码执行,包含详细的根因分析、漏洞利用 PoC 及修复指导。
 stair-lab/certified-unlearning-neural-networks-icml-2025
论文《面向神经网络的可认证遗忘》(ICML 2025)的配套代码
 lzty/cve-2026-94129
CVE-2026-94129 的概念验证实现,仅供学习和研究使用。
 badkeys/debianopenssl
受 Debian OpenSSL 漏洞 (CVE-2008-0166) 影响的私钥
 webraybtl/cve-2023-27363
福昕Foxit PDF远程代码执行漏洞CVE-2023-27363分析与复现
 wangs-official/opace6-cve-2026-64560
Temporary root tool for OnePlus Ace 6 that exploits the CVE-2026-64560 Linux kernel POSIX CPU timer use-after-free to gain root until reboot, without…
 nccgroup/setcookieanalysisinbrowsers
浏览器研究结果中的 SetCookie 分析
 werew/qsynth-artifacts
QSynth 的基准数据集和合成产物,包含 Tigress 混淆的 C 函数、x86_64 二进制文件、执行轨迹、ground truth 以及合成的 AST 结果。
 decalage2/detect_cve-2026-86950
一个用于检测利用 CVE-2026-86950 的 PDF 文件的 Python 工具
 erberkan/cve-2026-42536-poc
Apache HTTP Server 中 mod_xml2enc、xml2StartParse 及不可信内容导致的基于堆的缓冲区溢出漏洞
 azqzazq1/lid
LID — Linux 完整性漂移:通过 eBPF 路径名重写绕过 AppArmor。在 LSM 之前进行系统调用参数操纵,零审计足迹。“Linux 正在消亡”