
 #1
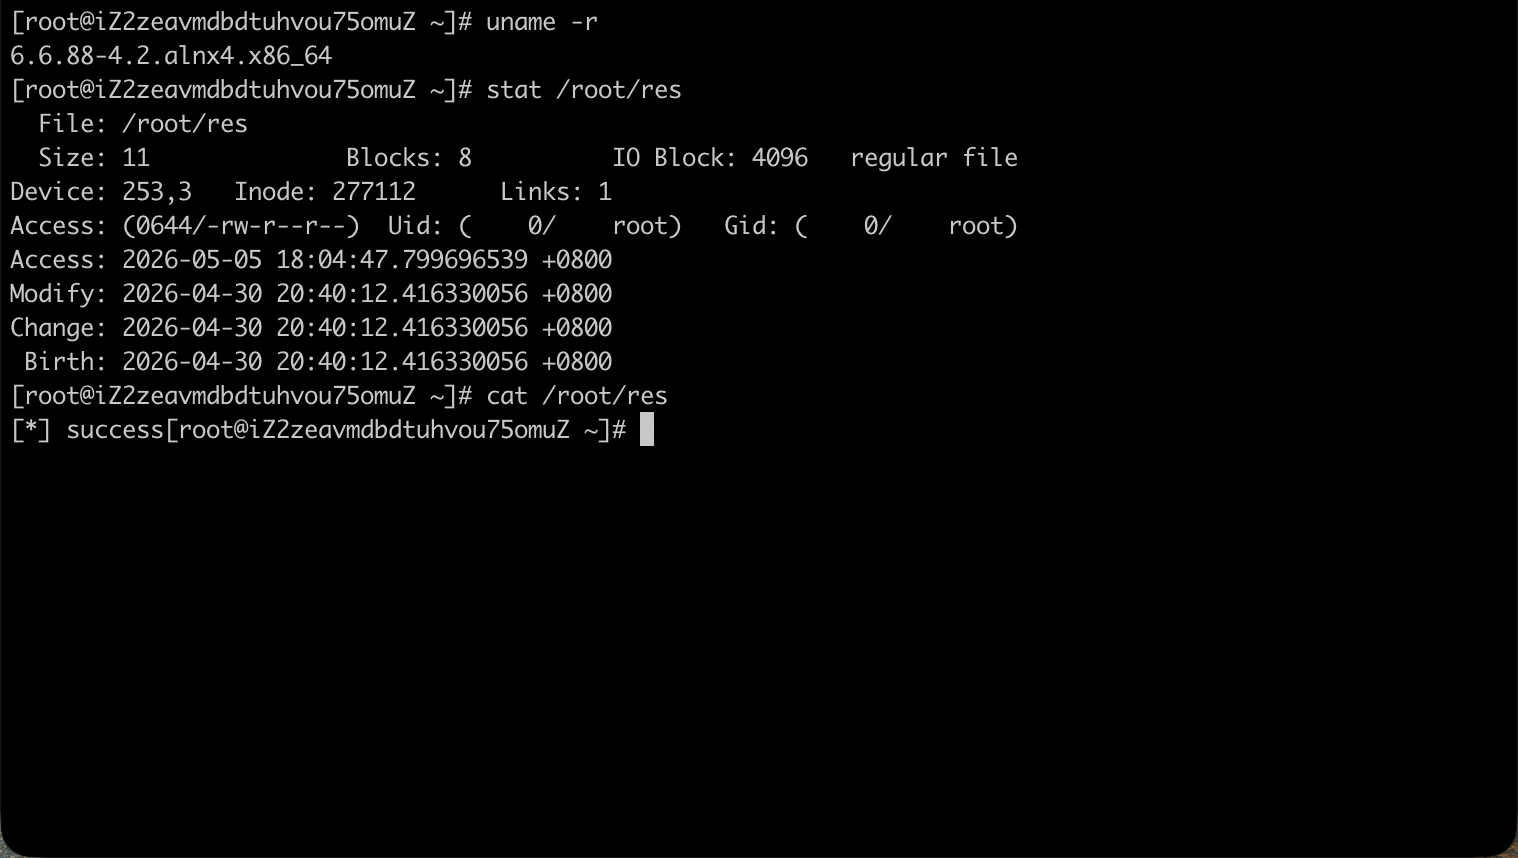
 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC:通过 CVE-2026-31431 页缓存损坏 + 共享镜像层,实现完全非特权容器逃逸至 Kubernetes 节点级代码执行。已在阿里云 ACK、Amazon EKS 和 Google GKE 上验证。
 mistymntncop/cve-2023-3079
针对 CVE-2023-3079 的概念验证漏洞利用,该漏洞是 Chrome V8 中的类型混淆漏洞,附带了精选的分析文章和根本原因分析资源。
 spectrixdev/diy_whisperpair
利用Google Fast Pair劫持蓝牙配件:WhisperPair CVE-2025-36911参考实现与漏洞验证工具包
 gobysec/weblogic
WebLogic 漏洞利用从入门到精通。
 bjrjk/cve-2022-4262
关于CVE-2022-4262的全链条分析,这是V8中一个非平凡的反馈槽类型混淆漏洞。
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618/109619 — PHP session.upload_progress pre-auth RCE. Exploit research: remote ASLR chain, PoC & patch analysis.
 aloshdenny/reverse-synthid-text
对文本版SynthID的逆向工程
 adulau/the-art-of-pivoting
转向的艺术——情报分析师在复杂世界中发掘新关系的技术
 ghostwolflab/ai_security_top
一个结构化知识库,涵盖AI安全基础、威胁建模、红队攻击技术和蓝队防御,包括LLM安全、对抗性机器学习和深度伪造对策。
 owasp/maswe
OWASP 对移动应用中常见安全与隐私弱点的枚举,作为衔接 MASVS 验证标准与 MASTG 测试指南的参考。
 toddmaustin/mojo-v
RISC-V ISA扩展用于利用ML-KEM-512密钥封装和SIMON-128加密实现硬件强制秘密计算,支持数据无感知执行,性能接近原生。
 nstarke/egodeath
基于密码学不可区分混淆技术的JavaScript混淆器
 tyranid/infosec-presentations
我之前进行过的信息安全演讲的仓库。
 efchatz/http3-attacks
用于HTTP/3攻击(CVE-2022-30592)的教育性利用脚本,包括HTTP3-loris、HTTP3-stream和HTTP3-flooding,已在支持QUIC的服务器上测试。
 bjrjk/cve-2024-29943
一个 Pwn2Own 2024 SpiderMonkey JIT 漏洞:从整数范围不一致到边界检查消除再到 RCE
 hunters-sec/cve-2025-43300
这是IOS 0click CVE-2025-43300的POC









