#1

 dougwithseismic/dezlock-dump
运行时模式 + RTTI提取工具,适用于Deadlock、CS2、Dota等(Source 2)。无需source2gen。
 facebook/mcpguard-dynamic
内核级 eBPF 沙盒,用于保护通过模型上下文协议(MCP)进行的 LLM 代理工具调用。
 colmmacc/cve-2022-3602
CVE-2022-3602 的技术深度剖析与反POC,该漏洞是 OpenSSL 3.0.x 中 punycode 缓冲区溢出,包含复现脚本、栈分析及编译器缓解措施评估。
 frenchyeti/rasputin
与我的会议和 (un)RASPs 工作相关的资源与论文。这些工作仍在进行中,请耐心等待 :) 欢迎随时贡献 / 联系我 / 提交 PR!
 nxenon/h2spacex
基于 Scapy 的 HTTP/2 最后一帧同步(也称为单包攻击)低级库/工具 + 利用时序攻击

 4d4j/objdump-out-of-bounds-write
概念验证(PoC),演示了 CVE-2026-18220,即 GNU binutils 的 DLX ELF 后端中的一个越界(OOB)写入漏洞(具体通过 `objdump -g` 触发)。
 0xmachos/apple-platform-security-guides
每个苹果平台安全指南
 packtpublishing/learning-linux-binary-analysis
学习Linux二进制分析,由Packt出版
 livecvebench/cve-factory
CVE-Factory
 pasquini-dario/project_mantis
Project Mantis:反击 AI 黑客;以提示注入作为抵御 LLM 驱动的网络攻击的防御手段
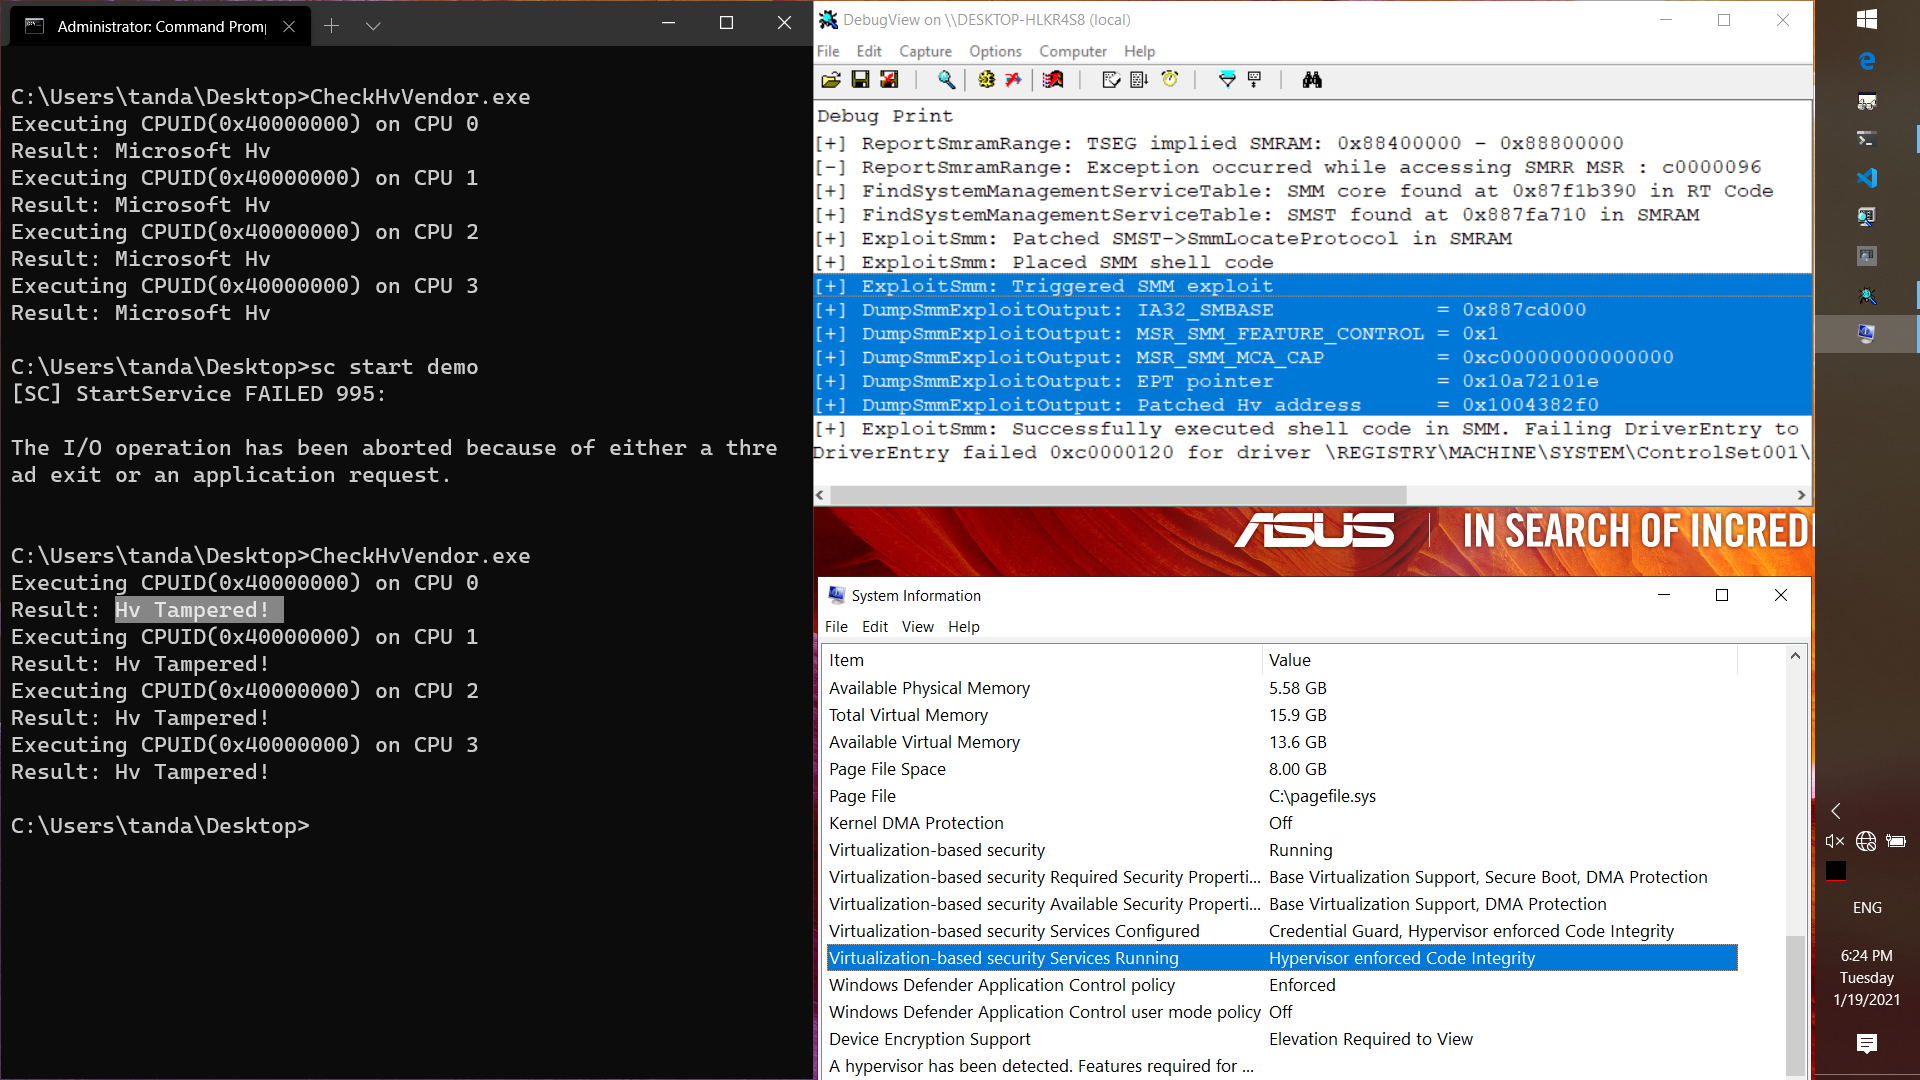 tandasat/smmexploit
关于CVE-2021-26943的报告和漏洞利用,这是ASUS UX360CA BIOS版本303中的内核到SMM本地权限提升漏洞。
 mohshomis/modo
精选网络安全学习资源、CTF题解、研究论文及实战实验室,覆盖Web安全、漏洞利用、开源情报和取证分析,助力动手技能提升。
 project-artist/artist
开源Android应用和Java中间件插桩框架,通过ART编译器在设备端编译时修改代码。保留应用签名,支持基于模块的安全分析。
 qiuhaoli/cve-2021-3929-3947
递归 MMIO 虚拟机逃逸 PoC
 cosmosyi/autocontrol-arena
用于前沿AI安全评估的自动化框架,通过合成可执行的、压力丰富的测试环境,揭示高级智能体模型中的潜在风险。
 portswigger/http-terminator
AI辅助研究流水线,提取HTTP desync技术,生成畸形请求测试用例,通过Burp进行验证,并确认请求走私漏洞利用。