
 #1

 0x4d31/fatt
FATT /fingerprintAllTheThings - 一个基于pyshark的脚本,用于从pcap文件和实时网络流量中提取网络元数据和指纹。
 moxie0/chapcrack
解析并解密来自 PPTP VPN 和 WPA2 Enterprise 捕获的 MS-CHAPv2 握手,提取凭据以通过 CloudCracker 进行离线破解。
 phaethon/kamene
网络数据包与pcap文件构造/嗅探/操作/可视化安全工具。最初于2015年从scapy分叉而来,此后一直提供python3兼容性。
 lgandx/pcredz
该工具可从pcap文件或实时接口中提取信用卡号、NTLM(DCE-RPC、HTTP、SQL、LDAP等)、Kerberos(AS-REQ Pre-Auth etype 23)、HTTP Basic、SNMP、POP、SMTP、FTP、IMAP等。
 1ultimat3/pcapviz
基于pcap文件可视化网络拓扑并收集图统计信息。
 shramos/polymorph
Polymorph 是一个实时网络数据包操作框架,支持几乎所有现有协议。

 asaotomo/hx0-hawkeye
一个轻量级浏览器抓包与安全分析扩展,在浏览器侧边栏中即可完成抓包、拦截、修改、重放、规则检测与AI辅助分析的完整工作流。(A lightweight browser extension for traffic capture and security analysis, enabling…
 ut-dacs/anycast-census
纵向任播普查系统,通过 ICMP、TCP 和 DNS 探测 IPv4/IPv6 前缀,以检测任播部署并定位 PoP 地理位置,每日发布数据集和 API。
 zerbea/hcxdumptool
用于从WLAN设备捕获数据包的小工具。
 mozillazg/ptcpdump
基于 eBPF 的数据包分析器,能够捕获网络流量,并自动添加进程、容器和 Kubernetes Pod 元数据注释,支持 tcpdump 兼容的过滤和 PcapNG 输出。
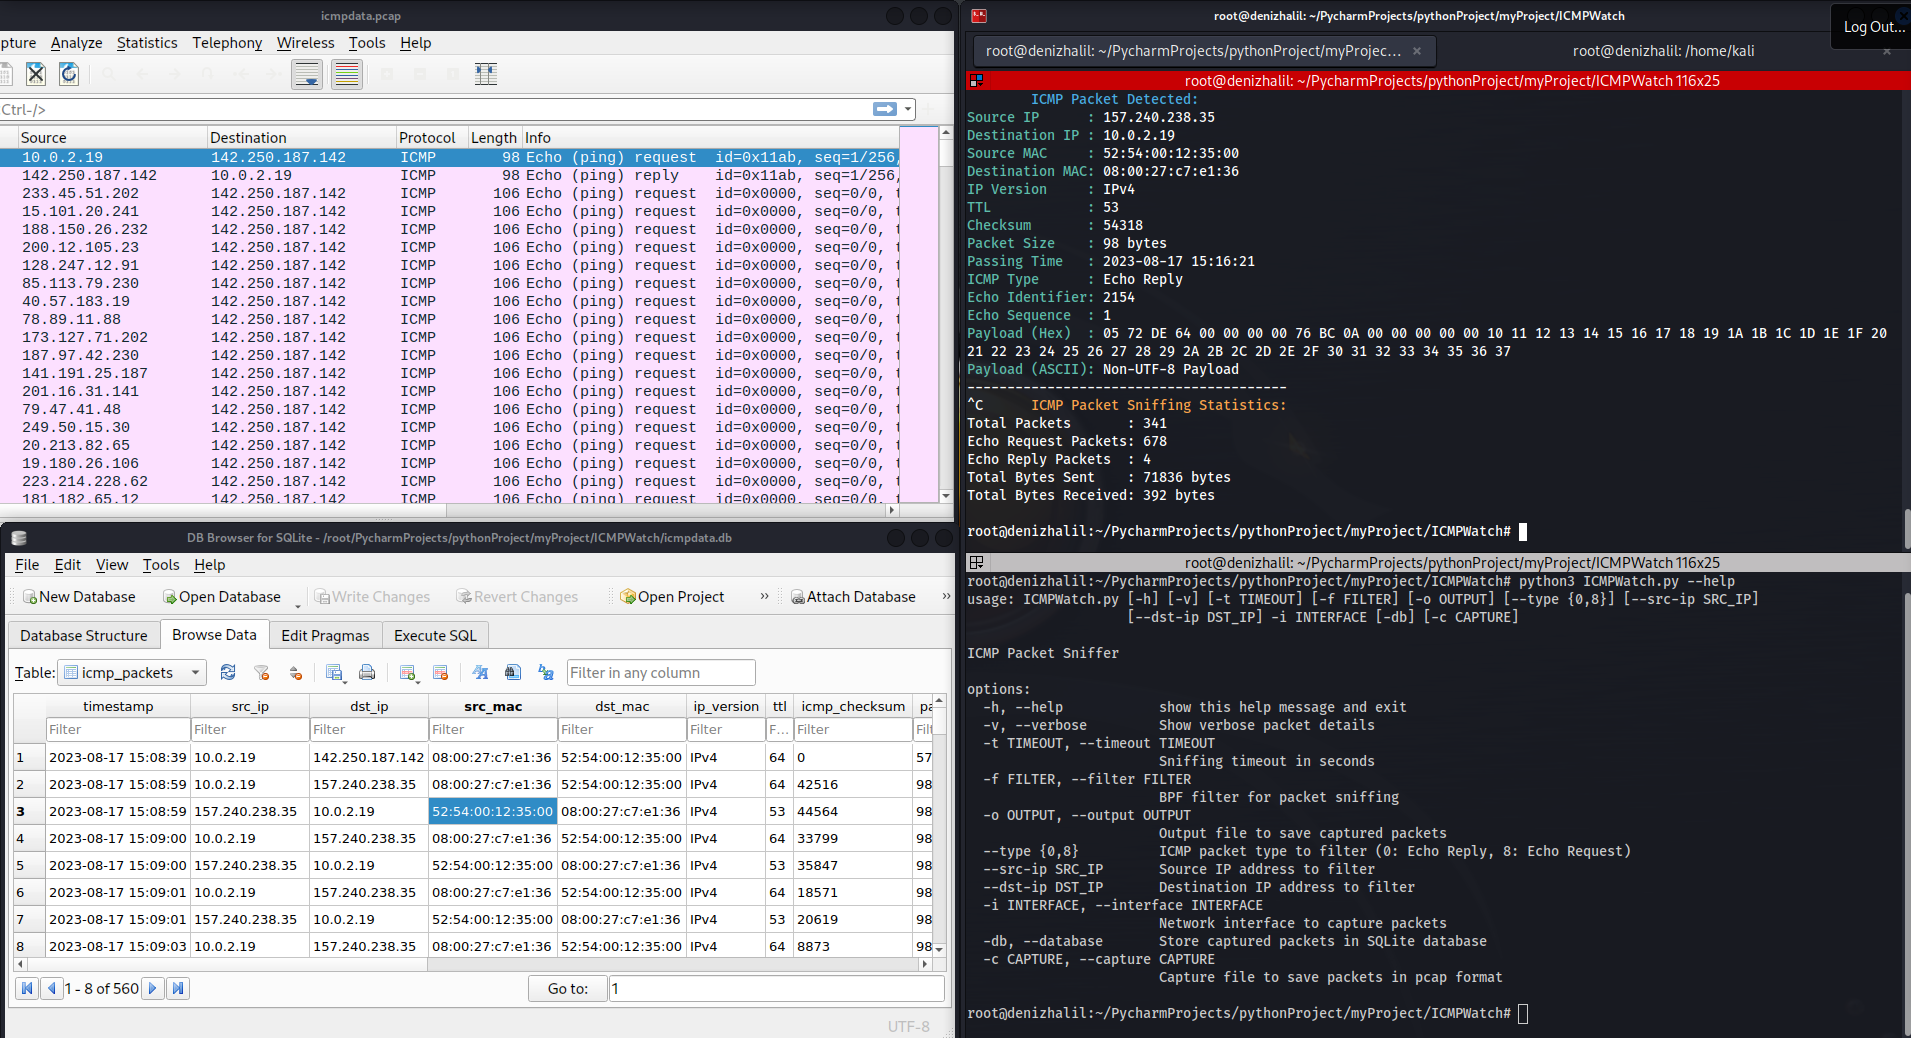 halildeniz/icmpwatch
ICMP数据包嗅探器,用于捕获、分析和记录回显请求/回复数据包,支持过滤、SQLite存储和PCAP导出,适用于网络诊断和安全监控。
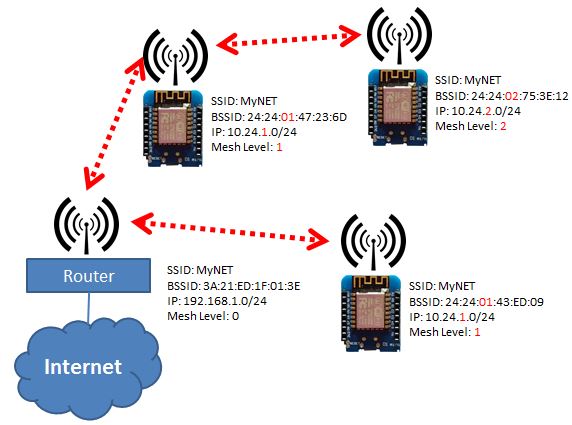 martin-ger/esp_wifi_repeater
一个功能完整的 WiFi NAT 路由器(现在还兼作 WiFi 中继器)
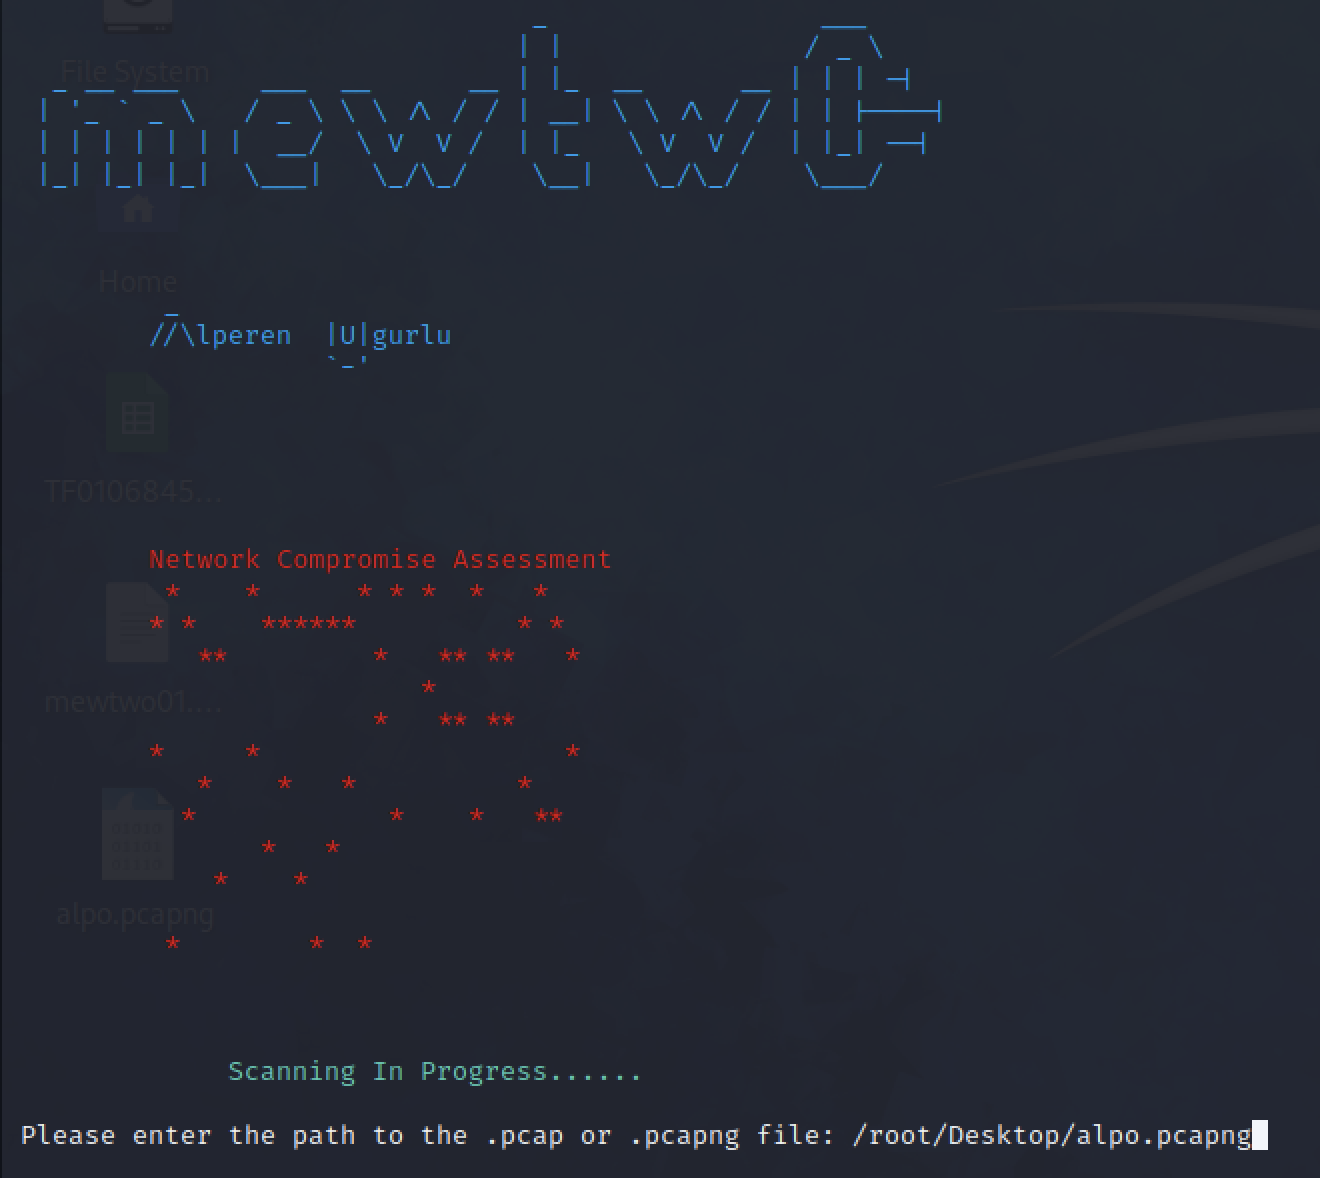 alperenugurlu/network_assessment
使用 Wireshark 或 TCPdump,你可以判断你监控的网络流量中是否存在有害活动。
 sahilmgandhi/iotshark
IotShark - 监控和分析物联网流量
 gvcoder09/nodpi4android
一款 Android 代理应用,通过分片 TLS ClientHello 数据包并重写 TLS 版本,绕过深度包检测(Deep Packet Inspection)审查,从而恢复对受封锁 HTTPS 站点的访问。
 owasp/pysap
pysap 是一个开源 Python 库,提供用于使用 SAP 的 NI、Diag、Enqueue、Router、MS、SNC、IGS、RFC 和 HDB 协议构造和发送数据包的模块。









