#1
 amlight/ofp_sniffer
一个用于生产网络故障排查的OpenFlow嗅探工具。
 karmahostage/gethspoit
查找易受RPC攻击的以太坊节点
 flamingspork/iptable_evil
Kernel-level iptables backdoor that accepts all packets with the RFC 3514 evil bit set, bypassing firewall rules. Includes in-tree and out-of-tree…
 zapotek/cdpsnarf
CDPSnarf 是一个网络嗅探器,专门用于从 CDP(Cisco Discovery Protocol)数据包中提取信息。
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 15k CVEs
 matheuzsecurity/nullsection
ELF 反逆向工具,通过用空字节覆盖节头来阻止静态分析,使得反汇编器和调试器无法分析,导致函数在 Ghidra/IDA 中不可见。


 mrgoofydev/zx-ddos
基于Python的DDoS压力测试工具,用于教育及授权网络安全评估,支持可配置的工作进程数和请求数。
 krixx1337/burner-net
零信任反取证HTTP客户端。清除机密。切断痕迹。隐形坦克中的CPR。👻
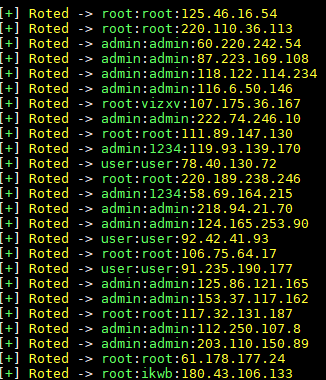 youranonxelj/b0tn3tbrut3
用于telnet和ssh的暴力破解工具,使用Python编写(与Zmap结合)
 waawaa/breakcyserver
红队 EDR 规避工具,通过滥用 Process Explorer 驱动程序功能终止安全服务,以绕过 PPL 和 ObRegisterCallbacks。
 halildeniz/icmpwatch
ICMP数据包嗅探器,用于捕获、分析和记录回显请求/回复数据包,支持过滤、SQLite存储和PCAP导出,适用于网络诊断和安全监控。
 ipopov/starttls-mitm
一个支持 STARTTLS 的透明中间人代理
 dlrobertson/sylkie
利用邻居发现协议进行IPv6地址欺骗
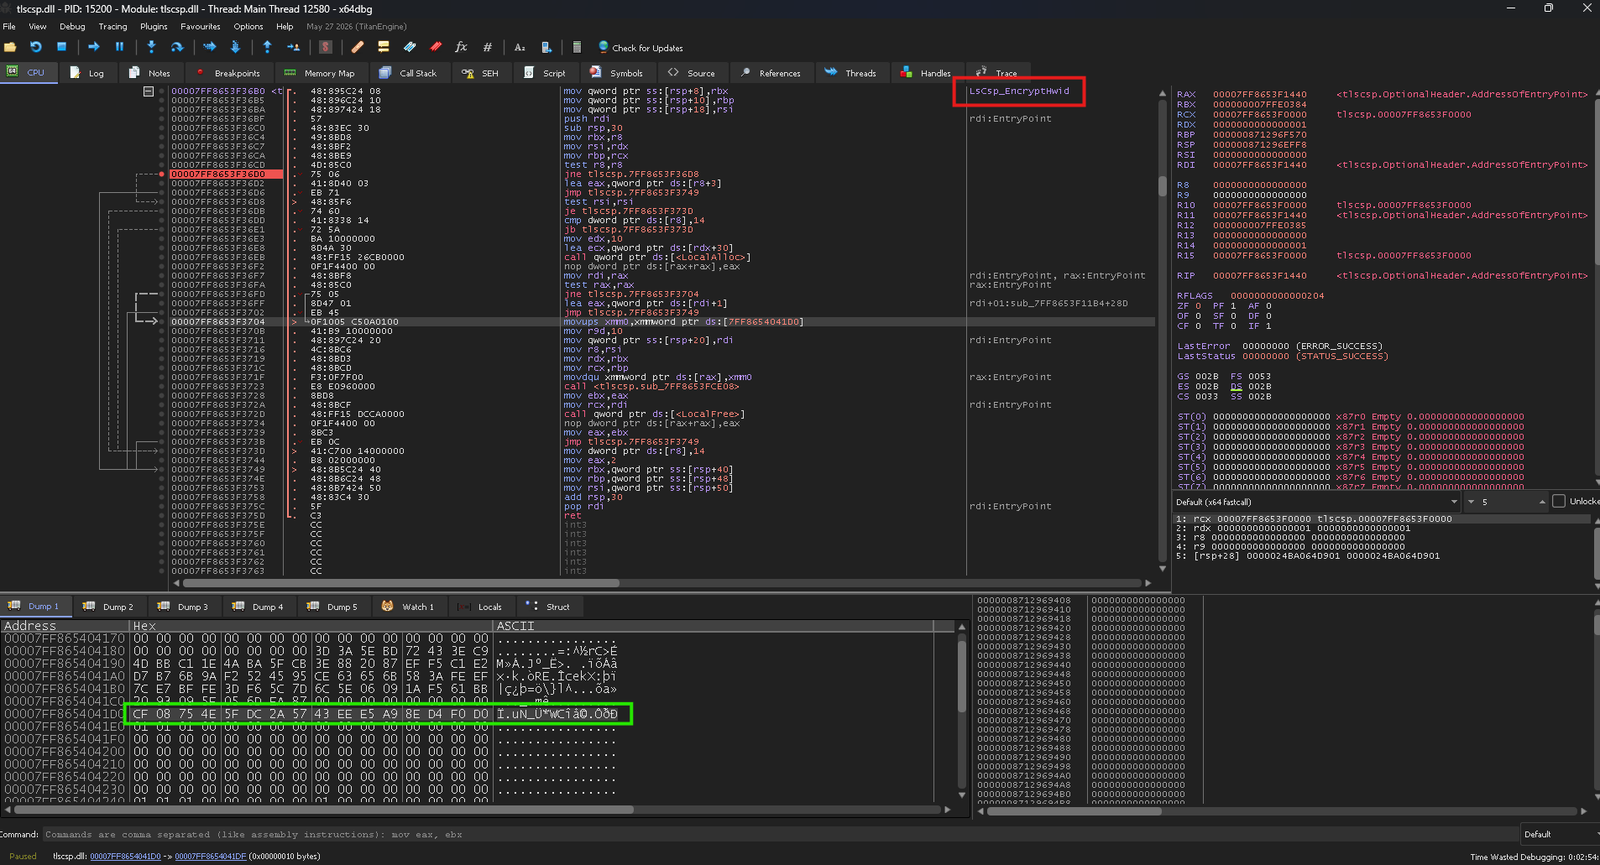 weedhashpeddler/rc4decryption
滥用微软签名的 tlscsp.dll LOLBin,通过 LsCsp_EncryptHwid 执行 RC4 加密/解密,并在内存中修补硬编码密钥以实现 BYOK 技术。