
 #1
 jayglxr/cve-2026-24061-poc
CVE-2026-24061 的概念验证漏洞利用程序,这是 GNU inetutils-telnetd 中一个严重的远程身份验证绕过漏洞,可通过精心构造的 NEW_ENVIRON USER 变量实现,无需凭据即可获得 root shell。
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO注入URI欺骗
 nccgroup/ip-reputation-snort-rule-generator
一个基于公共IP信誉数据生成Snort规则的工具。
 ncsc-nl/citrix-2025
数字取证与事件响应工具,利用 YARA 规则扫描 Citrix NetScaler 核心转储、磁盘镜像和在线主机,以发现受入侵迹象。
 osxninja/cybersecurity-projects
本仓库记录了我三年研究历程的完整档案,涵盖从基础概念到高级开发阶段的项目内容。它汇集了项目期间的研究、实验、实现、发现与进展,以结构化方式呈现了从基础到高级阶段的工作全貌。
 julioliraup/antiphishing
高级钓鱼防护:Suricata 规则集开放且免费
 pa55w0rd/check_icmp_dos
iOS 12 / OS X 远程内核堆溢出 (CVE-2018-4407) POC
 usdag/sncscan
分析 SAP 安全网络通信(SNC)的工具。
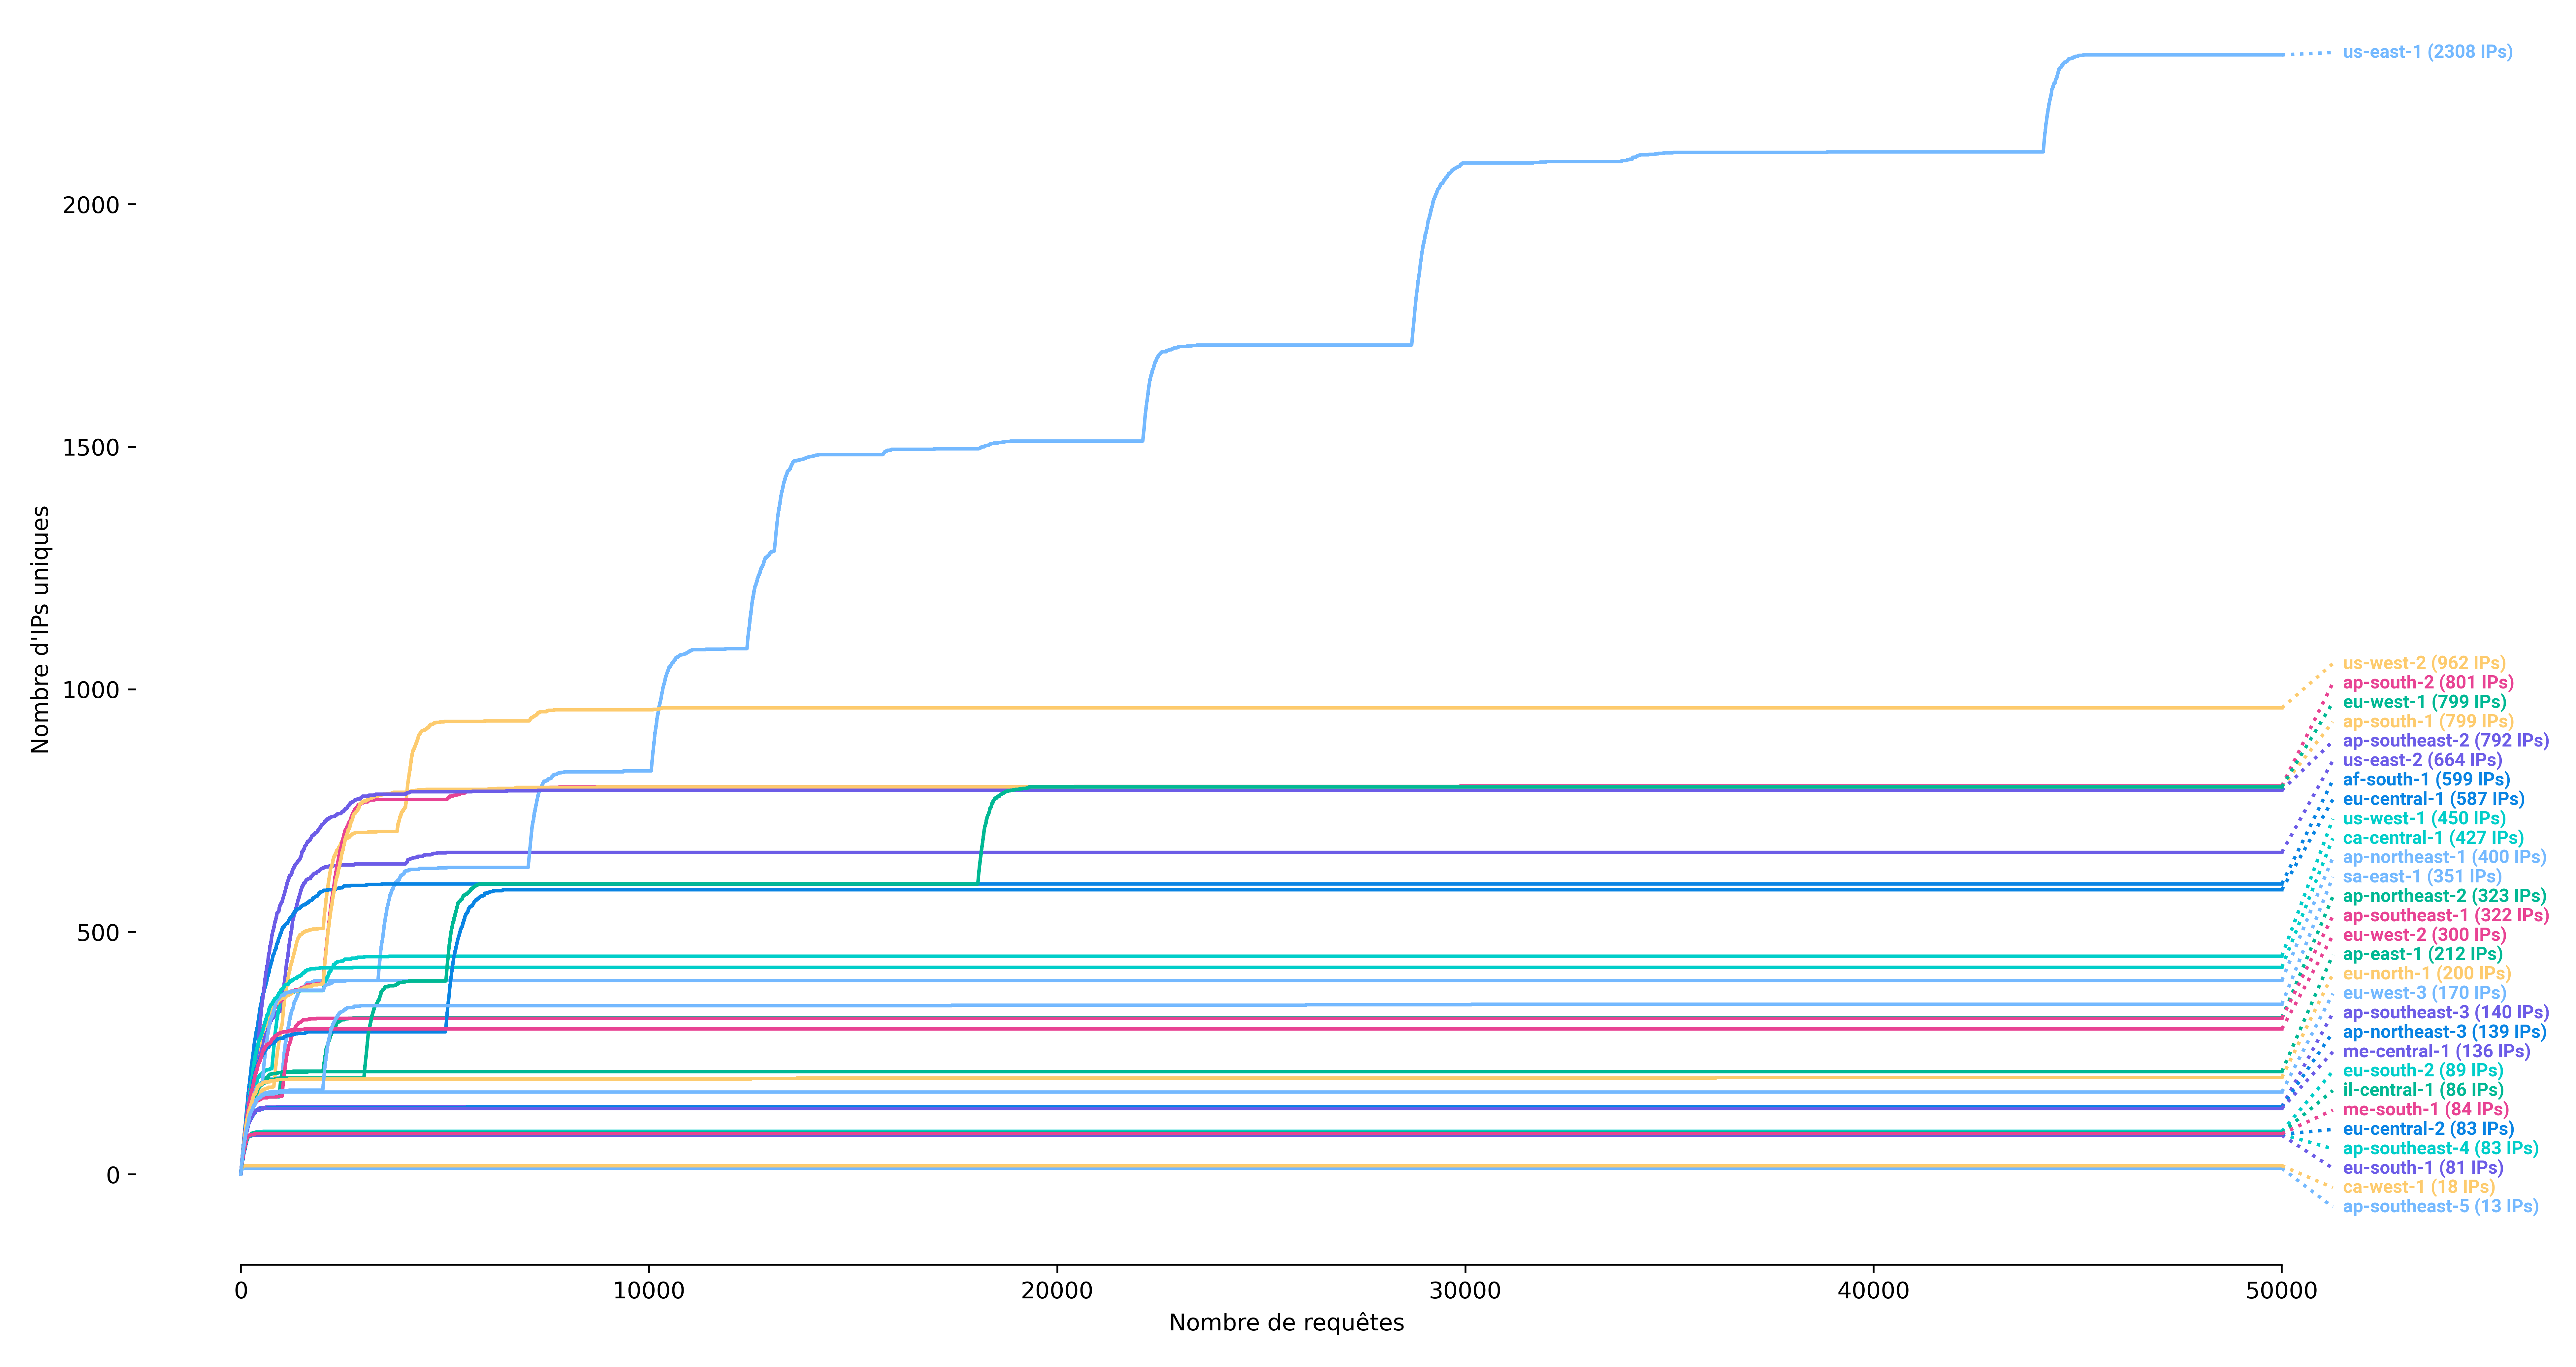 synacktiv/ipspinner
IPSpinner 作为一个本地代理运行,将请求通过外部服务进行重定向。
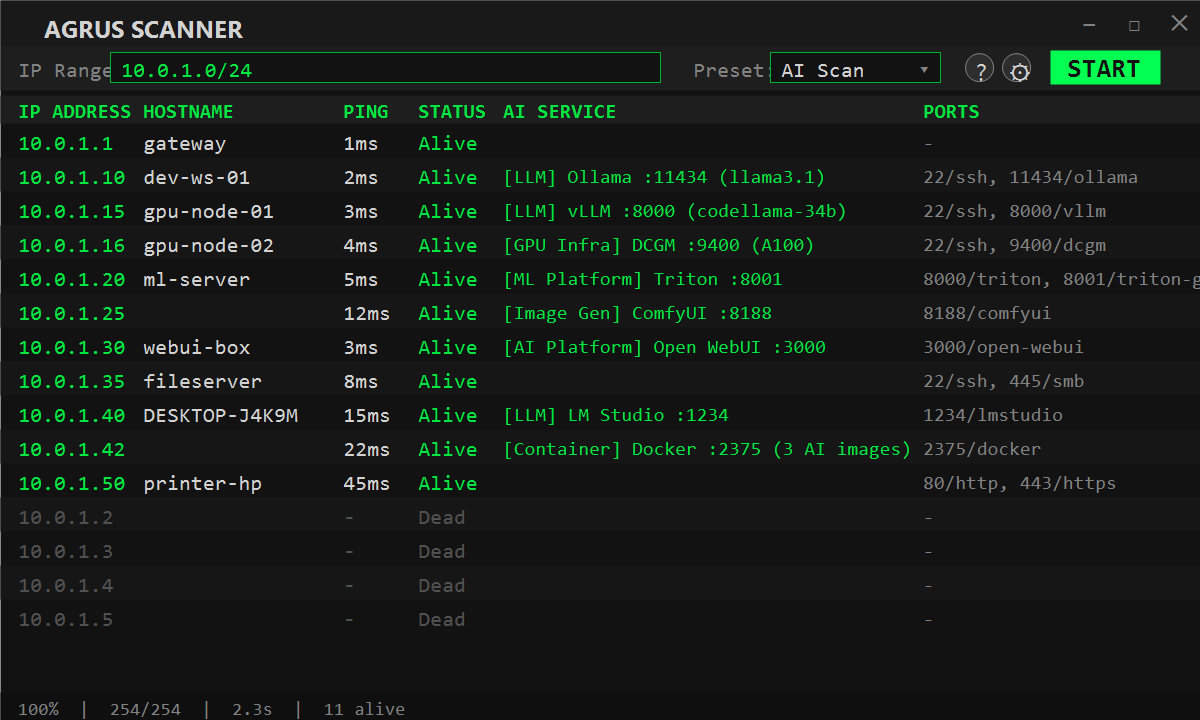 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
 malwaretech/cve-2024-47176-scanner
一个用于识别网络上存在漏洞的cups-browsed实例的简单扫描器。
 ivancabrera02/r2socks
通过 Cloudflare R2 对象存储隧道传输的 SOCKS5 代理,使用 Python 和无依赖的 C++ 代理通过加密的 R2 对象中继 TCP 流量以实现隐蔽访问。
 x-c3ll/sharpntlmrawunhide
C# 版本的 NTLMRawUnHide
 ioncodes/smbghost
用于 CVE-2020-0796 的扫描器 - 一个 SMBv3.1.1 + SMB 压缩 RCE
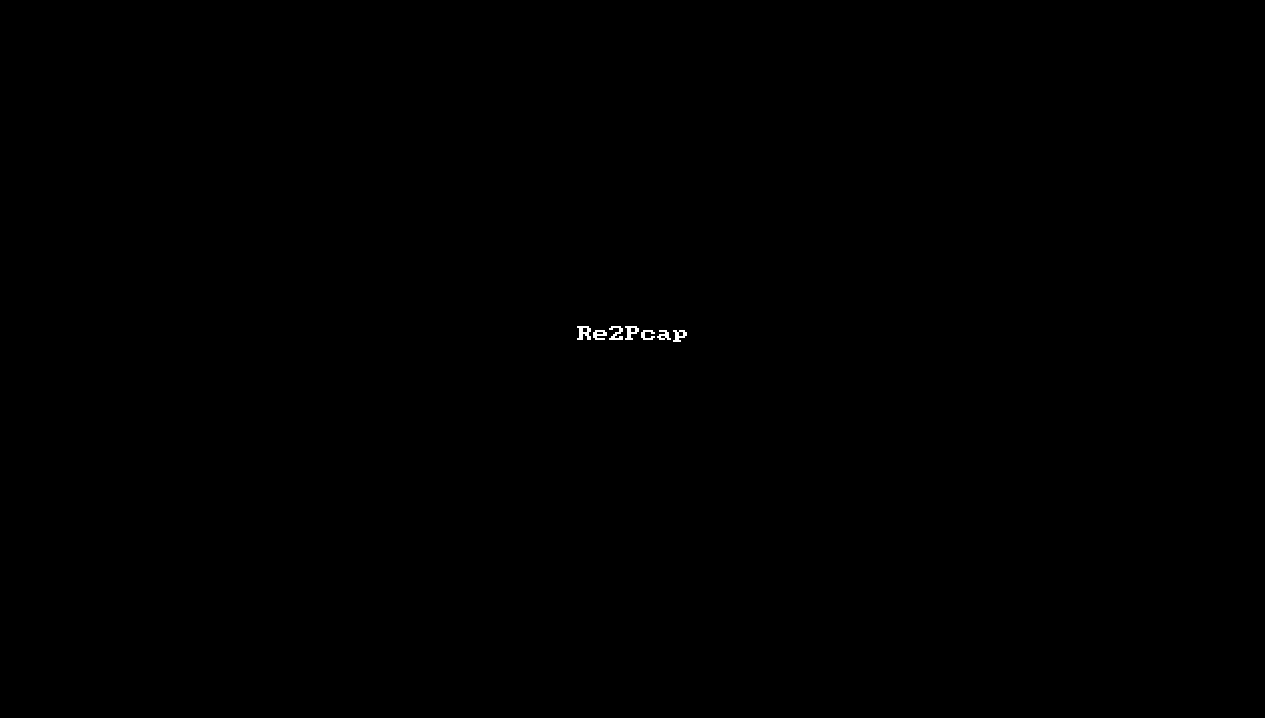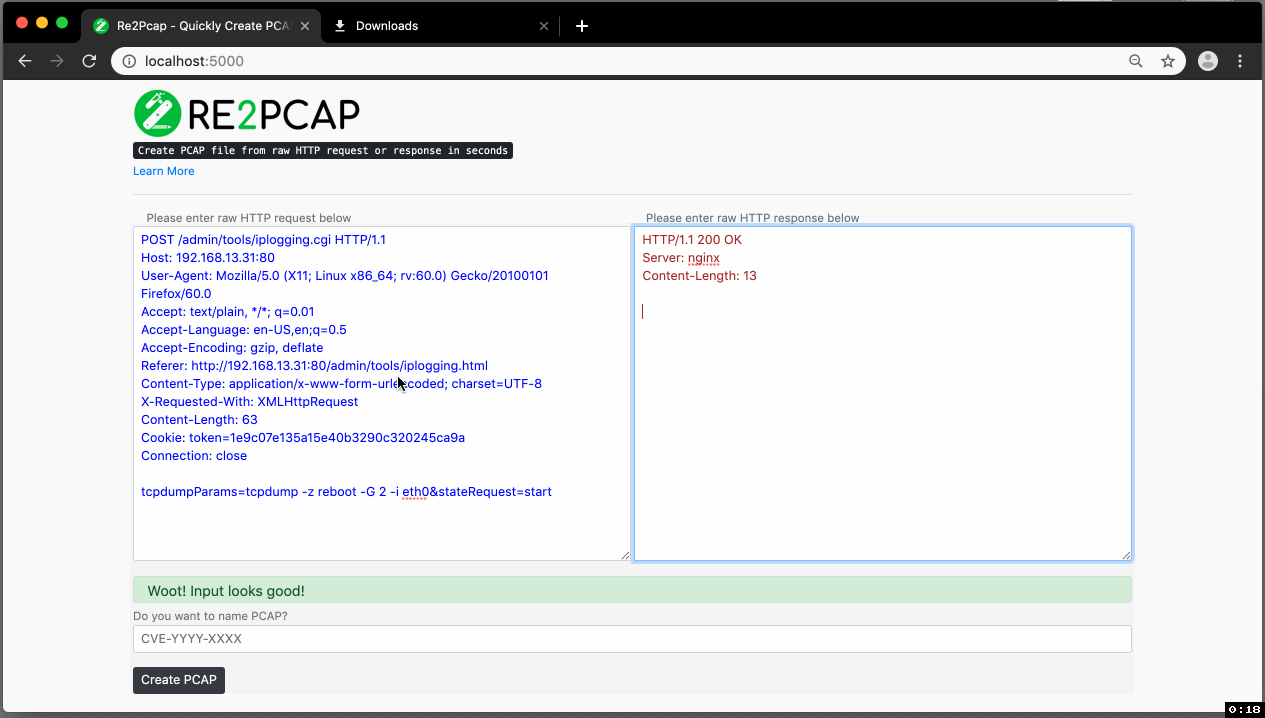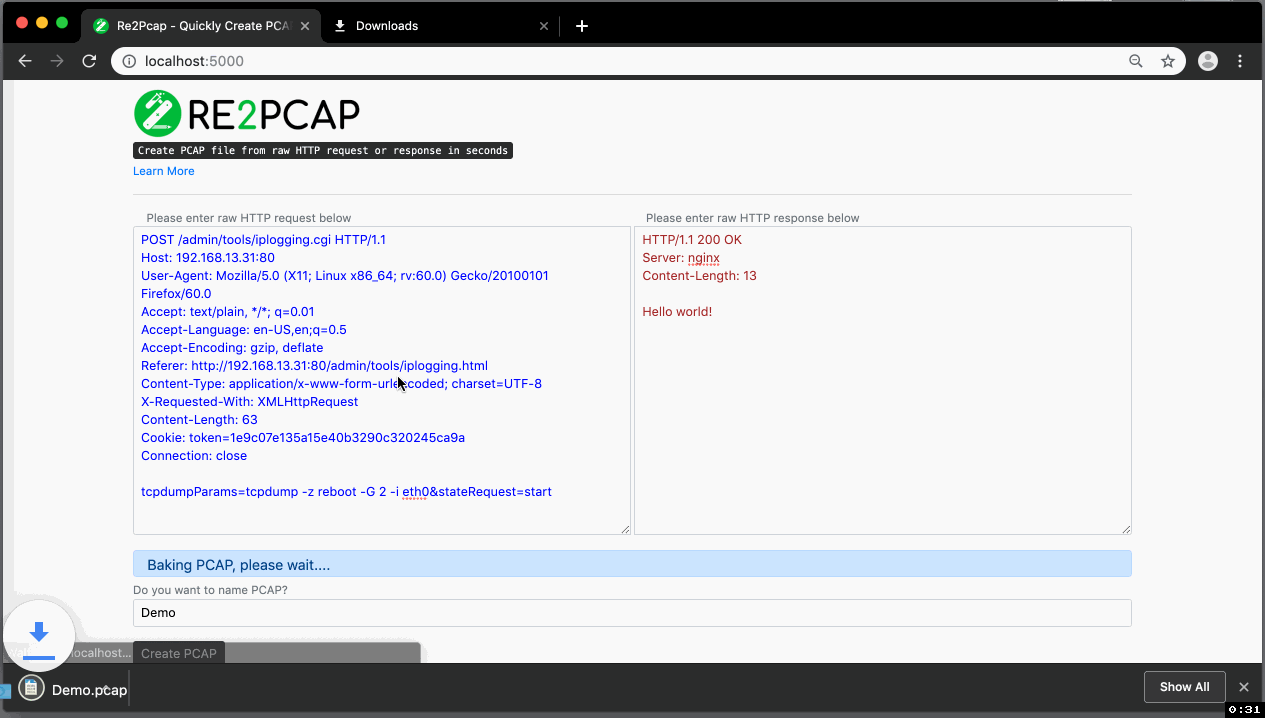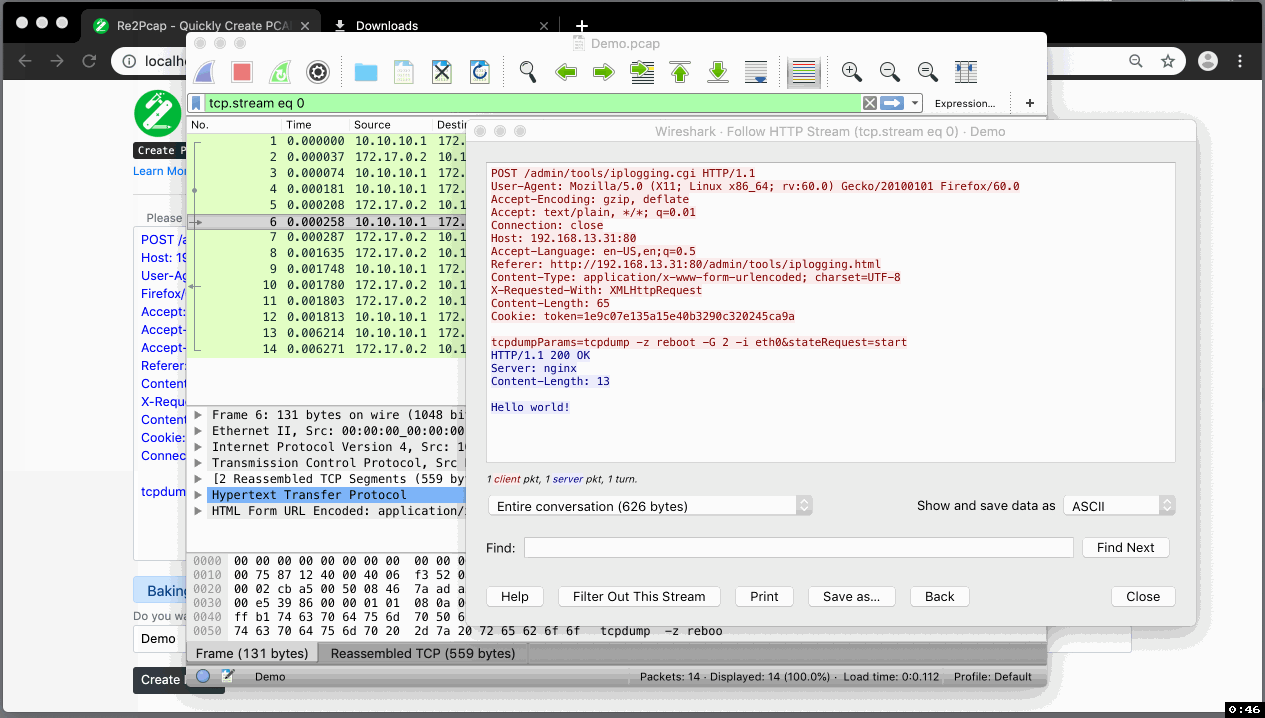 cisco-talos/re2pcap
将原始HTTP请求/响应转换为PCAP文件,用于测试Snort IDS规则和网络安全分析。支持Docker部署和命令行使用。









