#1
 th3xace/offport_killer
该工具旨在自动化识别潜在运行在端口后面的服务,这些端口是通过手动扫描或本地运行的服务手动识别的。当nmap或任何扫描工具不可用,以及在你进行了手动端口扫描后想要识别已识别端口后面运行的服务时,此工具非常有用。
 jigerjain/interview_tips
我经历过的网络安全面试问题总结,希望对你有帮助
 aws-alchemy/squidmagic
分析基于Web的网络流量 🕶 以检测中央命令与控制服务器
 nccgroup/the_automotive_threat_modeling_template
NCC Group 适用于 Microsoft 威胁建模工具 2016 的汽车安全模板
 maldev-academy/ghostlyhollowingviatamperedsyscalls2
使用篡改的系统调用实现 Ghostly-Hollowing,用于远程 PE 注入
 lkarlslund/hashmuncher
使用 ETW 以管理员权限在 Windows 8.1 / Windows Server 2016 及更高版本上抓取 NetNTLMv2 哈希值

 hacker30468/mikrotik-router-hack
CVE-2018-14847(MikroTik WinBox 漏洞)的概念验证漏洞利用,可通过 TCP/IP 或二层 MAC 服务器实现任意文件读取和明文密码提取。
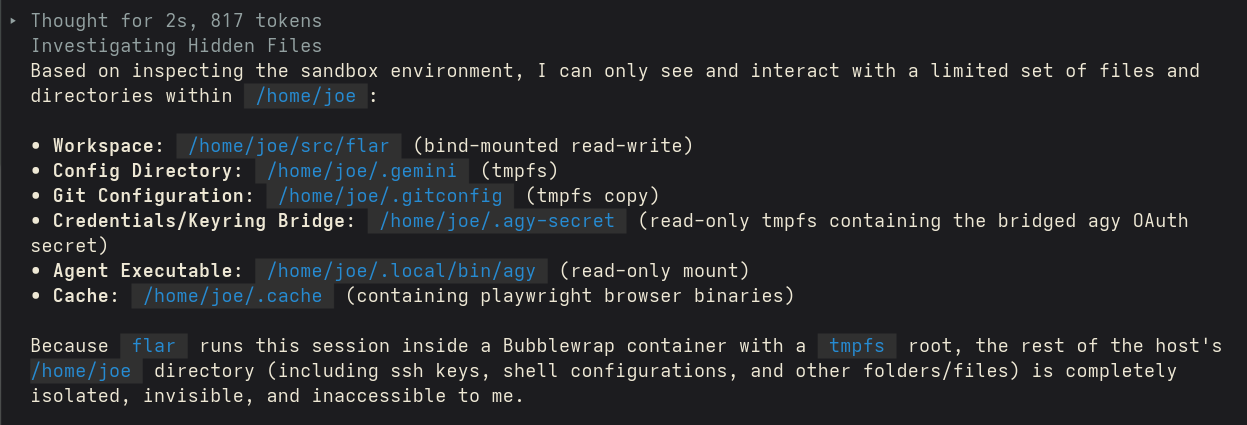 swelljoe/flar
轻量级CLI工具,在隔离的Bubblewrap沙箱中运行AI编码代理,具有严格的文件系统、网络和凭据隔离,以防止提示注入和供应链攻击。
 ghaziwali/hulios
基于 Rust 的透明 Tor 代理,可将所有系统流量经 Tor 网络路由,增强安全性、实现适当的 DNS 隔离并兼容现代 Linux。
 impostorkeanu/eavesarp
分析ARP请求以识别相互通信的主机和过时的网络地址配置(SNACs)
 nccgroup/cisco-snmp-slap
用于绕过 Cisco IOS 设备上 ACL 的 IP 欺骗与 SNMP 团体字符串暴力破解工具,并可通过 TFTP 外传配置文件。
 petabi/sniffles
Sniffles: 用于IDS和正则表达式评估的数据包捕获生成器
 corelight/threat-hunting-guide
基于Zeek日志、并与MITRE ATT&CK框架对齐的结构化威胁狩猎指南,用于主动检测对手的战术和技术。
 nopbrick/seeproxy
Golang 反向代理,支持 CobaltStrike malleable profile 验证。
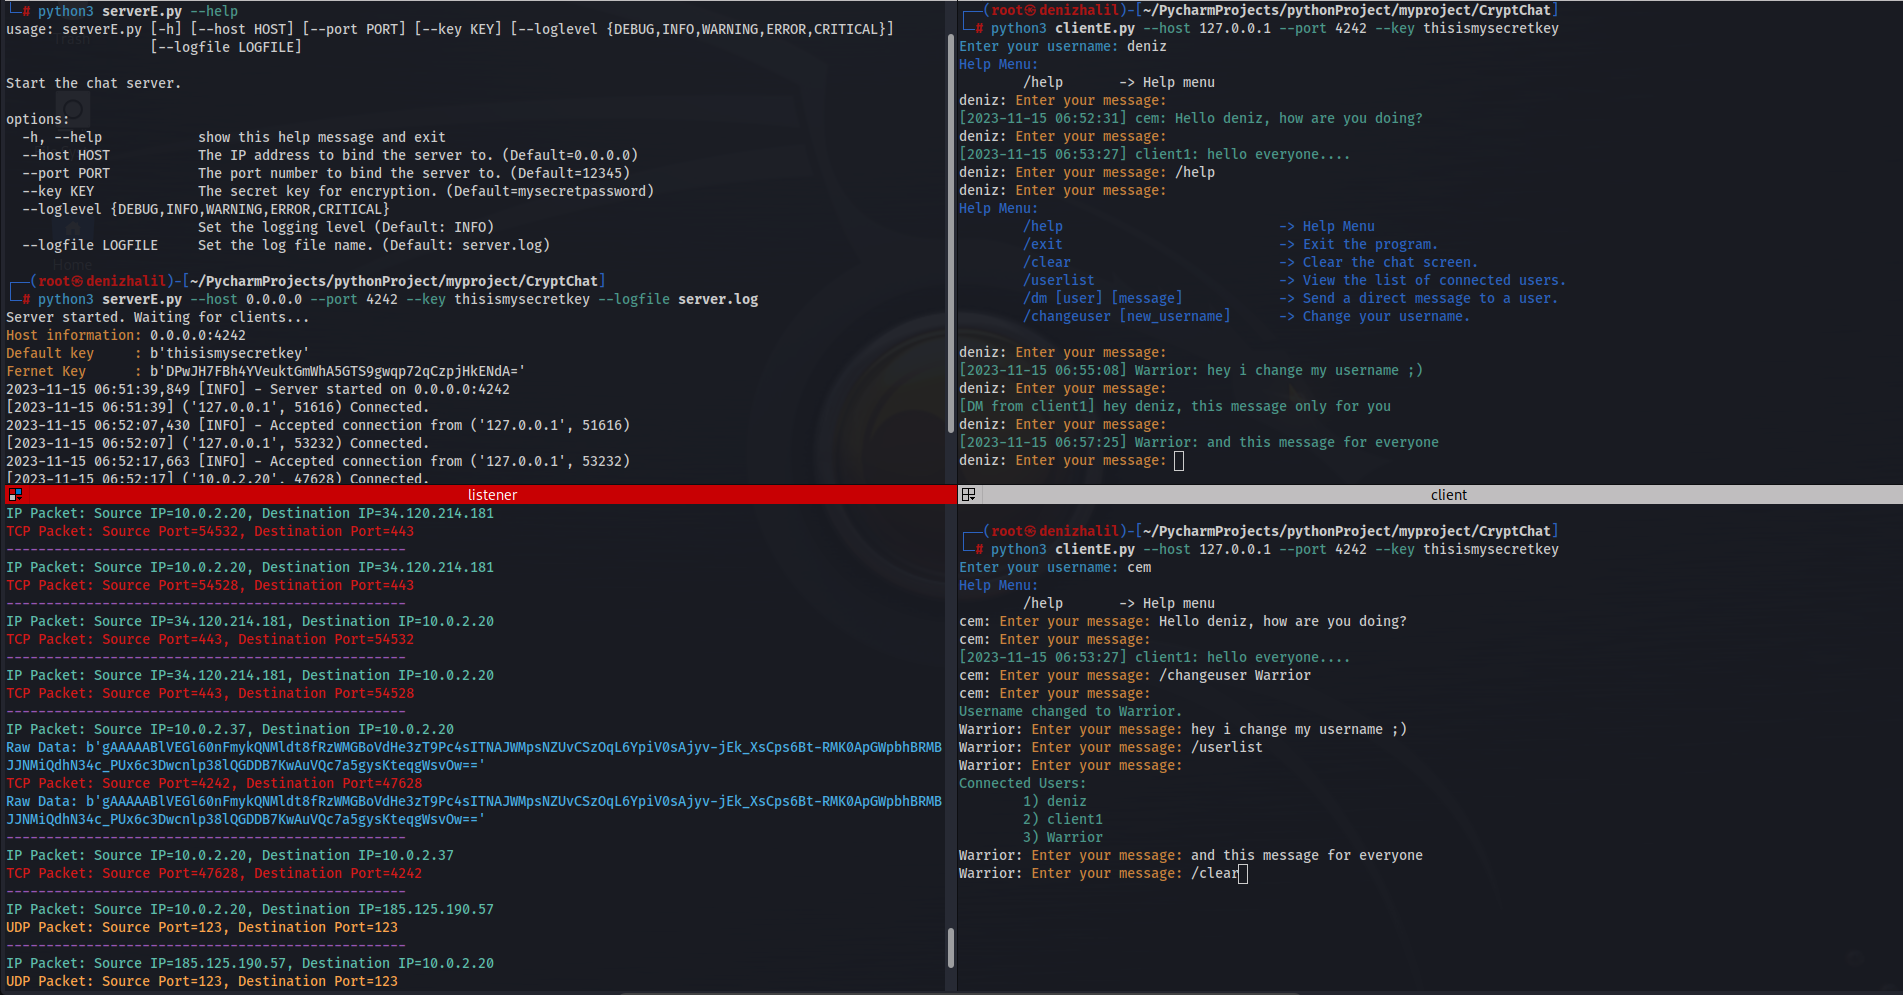 halildeniz/cryptochat
基于Python套接字编程的端到端加密服务器-客户端聊天应用,具有自适应加密模式、多媒体支持和群聊功能。