#1
用于分析、监控和保护网络基础设施和协议的工具。
Kitploit 推荐

 al4n4n/cve-2026-58115
CVE-2026-58115 的 PoC、非破坏性扫描器、Docker 实验环境、PCAP 和 Suricata/Sigma 检测规则;该漏洞可在 Siemens SIMATIC IoT2050 上通过 Node-RED 管理 API 无需身份验证地以 root 权限远程执行代码。
 offseq/threat-finder
Runtime vulnerability scanner: finds CVEs in the services actually running on a host and ranks them by network exposure.
 twili8/homer
Donut 的规避型分支,用于生成位置无关的 shellcode,从内存中加载 PE Windows 载荷
 aerleon/aerleon
为Cisco、Juniper、Palo Alto等设备生成防火墙ACL,通过单一的YAML策略语言以及CLI或Python API。

 fengguan/arpcut
Rooted Android app that scans LAN devices and cuts or restores their network access via ARP spoofing, with OUI vendor lookup, whitelist, and…
 rbsec/sslscan
Fast SSL/TLS scanner that discovers supported cipher suites, protocols, and vulnerabilities (Heartbleed, POODLE, CRIME) with certificate chain…
 blessedrebus/krawl
Krawl是一个可定制、轻量级、云原生的网络诱骗服务器和反爬虫工具,它利用逼真、随机生成的诱饵数据和AI生成的HTML模板,创建具有低悬果实漏洞的虚假Web应用。
 uvian/xboard-core
Xboard 节点后端:基于 Xray-core v26.10.31,单补丁实现设备数/限速,严格对齐 Xboard V2 契约,内置 CVE-2026-98432 缓解
 meshcore-dev/meshcore
一种新的轻量级混合路由网状协议,适用于分组无线电台
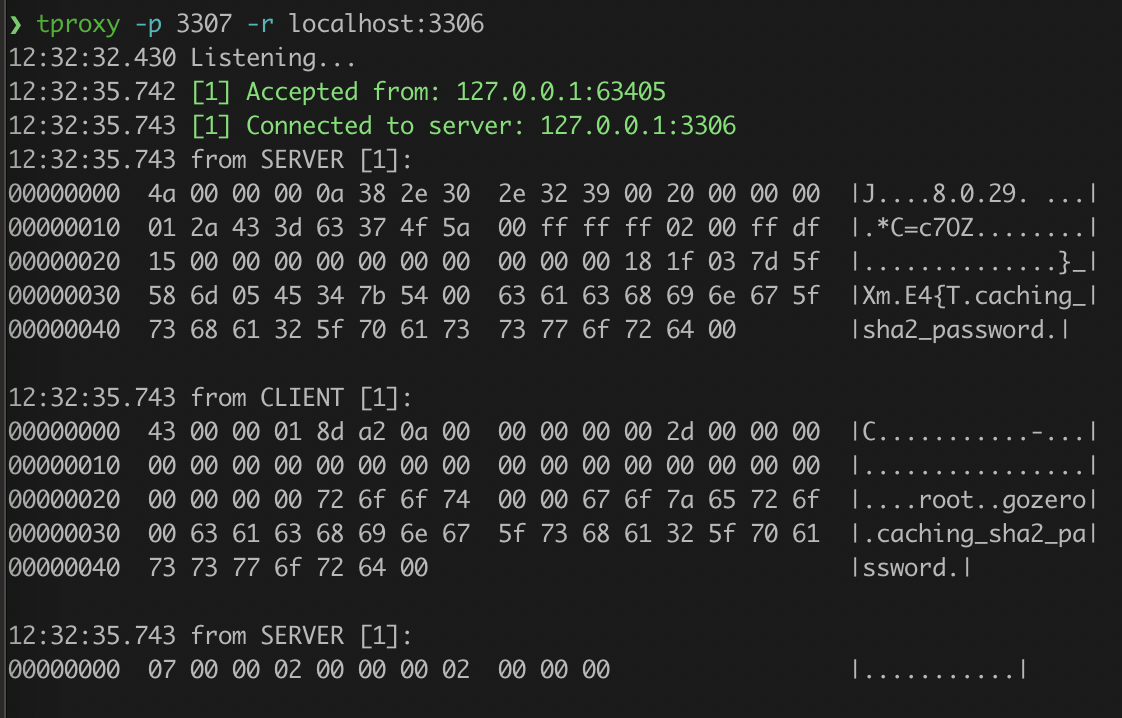 kevwan/tproxy
一个用于代理和分析TCP连接的CLI工具。
 zentinelproxy/zentinel
安全优先的反向代理,旨在守护自由网络。
 pion/dtls
DTLS 1.2 和 1.3 的原生 Go 实现,支持 ECDHE 和 PSK 密钥交换、AEAD 密码套件、连接 ID、会话恢复、0-RTT 以及加密客户端问候(Encrypted Client Hello)。
 googlesky/cve-2026-126837
针对 CVE-2026-126837 的容器化差分实验环境与 PoC,演示 MongoDB Node.js 驱动中的 SRV 目标重定向,以及在 7.7.0 与 7.8.0 版本上的 SCRAM 凭据捕获。
 gojue/ecapture
使用 eBPF 捕获 SSL/TLS 明文——无需 MITM 代理或安装自定义 CA。支持 x86_64\arm64 和 loong64 上的 Linux 与 Android。
 fenkohq/dnsmonster
被动DNS捕获与监控工具包
 jdinovo/spade
SPaT Attack Detection and Evaluation dataset
 lissy93/awesome-privacy
🦄 A curated list of privacy & security-focused software and services