Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Krawl — Krawl是一个可定制、轻量级、云原生的网络诱骗服务器和反爬虫工具,它利用逼真、随机生成的诱饵数据和AI生成的HTML模板,创建具有低悬果实漏洞的虚假Web应用。 | Kitploit
工具/GitHubGitHub/blessedrebus/krawl
容器安全信息收集Web安全网络安全云安全威胁情报事件响应反机器人AI 安全
GitHubblessedrebus/krawl

Krawl

Krawl是一个可定制、轻量级、云原生的网络诱骗服务器和反爬虫工具,它利用逼真、随机生成的诱饵数据和AI生成的HTML模板,创建具有低悬果实漏洞的虚假Web应用。

55845764天前Kitploit 审核通过
分享
查看仓库网站

Krawl

一个现代、可定制的 Web 蜜罐服务器,旨在通过欺骗性网页、虚假凭据和金丝雀令牌来检测和追踪攻击者与网络爬虫的恶意活动。

阅读文档

配置构建器 规则构建器 在线演示

许可证 发布版本
GitHub 容器注册表 Kubernetes Helm Chart

目录

  • 演示
  • 什么是 Krawl?
  • Krawl 仪表盘
  • 部署模式
  • Krawl 封禁列表
  • 快速开始
    • Docker Run
    • Docker Compose
    • Kubernetes
    • Uvicorn (Python)
  • 配置
  • 封禁恶意 IP
  • 攻击检测
  • IP 信誉
  • 使用 AI 进行欺骗
  • 在反向代理或 CDN 后运行
  • 指标与监控
  • 文档
  • 贡献

演示

提示:爬取 robots.txt 中的路径可获得额外乐趣

Krawl URL:http://demo.krawlme.com

查看仪表盘 http://demo.krawlme.com/das_dashboard

什么是 Krawl?

Krawl 是一个云原生欺骗服务器,旨在检测、延迟和分析恶意攻击者、网络爬虫和自动化扫描器。

它创建逼真的虚假 Web 应用程序,其中充满唾手可得的诱饵,例如管理面板、配置文件和暴露的虚假凭据,以吸引并识别可疑活动。
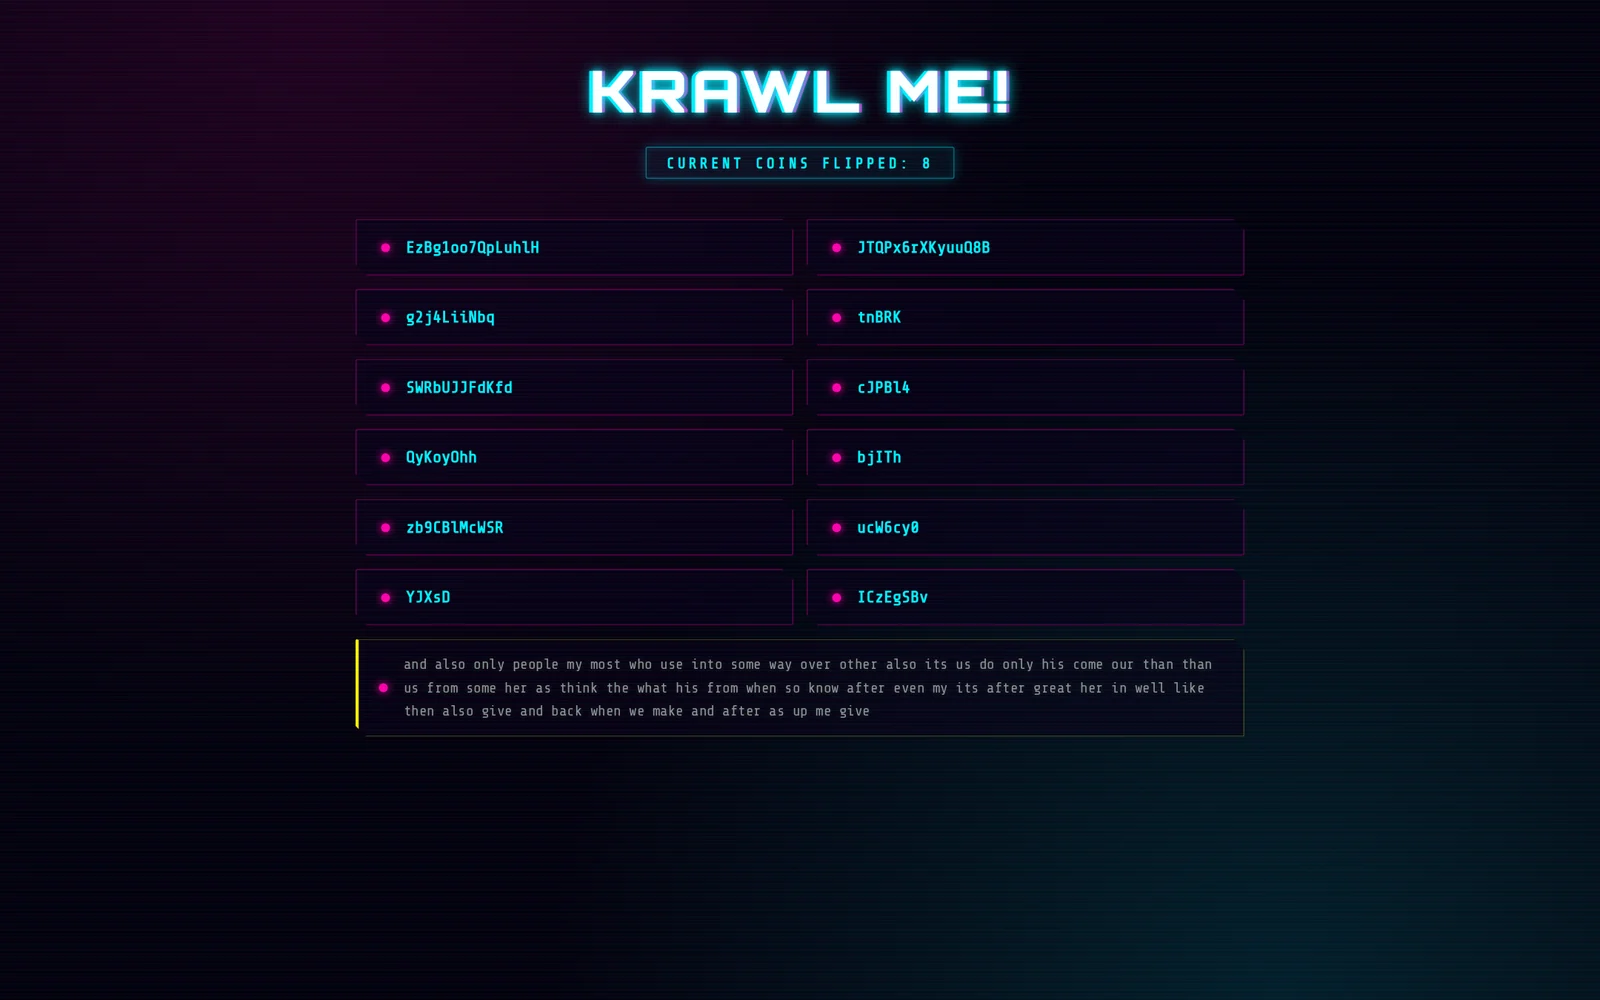
dashboard

通过消耗攻击者的资源,Krawl 有助于清晰地区分恶意行为与合法爬虫。

其特性包括:

  • AI 生成的欺骗页面:让攻击者帮你生成虚假的易受攻击攻击面
  • 蜘蛛陷阱页面:基于 spidertrap 项目 生成无限随机链接以消耗爬虫资源
  • 虚假登录页面:WordPress、phpMyAdmin、管理面板
  • 蜜罐路径:在 robots.txt 中公布以捕获扫描器
  • 虚假凭据:看似真实的用户名、密码、API 密钥
  • Canary Token 集成:触发外部告警
  • 随机服务器响应头:基于服务器响应头和版本迷惑攻击
  • 实时仪表盘:监控可疑活动
  • YARA 攻击检测:内置超过 3,100 条规则,覆盖 Web 攻击、漏洞利用载荷、超过 2,500 个 CVE、IoT 僵尸网络和暴露探测,并以匹配的虚假回复进行应答
  • 可自定义的虚假内容:每个虚假页面和攻击回复都是列在 responses/manifest.yaml 中的文件
  • 随机错误注入:模拟真实服务器行为

你可以轻松地将 Krawl 与其他服务一起暴露,通过反向代理保护它们免受网络爬虫和恶意用户的侵扰。更多详情,请参阅反向代理文档。
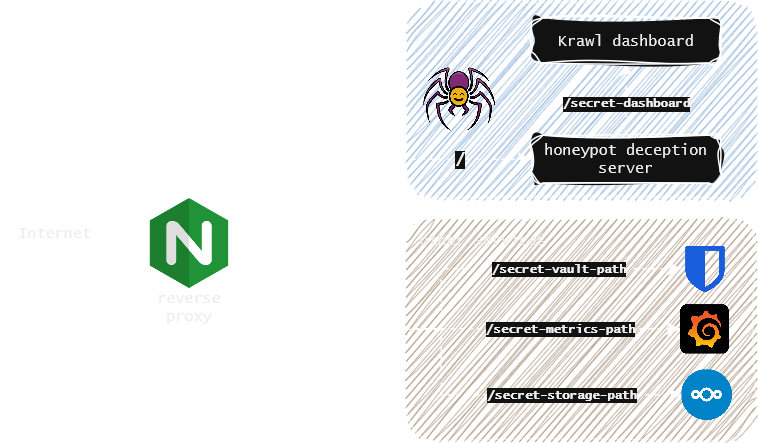
use case

Krawl 仪表盘

Krawl 提供全面的仪表盘,可通过启动时生成的随机秘密路径访问,或通过 KRAWL_DASHBOARD_SECRET_PATH 配置的自定义路径访问。这使仪表盘对扫描蜜罐的攻击者保持隐藏。

任何拥有仪表盘路径的人都可以打开五个标签页:
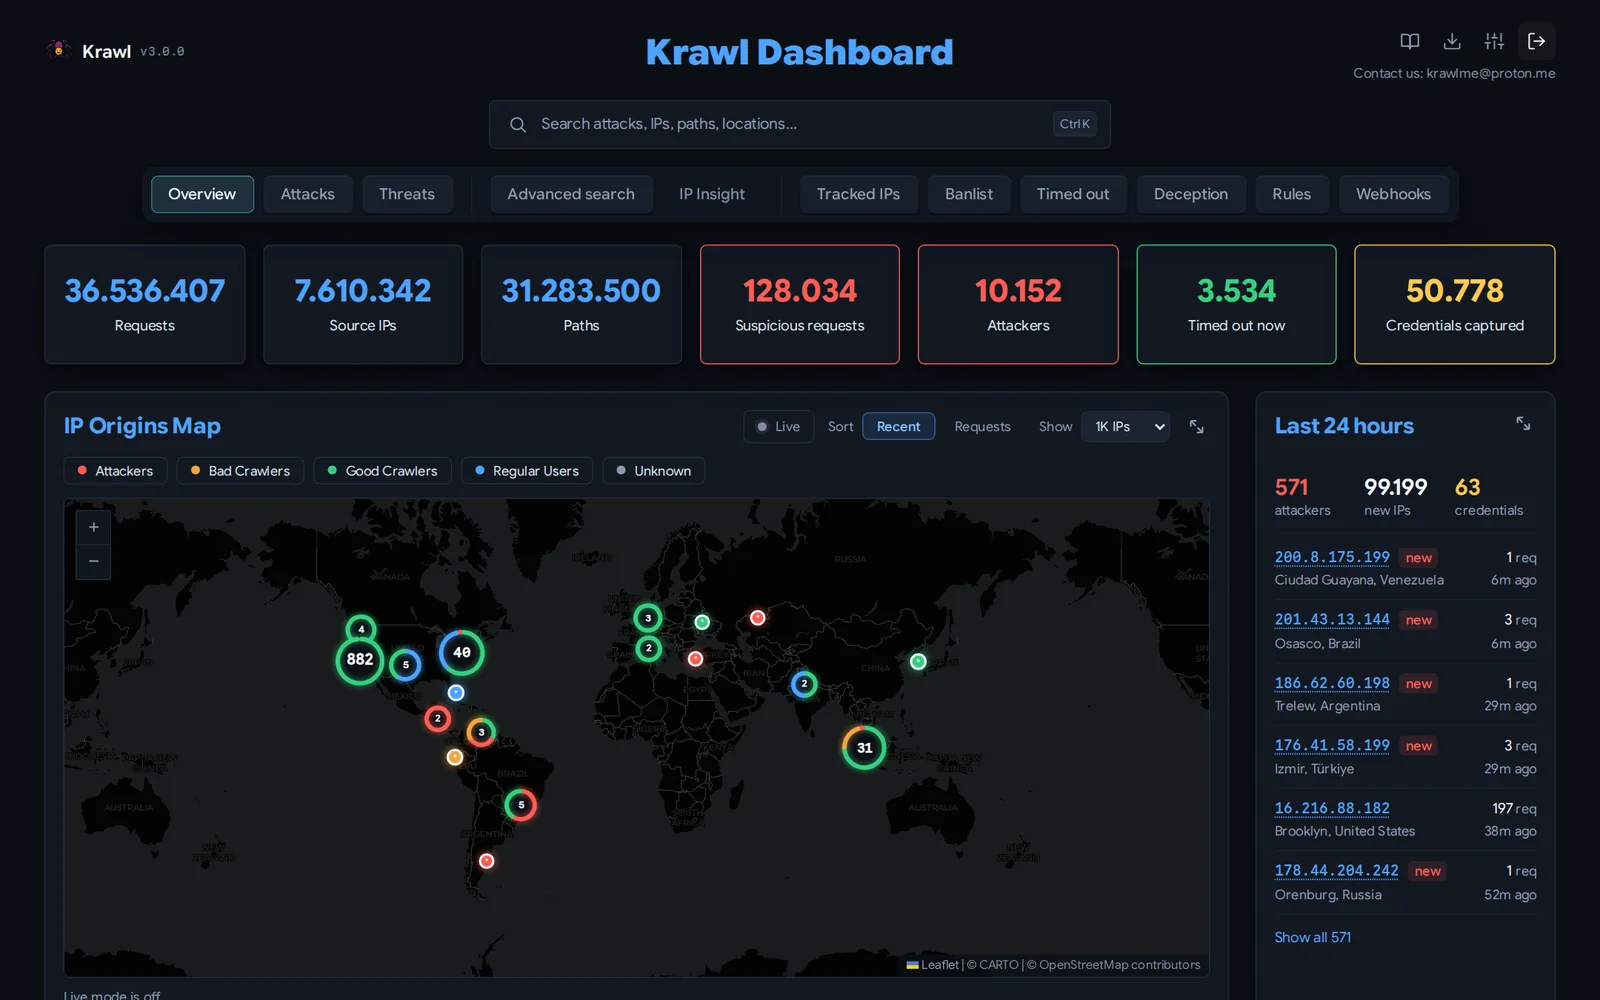
  • 概览:攻击活动的高层视图:IP 来源的交互式地图、最近的疑似请求,以及排名靠前的 IP、User-Agent 和路径。

geoip

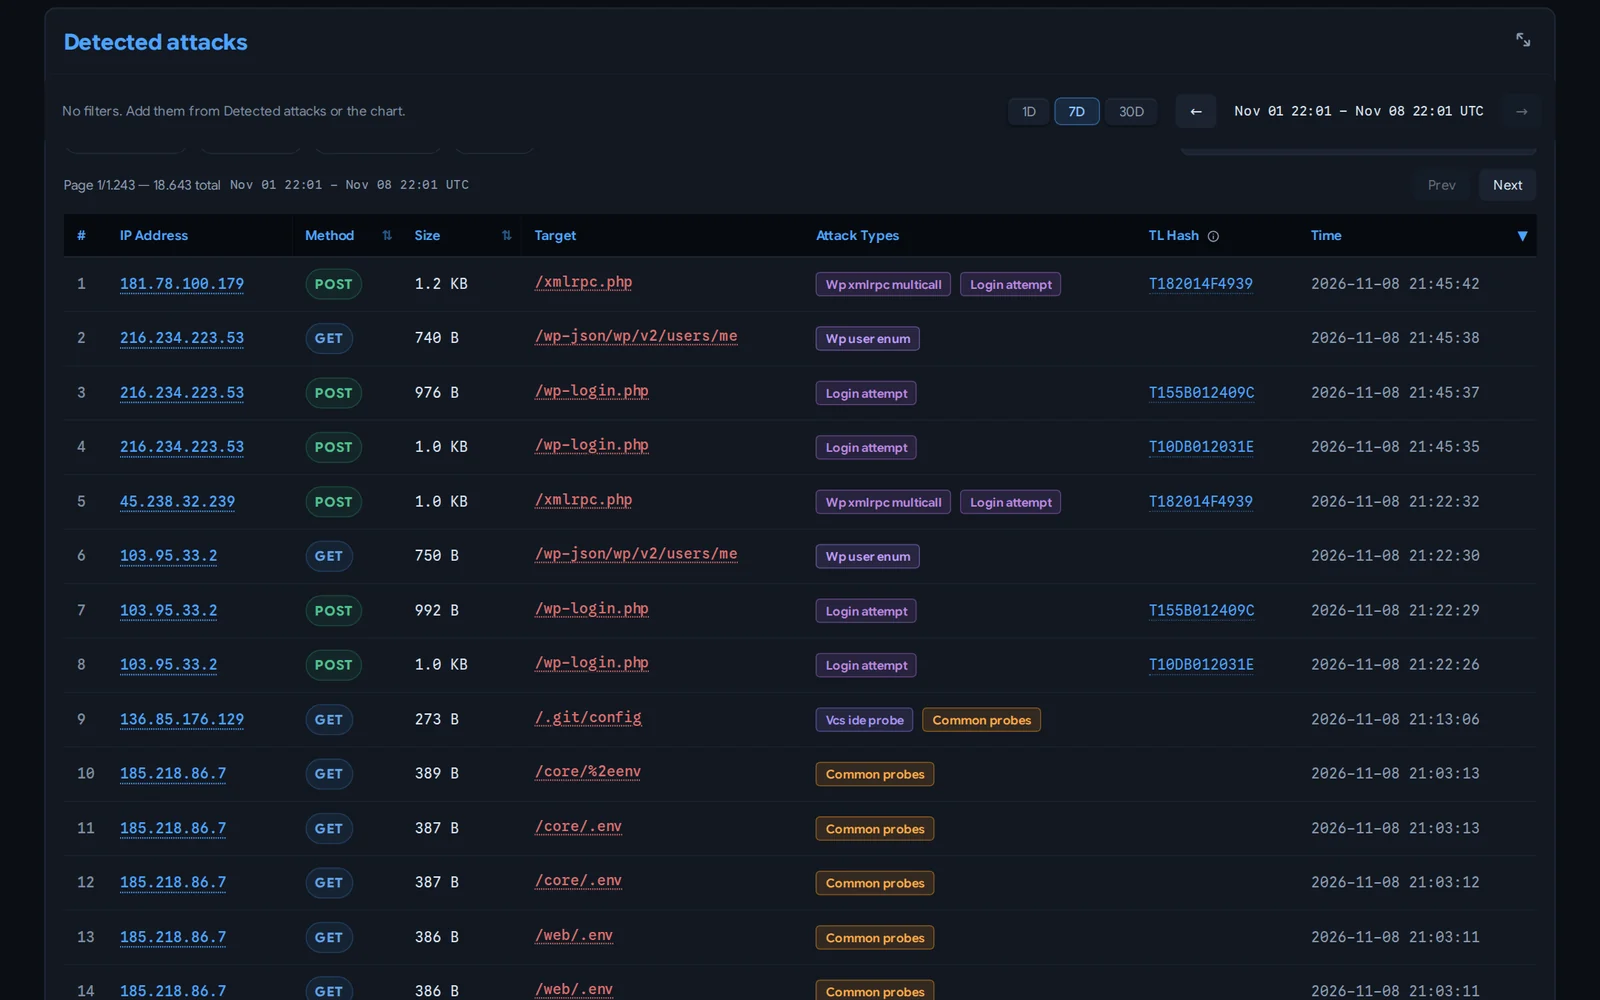
  • 攻击:详细展示捕获的凭据、蜜罐触发事件和检测到的攻击类型(SQLi、XSS、路径遍历等),并配有图表和表格。

attack_types

  • 威胁:将载荷按 TLSH 模糊哈希分组为攻击活动,使一个 webshell 及其修改变体被视为同一个攻击活动,而非互不相关的命中,并附带所有捕获文件的索引。

  • 高级搜索:按路径、主机、IP、referer、user agent、方法、原始请求文本和 HTTP 头查找已存储的请求。

  • IP 洞察:对选定 IP 进行深入取证视图:地理位置、ISP/ASN 信息、信誉标记、行为六边形、攻击类型排名、正常与恶意请求计数、平均严重程度、referer 历史、捕获的文件和凭据、类别时间线以及完整访问历史。
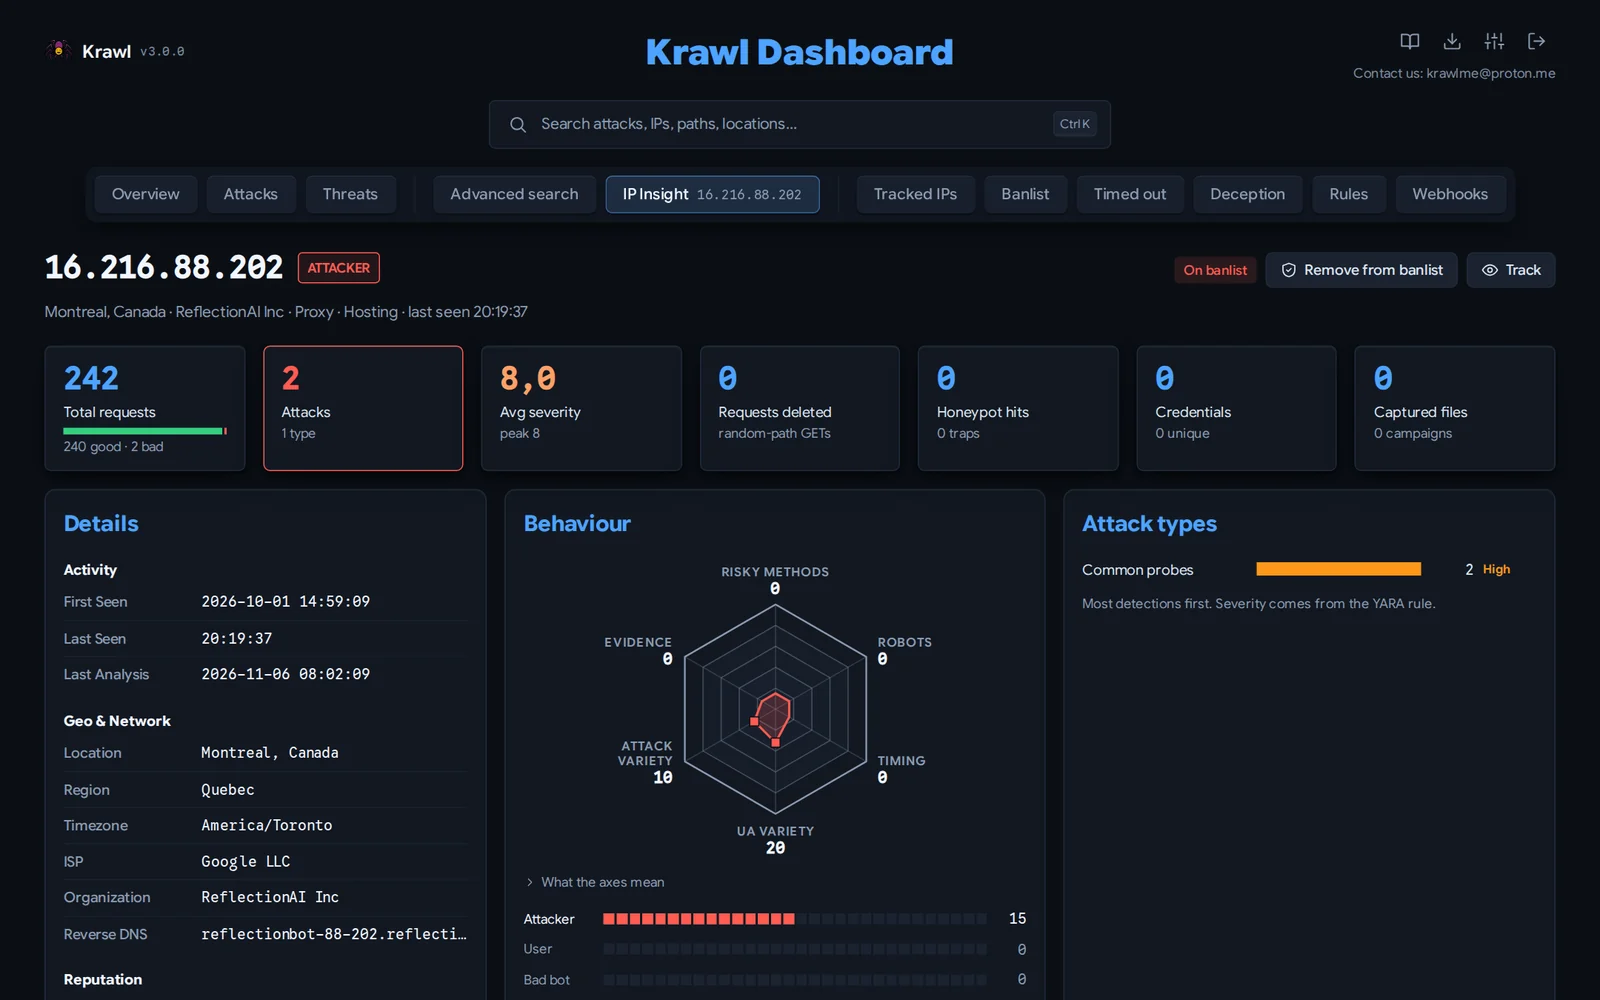
ipinsight

此外,使用仪表盘密码进行身份验证后,将开放受保护的标签页:

  • 跟踪的 IP:维护一个需要长期监控的 IP 地址观察列表。
  • IP 封禁列表:管理 IP 封禁、查看检测到的攻击者,并以原始格式或 IPTables 格式导出封禁列表。
  • 超时:查看因自动速率限制而被临时封禁的 IP,并豁免不应被封禁的 IP。
  • 欺骗:管理 AI 生成的页面,导出它们或导入新页面。
  • 规则:浏览已加载的 YARA 规则及其元数据、虚假回复和匹配计数,并无需重启即可上传或删除你自己的规则文件。
  • Webhook:将封禁转发到 CloudFlare 和其他防火墙。

标题栏图标可打开文档、封禁列表导出,以及一个设置面板,显示当前运行配置和一个用于按需运行计划任务的维护页面。

更多详情,请参阅仪表盘文档。

部署模式

Krawl 支持两种部署模式,由 config.yaml 中的 mode 设置或 KRAWL_MODE 环境变量控制。

独立模式可扩展模式
数据库SQLite(WAL 模式)PostgreSQL
缓存内存中的 Python 字典Redis(多级 TTL)
副本数1(单实例)1+(水平扩展)
外部依赖无PostgreSQL + Redis
适用场景开发、家庭实验室、<50 万请求生产环境、高可用、>50 万请求

独立模式:非常适合请求量较低的开发环境或家庭实验室。无需任何额外配置,只需运行 Krawl 即可使用。

  • 单容器部署,无外部依赖
  • 内存和资源占用更低

可扩展模式:专为生产环境或高流量蜜罐设计。Helm chart 默认使用此模式。

  • 得益于 Redis 多级缓存,仪表盘响应更快、更灵敏
  • Redis 作为 PostgreSQL 前的热路径缓存,降低磁盘 I/O
  • 水平扩展可增加负载均衡器后方的 Krawl 副本数量

有关详细配置、Docker Compose 示例、Kubernetes/Helm 设置以及分步迁移说明,请参阅部署模式文档。

Krawl 封禁列表

Krawl 维护一份定期更新的 banlist.txt,其中包含触发了其蜜罐陷阱的攻击者的 IP 地址。该封禁列表每周发布并提供下载,帮助社区即使不使用 Krawl 也能预先阻止已知的恶意行为者。

封禁列表也可直接从以下地址获取: https://demo.krawlme.com/das_dashboard/api/export-ips?categories=attacker&fwtype=raw。

在实例之间共享封禁列表

Krawl 实例可以联合共享各自的封禁列表:每个实例都可以在无需认证的路径上发布自己的列表,并拉取其他实例(或任何纯文本 IP 列表)的列表。获取到的 IP 会合并到本地封禁决策中,并在仪表盘中显示。

banlist:
  # Public, unauthenticated download path for this instance's banlist.
  # Supports the same ?categories= and ?fwtype= parameters as the main API.
  # Empty = disabled.
  export_path: "/public_banlist.txt"

  # Upstream banlists to fetch and merge. Plain ".txt" lists work too.
  sources:
    - "https://demo.krawlme.com/das_dashboard/api/export-ips?categories=attacker&fwtype=raw"
    - "https://krawl.example.com/public_banlist.txt"

  refresh_interval: 3600  # seconds between fetches

快速开始

Docker 运行

使用最新镜像以独立模式运行 Krawl:

docker run -d \
  -p 5000:5000 \
  -e KRAWL_DASHBOARD_SECRET_PATH="/my-secret-dashboard" \
  -e KRAWL_DASHBOARD_PASSWORD="my-secret-password" \
  -v krawl-data:/app/data \
  --name krawl \
  ghcr.io/blessedrebus/krawl:latest

访问服务器 http://localhost:5000

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    415
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    343
  • 5

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    258

探索所有工具

浏览我们的工具集合

查看所有工具 →