
 #1

 facebookincubator/bpfjailer
基于 eBPF LSM 的强制访问控制和 jailer
 wazuh/wazuh
Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
oisf/suricata用于实时流量检测、入侵检测与防御、协议分析以及基于规则的威胁狩猎的开源网络 IDS/IPS/NSM 引擎。
 vulncheck-oss/initial-access-community
基于 Go 的漏洞利用工具,针对路由器、VPN、设备及物联网中未经身份验证的网络漏洞,并附带 PCAP、Suricata/Snort/YARA/Sigma 规则以及 Nmap 脚本。
 projectdiscovery/pd-agent
ProjectDiscovery Cloud - Agent
 0xthearchitect/beatbox
🧊Disposable environments on your own computer
 cloudflare/cloudflared
Cloudflare Tunnel 的客户端,通过零信任架构实现仅出站的安全连接到源站。无需更改防火墙即可支持 HTTP、WebSocket、SSH 和 RDP 流量,提供访问控制和身份验证。
 kulikov0/whitelist-bypass
通过 webrtc 隧道传输数据以绕过审查
 mangod12/onealert
针对OT/ICS网络的AI驱动SOC——6个自主代理,MITRE ATT&CK映射,Suricata/Zeek数据摄取,人机协同响应,330多项测试。面向中小企业的Claroty/Dragos开源替代方案。
 thakur2309/pagasus-pro
基于 Python ADB 的 Android 设备管理与安全审计工具包,提供交互式菜单,用于 root 检测、权限转储、可调试应用扫描、日志与联系人提取。
 b3rt1ng/koi
多会话反向 shell 处理器,支持 PTY 升级、后渗透模块、三层隧道、用于规避 EDR 的载荷混淆、会话日志记录,以及用于 LLM 驱动控制的 MCP 服务器。
 silentmesh-systems/lure
植入的凭据会让攻击者暴露。适用于任何网络的免费安全网:公司 IT、家庭、办公室、银行、医院、工厂。在使用时告警,而非在打开时。提供 CLI、本地仪表盘以及面向 AI 代理的 MCP。Apache-2.0。
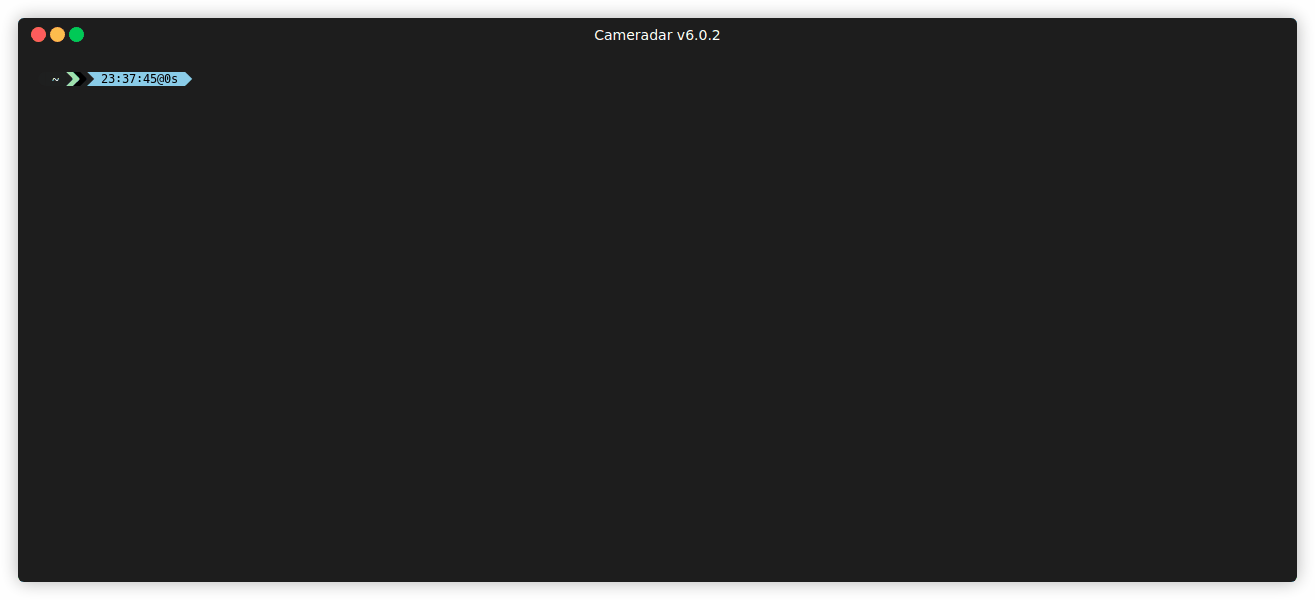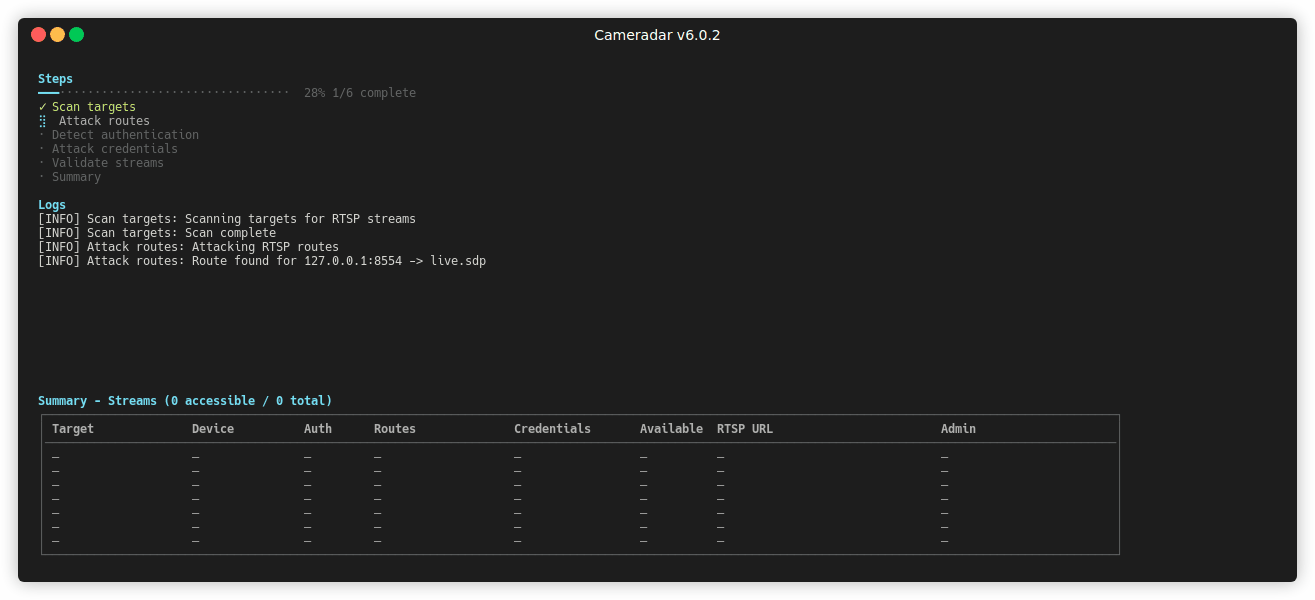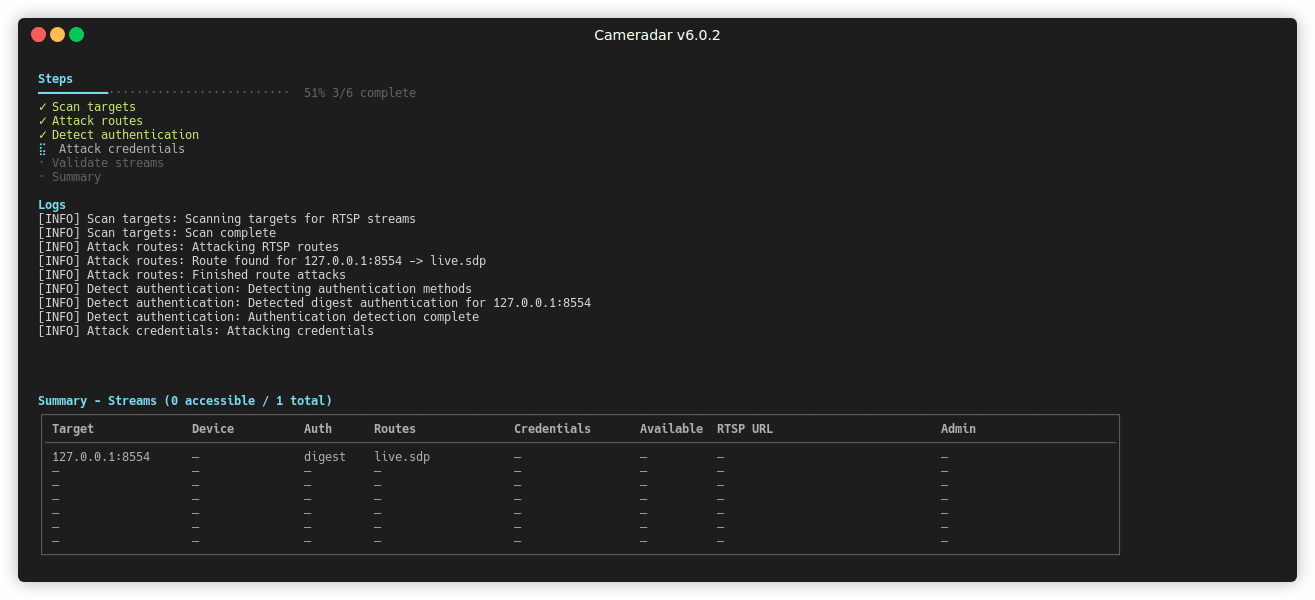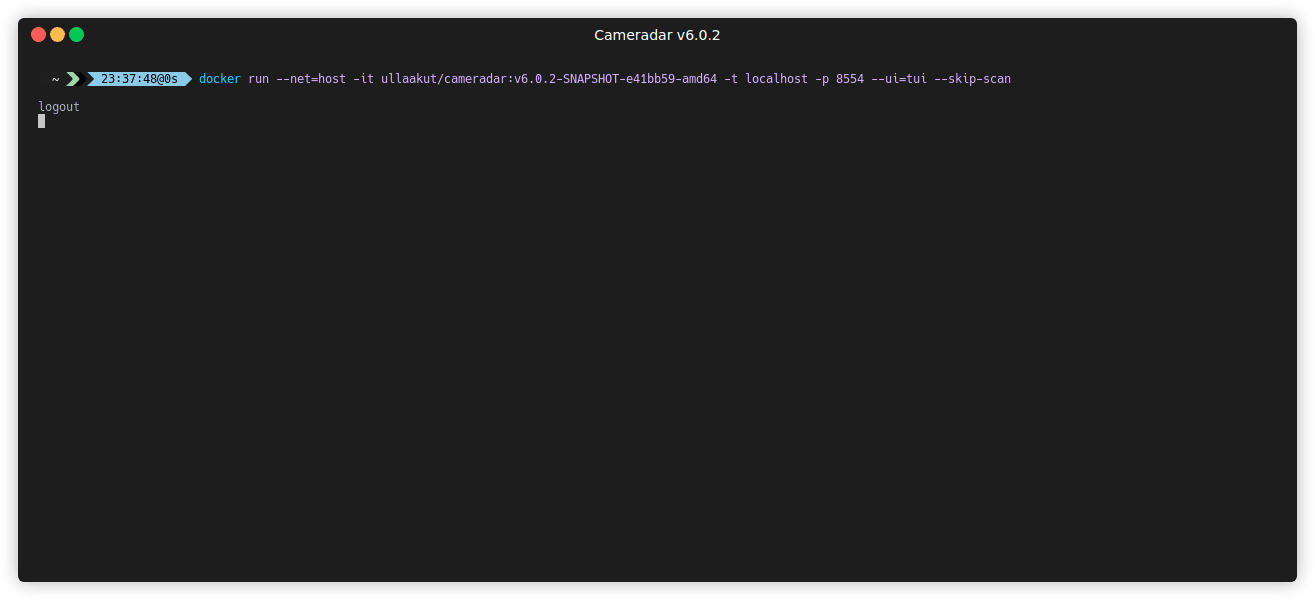 ullaakut/cameradar
Cameradar 攻击进入 RTSP 视频监控摄像机
 openvpn/openvpn
实现VPN协议的安全隧道守护进程,支持TLS加密、证书认证以及私有网络的路由/防火墙配置。
 projectdiscovery/retryabledns
用 Go 编写的可重试 DNS 客户端
 ph4ntom-rev/rtw89-monitor-injection
Realtek RTL8852AE / rtw89 Monitor Mode and Packet Injection (Raw TX) patch for Linux / Kali Linux








