

在你自己的机器上,不到一分钟就能看到它抓到人:
git clone https://github.com/SilentMesh-Systems/Lure && cd Lure && python3 -m lure demo
Lure,由 SilentMesh 打造
植入的凭据会让攻击者暴露行踪。 为任何网络提供一道安静的安全网,从家用路由器到数据中心。欺骗,绝不干扰。
面向所有人、任何网络的免费凭据诱饵:家庭、小型办公室、公司 IT、数据中心、银行、医院和工业厂区。
攻击者常常利用窃取的 VPN 或跳板机登录凭据进入网络,然后在他们能触及的机器上寻找更多保存的密码:管理员桌面、文件共享、主目录和旧邮件。Lure 会植入虚假凭据供他们发现。如果有人试图使用其中任何一个,你就会收到告警,说明发现了哪个文件以及你把它植入在哪里。
| 使用者 | Lure 如何提供帮助 |
|---|---|
公司 IT(默认 it 配置文件) | 防火墙和终端工具背后的一道安全网:文件服务器上的诱饵电子表格、管理员桌面上的已保存 RDP 文件、跳板主机上的供应商 VPN 配置文件。第一次密码搜寻就会拉响警报 |
| 勒索软件早期预警 | 勒索软件团伙在加密前会花数天时间收集凭据。第一天就被使用的诱饵能帮你夺回那几天时间 |
| 丢失的笔记本电脑和泄露的备份 | 被盗笔记本电脑、备份或邮箱导出文件中的诱饵文件会在有人尝试使用时触发,即使数月之后也一样,因为轮换的诱饵会持续告警 |
| 开发者 | 诱饵 .git-credentials 能抓住任何翻找主目录以获取代码访问权限的人。真正的 git 会发送它 |
小型办公室(office) | 账户 PC 上的薪资、Tally 和 HR 诱饵。无需安全团队:一条告警发送到你的 webhook |
家庭(home) | 用 Raspberry Pi 作为监听器,家庭 PC 上放置路由器、NAS 和 CCTV 诱饵。有人在你的 Wi-Fi 上搜寻密码时会 ping 你的手机 |
银行、医院、工厂(bank、hospital、plant) | 核心银行系统、HIS 和 PACS,或 SCADA 和历史数据库登录,使用对应场所的词汇 |
| MSSP 和 IT 服务公司 | 为每个客户提供免费控制措施,通过 syslog 或 webhook 告警到他们的 SIEM |
| 事件响应 | 在调查过程中植入诱饵。如果它们触发,说明攻击者仍在内部,而攻击者的路径会显示他们去了哪里 |
| 红队和蓝队 | 红队是否上钩了,蓝队多快发现? |
| AI 代理(MCP) | 代理每天检查 Lure、轮换诱饵、记录植入位置,并将告警及其路径转化为事件记录 |
| 教学和研讨会 | 十分钟内就能在笔记本电脑或 Pi 上现场演示的欺骗技术 |
尚未覆盖:Azure 诱饵密钥、托管演示监听器和 macOS。AWS 诱饵密钥为预览版。
无需安装步骤:克隆仓库,然后在仓库文件夹中用 python3 -m lure 运行(或 pip install .)。
选择一台监听器主机:IT 侧任何无人会合法登录的备用 Linux 机器或虚拟机。
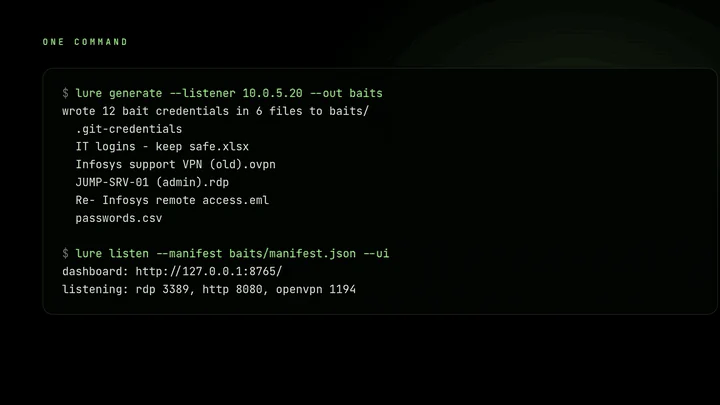
生成诱饵集,并将其指向该主机:
python3 -m lure generate --listener 10.0.5.20 --out baits
这会写入八个诱饵文件,其内容设计得足以令人信服:
| 诱饵 | 外观 | 放置位置 |
|---|---|---|
诸如 passwords_FINAL_v2.xlsx 的电子表格 | 一份来自“IT 支持”的真实工作簿,已有数月之久,包含一个 Notes 列、一行“临时”共享管理员记录(“TODO:审计后轮换”)以及一个“旧 - 请勿使用”工作表 | 文件共享或 Documents 文件夹 |
DO NOT DELETE - JUMP-SRV-01.rdp | 一个已保存的远程桌面连接,其中填写了用户名 | 管理员或工程工作站桌面 |
Infosys support VPN (old).ovpn | 一个供应商 VPN 配置文件,其登录信息位于注释中,并带有关于 RDP 文件的提示 | 跳板机或供应商笔记本电脑共享 |
passwords.csv | 一份浏览器密码导出文件 | Downloads 文件夹 |
.git-credentials | 一个 git 凭据存储;真实的 git 会发送此登录信息 | 主目录 |
Re- Infosys remote access.eml | 一封泄露临时登录信息并指向 VPN 配置文件和电子表格的电子邮件 | 邮箱导出或 Documents 文件夹 |
诸如 IT helpdesk - scan to set up VPN.png 的二维码通知 | 一个打开带有隐藏令牌 URL 的二维码。扫描它会触发警报 | 公告板、打印海报或共享 Pictures 文件夹 |
bookmarks.html | 一个导出的浏览器收藏夹文件,其中包含管理控制台,其中一个带有令牌 | 管理员的浏览器配置文件或 Documents 文件夹 |
manifest.json | 哪个用户名属于哪个诱饵(不含密码)。请将其保持在网络之外。 | 仅放在监听主机上 |
名称、供应商和日期在每次运行时都会变化。用户名看起来像真实账户(r.patil_adm、svc_vcenter2、vendor.infosys),绝不是随机字符串,并且文件日期被回溯到数周或数月之前。这些诱饵彼此指向,因此每找到一个都会让下一个更加可信。
使用 --profile it(默认:NAS、vCenter、内网)、office(薪资、Tally、HR)、home(路由器、NAS、CCTV,用于家中的 Raspberry Pi)、bank(核心银行、支付交换机)、hospital(HIS、PACS、实验室)或 plant(SCADA、历史数据库、MES)来选择适合该场所的词汇。或者自带词汇:复制 profiles/legal.json(还有 education.json、retail.json),更改系统、供应商和措辞,然后使用 --profile my-org.json 传递该文件。欢迎提交包含新配置文件的拉取请求。
放置后,准确记录每个诱饵所在的位置,以便警报可以说明:
python3 -m lure record jump-host.rdp "ENG-WS-07:C:\Users\eng\Desktop"
python3 -m lure record passwords.xlsx "\\files01\engineering"
在多个位置植入 VPN 配置文件?用 --vpn-count 3 为每个位置各生成一个。每个文件都有自己的监听端口,因此即使 VPN 登录本身是加密的,告警也能指出确切的文件。
用 lure rotate 定期轮换整套文件。新的诱饵会被写入,旧文件移入 retired/,而旧凭据仍保留在清单中:任何之前窃取了它们的人仍然会触发告警。
保持新鲜。 用 cron 每月轮换一次,或者让你的 AI agent 通过 MCP 来完成:
# crontab -e : 03:00 on the 1st of every month
0 3 1 * * cd /opt/lure && python3 -m lure rotate --manifest baits/manifest.json && systemctl restart lure-listen
然后将 baits/ 中列出的新文件重新植入。
在监听主机上运行监听器:
python3 -m lure listen --manifest baits/manifest.json \
    --webhook https://your-alerts.example/hook --syslog 10.0.1.5:514
它监听 RDP(3389)、HTTP(8080)和 OpenVPN(1194)。无需绑定 1024 以下的端口。
测试它。从另一台机器打开 .rdp 诱饵文件并尝试连接。你应该会收到一条类似这样的告警:
{"severity": "high", "service": "rdp", "source": "10.0.7.31:51544",
 "username": "r.patil_adm", "bait_file": "DO NOT DELETE - JUMP-SRV-01.rdp",
 "planted_on": "an admin or engineering workstation desktop",
 "location": "FIN-WS-07:C:\\Users\\admin\\Desktop",
 "why": "a bait credential was used: someone found and tried it"}
攻击者可能会将诱饵登录信息输入到你的真实 VPN、Active Directory、SSH 或 Web 登录中,而不是监听器。Lure 可以监视这些系统的日志,并在出现诱饵用户名时发出警报:
python3 -m lure watch /var/log/auth.log /var/log/openvpn.log --manifest baits/manifest.json
# or alongside the listener:
python3 -m lure listen --manifest baits/manifest.json --watch /var/log/auth.log
它可读取任何纯文本日志:Linux 认证日志、VPN 和 RADIUS 日志、Web 服务器日志,或转发到 syslog 的 Windows 安全事件,或使用 wevtutil qe Security /f:text 导出的 Windows 安全事件(失败登录 4625 和 4771 会携带用户名)。仅匹配完整账户名,可带或不带 DOMAIN\ 部分。
通过 NS 记录将一个备用子域委派给监听主机(例如 backup.example.com),然后:
python3 -m lure generate --listener 10.0.5.20 --out baits --dns-zone backup.example.com
python3 -m lure listen --manifest baits/manifest.json      # also answers DNS on UDP 53
电子表格和邮件随后会提到一个旧的备份共享路径,例如 \\vault16.backup.example.com\backup。任何尝试访问它的人,无论使用何种工具,都会发起一次最终到达你的监听器的 DNS 查询,你便会收到一条高优先级告警。你所在区域之外的名称会被拒绝。
python3 -m lure aws create --manifest baits/manifest.json --aws-profile my-admin
python3 -m lure aws watch  --manifest baits/manifest.json --aws-profile my-admin
create 会创建一个没有任何权限的 IAM 用户和一个访问密钥,并写入保存该密钥的 aws credentials (backup job).txt。该密钥无法执行任何操作。任何尝试使用它的人都会发起一次被拒绝的 AWS 调用,CloudTrail 会记录该调用,而 watch 会轮询 CloudTrail 的免费事件历史(通常滞后 5 到 15 分钟)并发出告警。IAM 用户、密钥和 CloudTrail 事件历史均不产生费用。
状态:请求签名已对照 AWS 发布的 Signature Version 4 示例进行验证;完整的创建与监视循环尚未在真实账户上运行过。请将其视为预览版。
--webhook 会为每个平台自动格式化每条告警:Slack(blocks)、Microsoft Teams(cards)、Discord 和 Telegram。任何其他 URL 都会收到纯 JSON 告警。
python3 -m lure listen --manifest baits/manifest.json --ui
然后在监听主机上打开 http://127.0.0.1:8765。它会显示每个诱饵(安静或已触发,以及它被放置的位置)和一个实时告警流,其中带有“标记为已调查”按钮。仪表盘默认仅监听 127.0.0.1,无需安装任何东西,也不会向任何地方发送数据。告警还会保存在清单旁边的 alerts.jsonl 中,因此历史记录在重启后仍然保留。
Lure 包含一个 MCP 服务器,因此 AI 助手可以为你放置诱饵、检查它们并读取告警。它支持当前的 MCP 规范(2026-07-28,包括 server/discover),并且仍然响应较旧的 initialize 握手(2025-11-25 和 2025-06-18),因此较旧的客户端可以继续工作:
python3 -m lure mcp --manifest baits/manifest.json
将其添加到你的 MCP 客户端。对于 Claude Code:claude mcp add lure -- python3 -m lure mcp --manifest /path/to/baits/manifest.json。对于 Claude Desktop 或任何使用 JSON 配置的客户端:
{"mcpServers": {"lure": {"command": "python3", "args": ["-m", "lure", "mcp", "--manifest", "/path/to/baits/manifest.json"]}}}










