
 #1
用于分析、监控和保护网络基础设施和协议的工具。
Kitploit 推荐
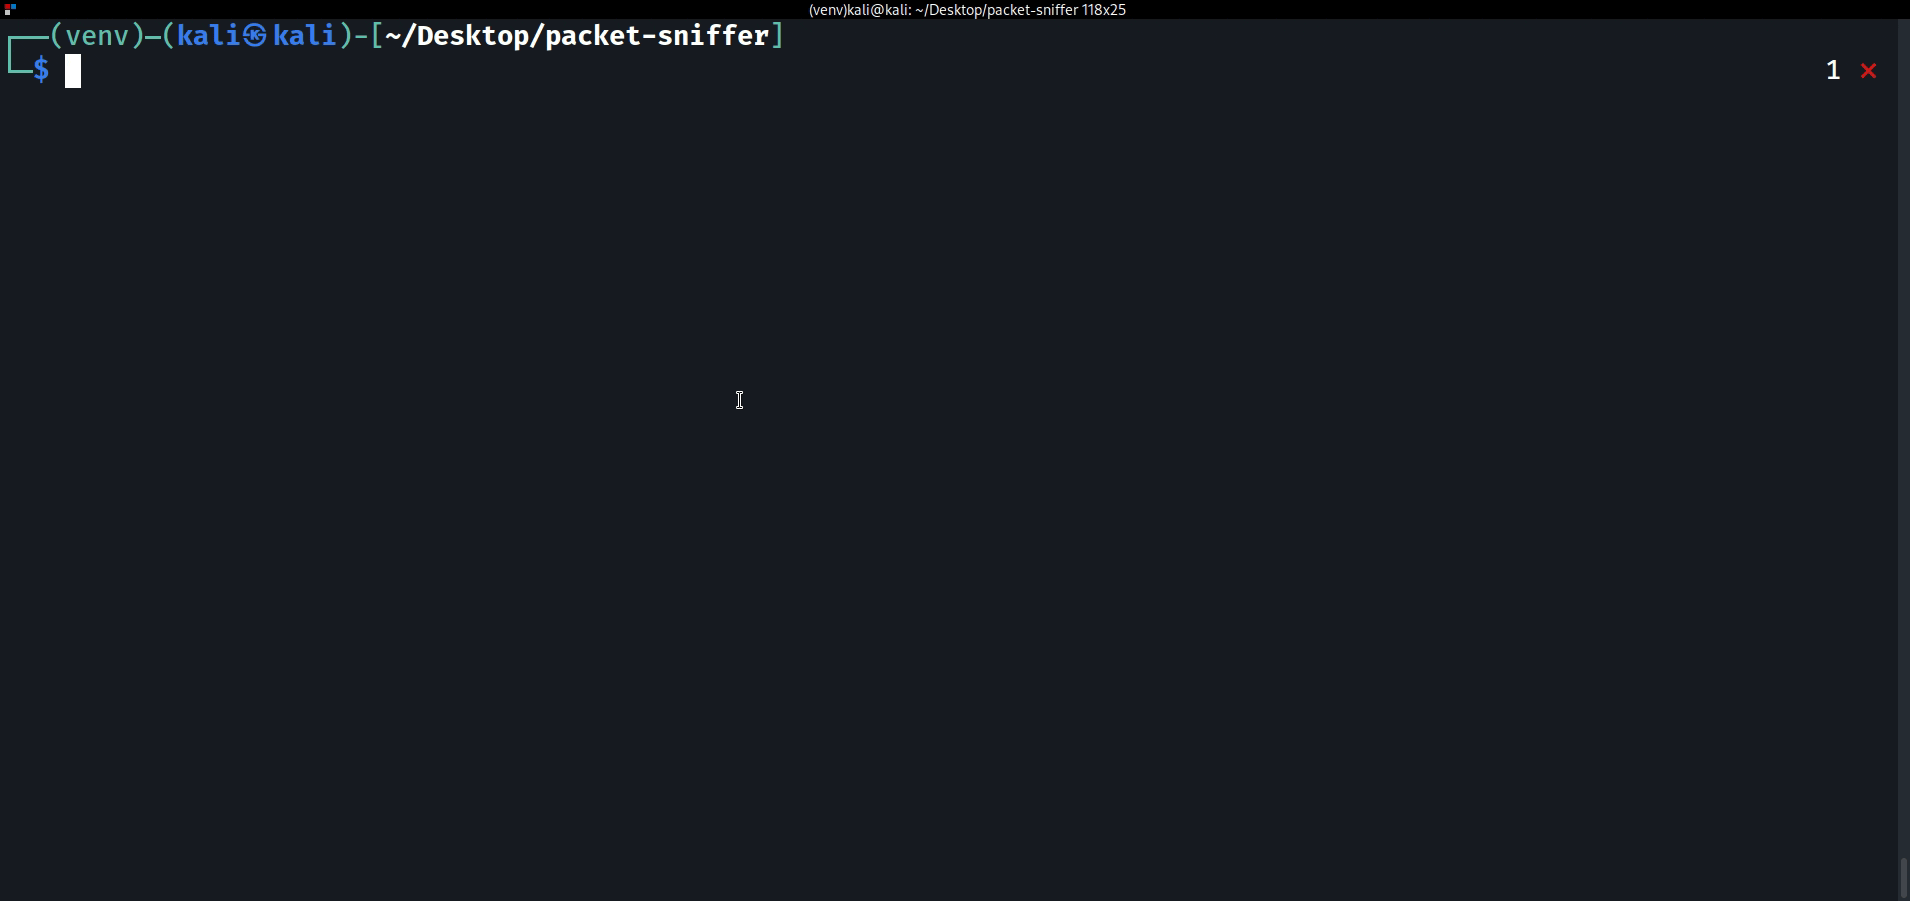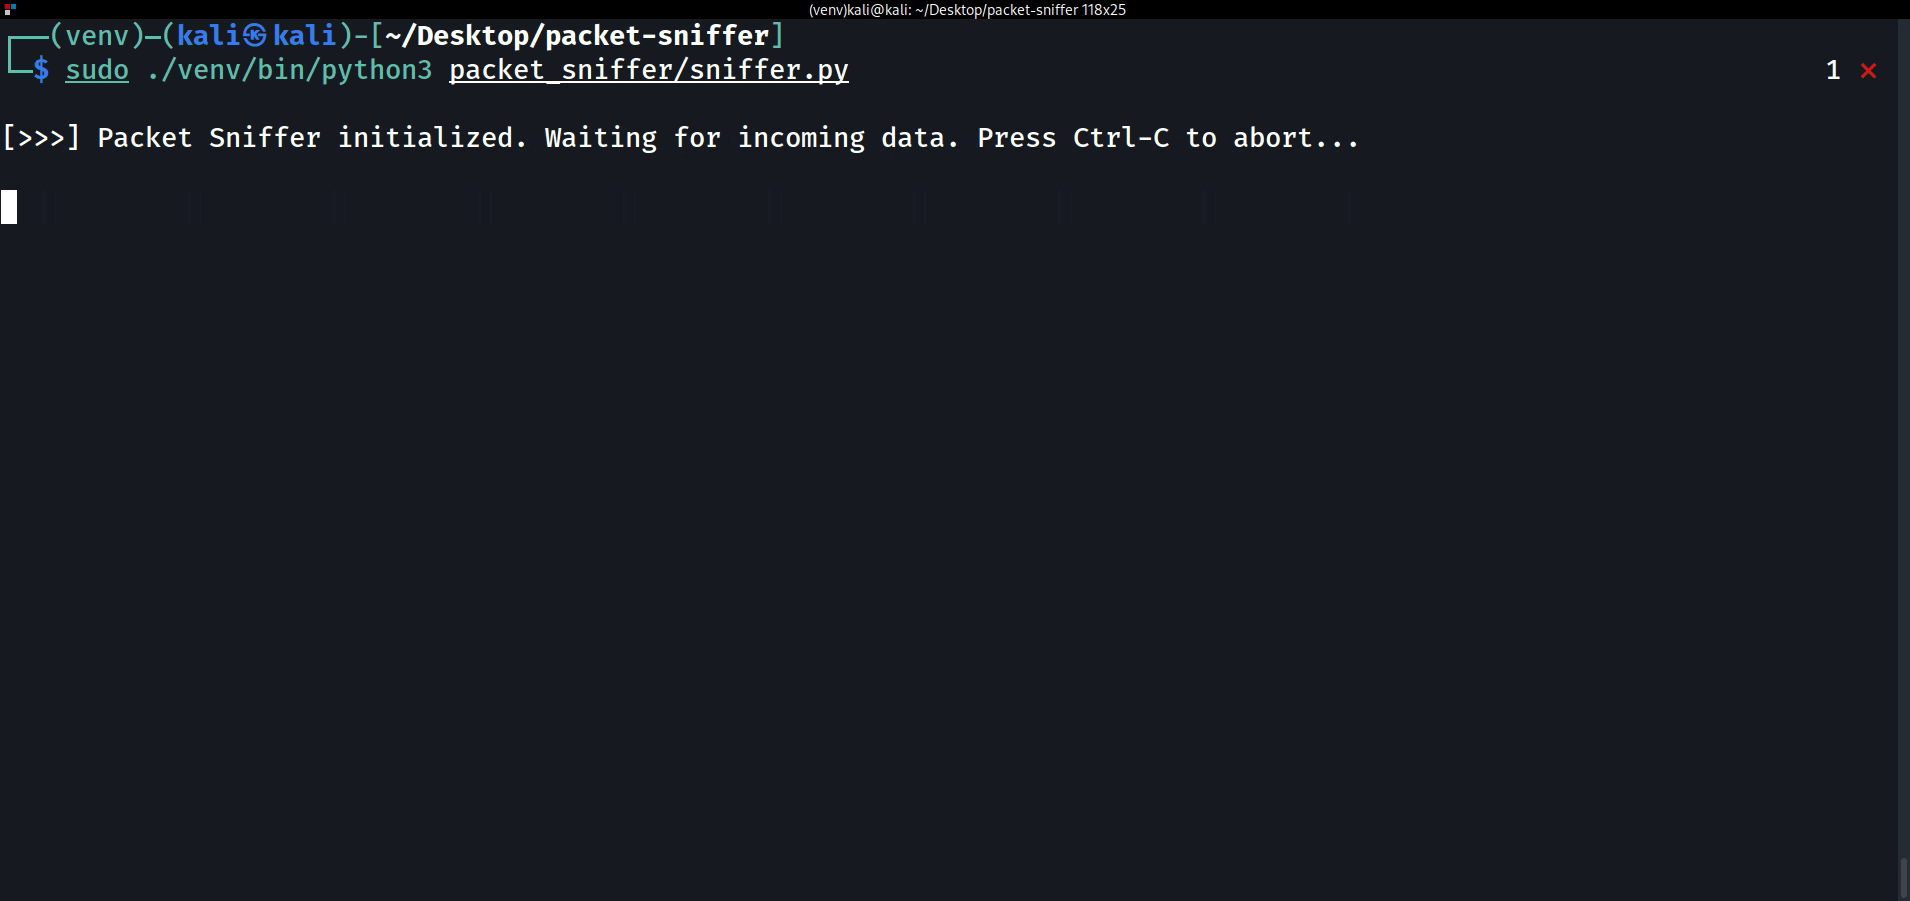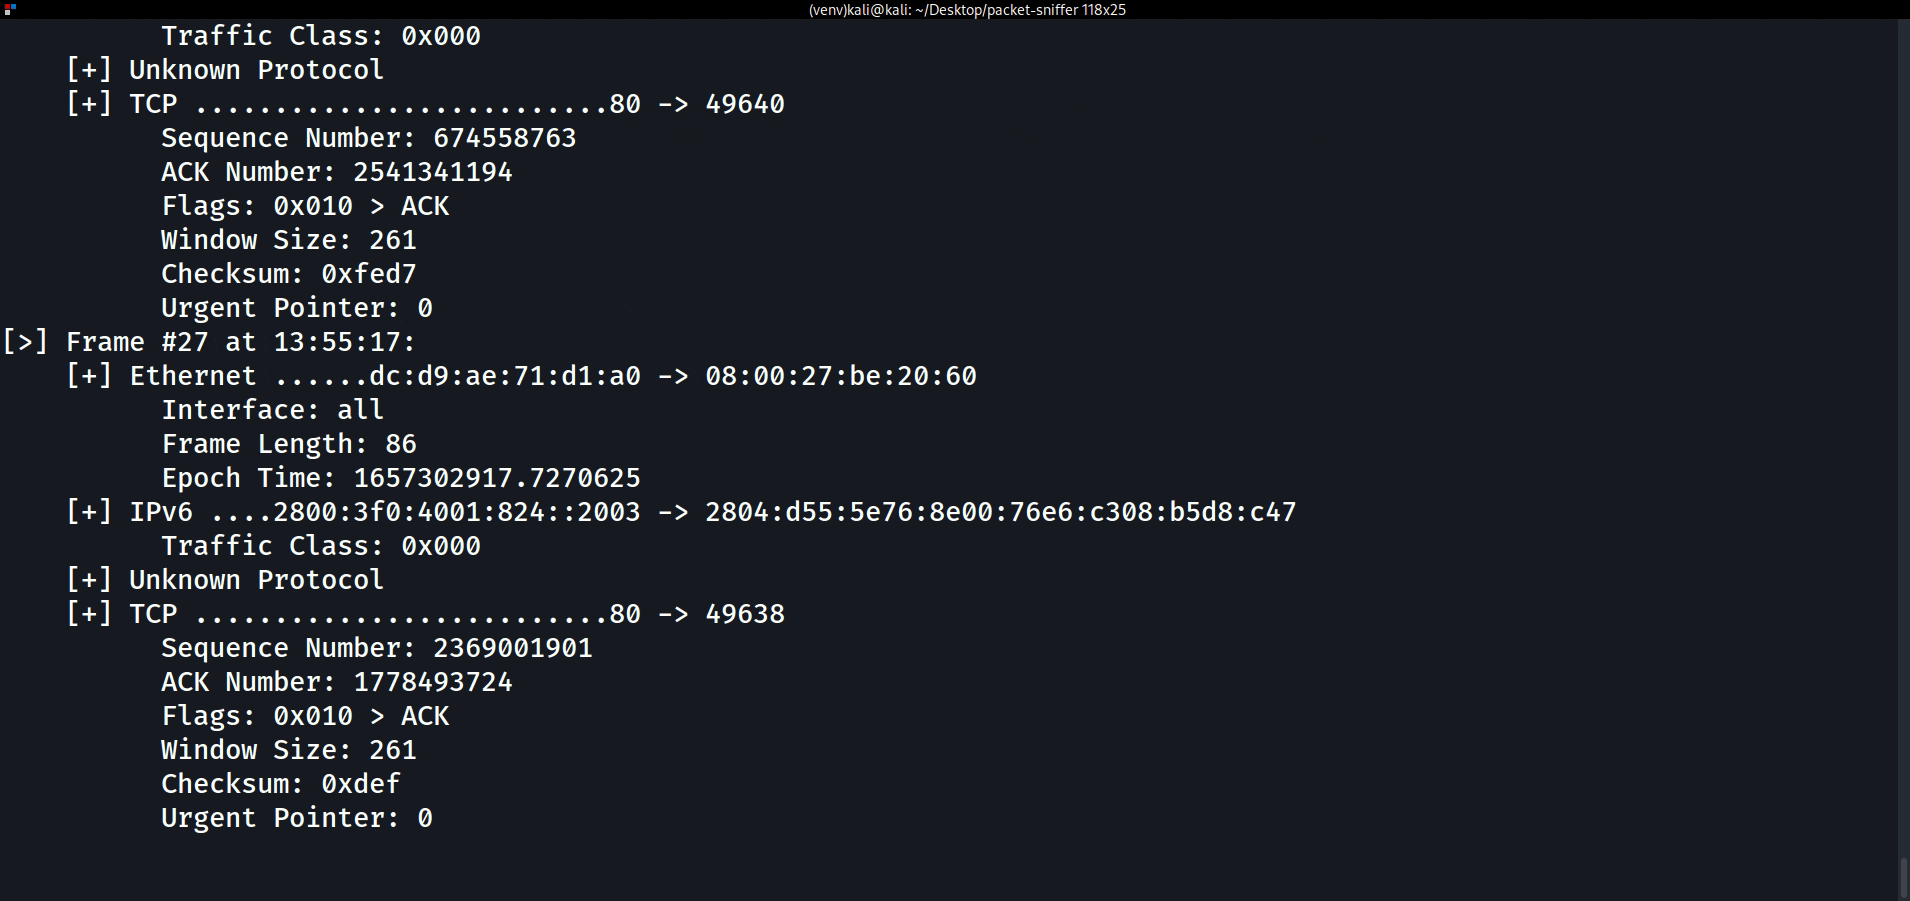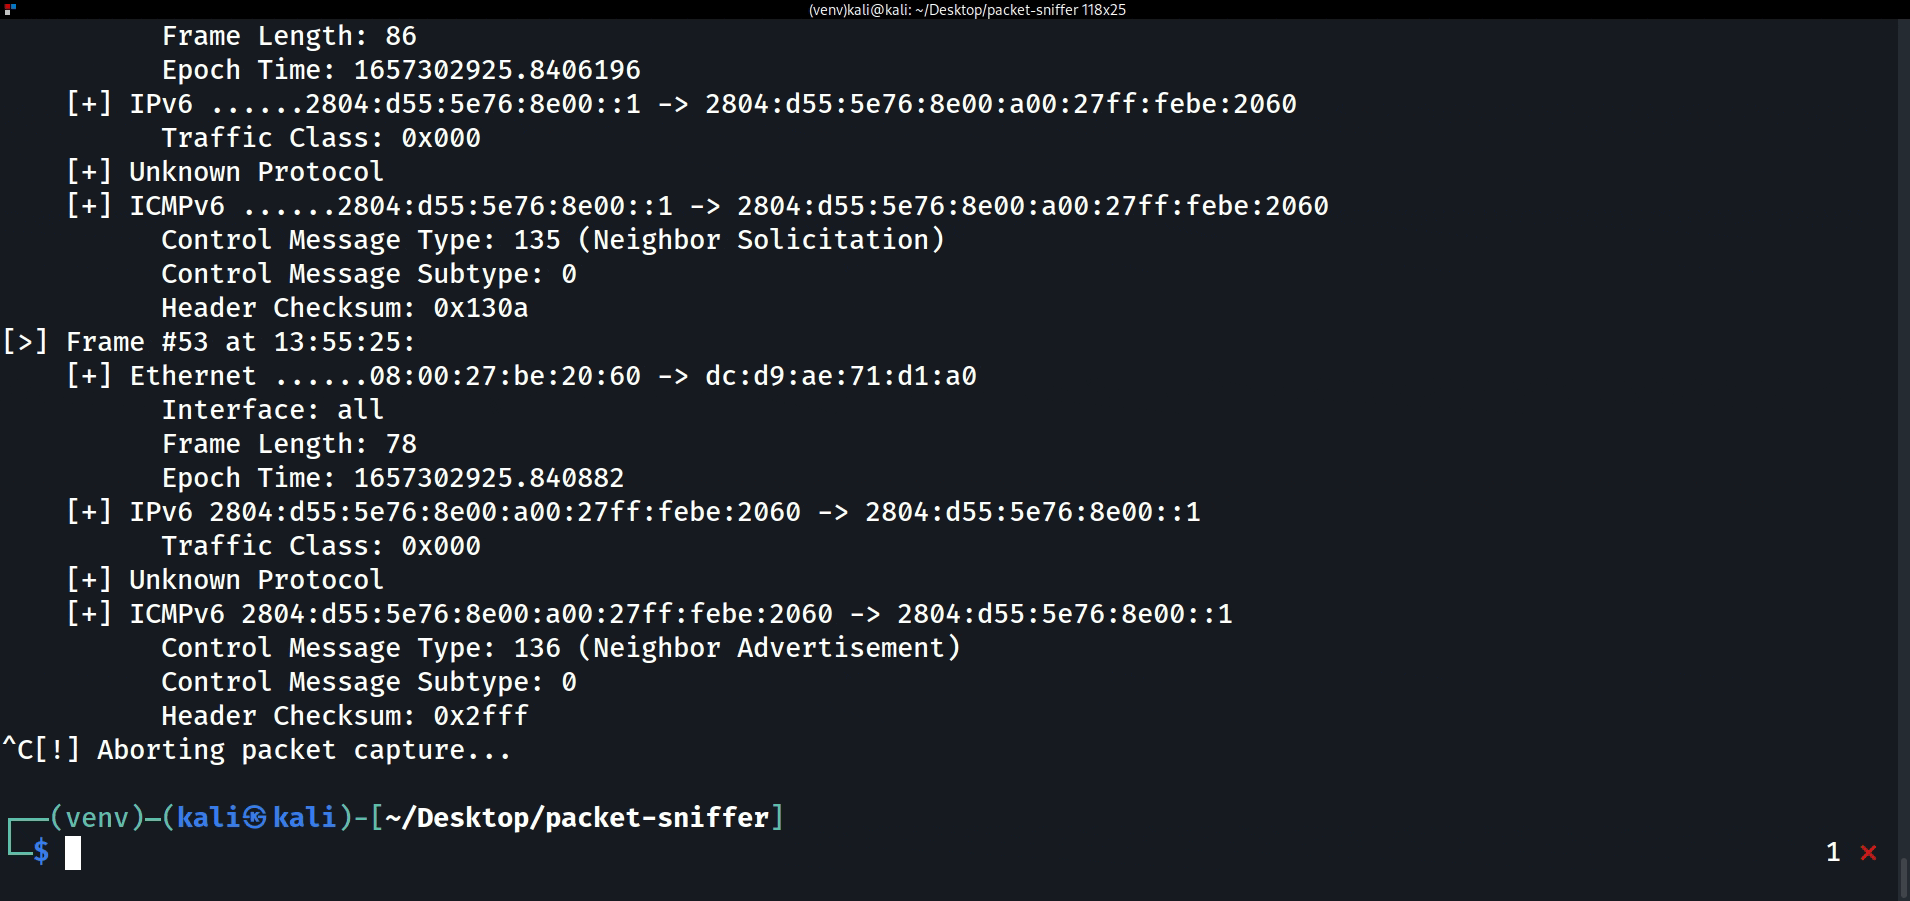
 eonraider/packet-sniffer
Raw socket-based network packet sniffer that captures and disassembles TCP/IP packets from network interfaces for security analysis and educational…
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
 hilmiazizi/oorecon
用于攻击面发现的终端 UI:DNS 侦察、子域枚举、端口扫描、反向 IP、泄露的登录 URL 以及 JavaScript 密钥挖掘。
 kevincrrl/evillimiter-ng
EvilLimiter 新一代:监控、分析并限制带宽
 dovughs/mora-hwbp
基于硬件断点(DR0-DR7)的无补丁用户模式挂钩与遥测插桩引擎(AMSI、WLDP 和 ETW PoC)。

 wattocyber/custom-oscp-tooling
针对 OSCP 的只读网络、SMB、AD、DNS、Web 与数据库枚举工具包;包含提权扫描、哈希识别及载荷/凭据命令生成功能。
 projectdiscovery/pd-agent
ProjectDiscovery Cloud - Agent
 tegal1337/pocketpentester
离线优先的 Android 攻击性安全工具包,包含 21 个模块,用于侦察、端口扫描、子域名枚举、SQLi/XSS/JWT 利用、载荷生成和哈希分析。
 voidsecsoftwares/voidsyscall
跨平台系统调用驱动的植入程序与 C2 —— 直接系统调用(Windows)、原始系统调用(Linux)、HTTPS/DNS/ICMP 通道。无 winapi 层。
 bunkerity/bunkerweb
🛡️ 开源且云原生的 Web 应用防火墙 (WAF)
 darkrx1/rxscan
用于有界网络侦察的 Rust CLI:TCP/UDP 端口发现、服务识别、DNS/TLS/HTTP 证据收集,以及带关联分析的公开来源用户名搜索。
 farhanashrafdev/90daysofcybersecurity
结构化的 90 天网络安全学习计划,包含涵盖 Network+、Security+、Linux、Python、流量分析、云安全和道德黑客的每日任务。为初学者精选的资源与动手实验。
 seemoo-lab/nexmon
基于 C 语言的 Broadcom/Cypress WiFi 芯片固件补丁框架,支持监控模式、帧注入等等。
 fengguan/arpcut
Rooted Android app that scans LAN devices and cuts or restores their network access via ARP spoofing, with OUI vendor lookup, whitelist, and…
 gopasteverything/gpewebdefender
轻量级 Web 攻击监控工具。单个 Go 二进制文件 + SQLite。不是 OSSEC,也不是 WAF。
 yogeshojha/rengine
reNgine 是一个面向 Web 应用的自动化侦察框架,其核心特点包括:通过引擎实现高度可配置且精简的侦察流程、侦察数据的关联与组织、持续监控、数据库支持,以及简单直观的用户界面。借助 reNgine,渗透测试人员只需极少的配置即可轻松收集侦察信息,而 reNgine…
 gvcoder09/nodpi4android
一款 Android 代理应用,通过分片 TLS ClientHello 数据包并重写 TLS 版本,绕过深度包检测(Deep Packet Inspection)审查,从而恢复对受封锁 HTTPS 站点的访问。








