
 #1

 alwentiu/covidsafe-cve-2020-12856
一些接触追踪应用中的蓝牙相关漏洞
 0xjohnnydev/cve-2026-28992-iohidfamily-fastpathuserclient-race-conditions
IOHIDEventServiceFastPathUserClient 中的 UAF 和 AOP 协处理器崩溃。无需授权(entitlements),可从应用沙盒访问。
 vichhka-git/magisk-renef
自动打包renef_server(安卓动态插桩)的Magisk模块
 yogehi/cve-2024-4406-xiaomi13pro-exploit-files
与Pwn2Own Toronto 2023针对小米13 Pro的漏洞利用相关的文件。
 advancedhacker101/android-c-sharp-rat-server
这是 c# R.A.T 服务器的插件,为基于 Android 的手机系统提供扩展功能。
 abbbe/sslcaudit
用于检测胖客户端、移动应用和网络设备中 MITM 漏洞的自动化 SSL/TLS 客户端安全测试工具。
 vvirei333/abrake27
iOS 27 kernelcache 逆向工程:SEP 调度映射、AMFI 差异分析、Ghidra 工作流。
 stuxctf/mhf
移动辅助框架(mhf)是一款自动化识别移动应用所用框架/技术的工具。此外,它还能帮助查找敏感信息,或为所识别平台的使用提供建议。
 tamirzb/cve-2019-14040
CVE-2019-14040 的 PoC 代码
 scramblr/rf-chaos
# RF CHAOS RF CHAOS 是一款 Android 应用,旨在通过所有可能的 RF 适配器制造混乱——尽情享受吧!
 cipher-attack/chimera
适用于 Android 的 Payload 注入器和 HID 模拟器,类似于 Hak5 和 rubber ducky
 isec-tugraz/file-notification-attacks
针对 Linux、Windows 和 macOS 上文件通知侧信道攻击的研究成果,展示了 inotify/FSEvents 信息泄露、按键时序和网站指纹识别。
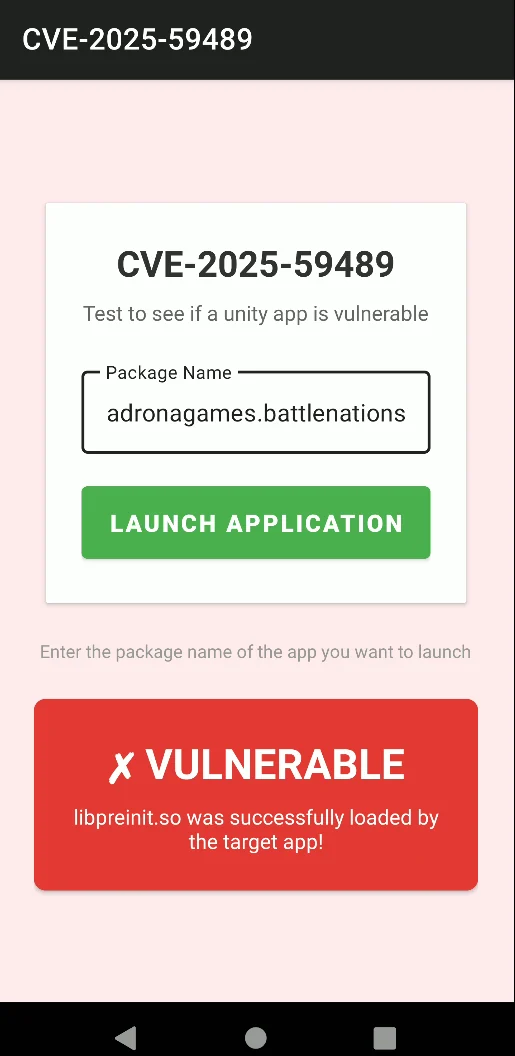 githubkillsmyopsec/cve-2025-59489-poc
# CVE-2025-59489 的概念验证。影响在 Android 上运行的 Unity 游戏。
 feliam/cve-2014-4378
针对CVE-2014-4378的漏洞利用分析:Apple CoreGraphics中通过精心构造的PDF导致信息泄露,能够泄露内存布局并绕过iOS 7.1.x上的ASLR、DEP和CodeSigning。
 k-o-n-t-o-r/ghostlock-sabrina
CVE-2026-43499 GhostLock 针对 Chromecast with Google TV (sabrina) 的 root 漏洞利用

 tc4dy/cve-2026-0073-poc-exploit
针对 Android ADB 无线调试的零点击身份验证绕过漏洞利用(CVE-2026-0073)。提供交互式 shell、命令执行和网络扫描,用于授权的安全测试。









